Meinungsfreiheit ist nicht nur das Recht, zu Allem seinen Senf dazu zu geben wie an einer Würstelbude. Es ist das Recht, Behauptungen der Mächtigen in Frage zu stellen, Erklärungen und Fakten einzuklagen und Alternativen einzufordern. Das mag unbequem sein, lästig, nerven, bremsen. Aber es ist der Motor des Fortschritts. Ohne Nörgler, Zweifler und Besserwisser kein Fortschritt. Zweifel ist eine gesellschaftliche Produktivkraft. Seine Diffamierung durch angeblich alternativlose Politik ist Rückschritt in vormoderne Zeiten. Deutschland braucht wieder einen Grundkurs in Debatte und Wiederbelebung der Streitkultur.» (- Roland Tichy, Journalist und Publizist)
netzpolitik.org

Informationsfreiheit in Brandenburg: Die Verhöhnung von Transparenz
Brandenburgs Innenminister will die Informationsfreiheit noch weiter beschneiden als bisher bekannt. Wie er das begründet, verspottet demokratische Grundprinzipien. Ein Kommentar.
Wenn man Informationsfreiheit beschneidet, verwelkt sie. – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Carl TrondersBrandenburg war ein Vorreiterbundesland bei der Informationsfreiheit. Dass Menschen das Recht auf Akteneinsicht und Zugang zu Informationen von Land und Kommunen haben, hat dort Verfassungsrang. Es steht unter Artikel 21, dem „Recht auf politische Mitgestaltung“. Es war das erste deutsche Bundesland, das ein eigenes Gesetz dafür schuf: das Akteneinsichts- und Informationszugangsgesetz (AIG) von 1998.
Doch Brandenburgs Pioniergeist bei staatlicher Transparenz ist vergangen. Schon im Juli kündigte das dortige Innenministerium an, an einer Einschränkung der Informationsfreiheit zu arbeiten. Es folgte dem Trend aus anderen Bundesländern und dem Bund und begründete es mit dem Schutz Kritischer Infrastruktur.
Ganz so, als könne man Kraftwerke und Hochspannungsleitungen unsichtbar für Saboteur:innen machen, wenn man den Aktendeckel nur fest genug zudrückt. Ganz so, als wären Extremist:innen darauf angewiesen, dass ihnen eine Verwaltungsbeamtin Informationen aus dem Aktenarchiv kramt, auf die sie dann trotz mehrmaliger Erinnerung monatelang warten dürfen. Ganz so, als könnten gerade hochprofessionalisierte Akteure die Infos nicht leichter zusammenhacken oder sich anderweitig informieren. Und so, als würde uns die Geheimhaltung eines Leitungsverlaufs davor schützen, dass ein Trafo wegen eines technischen Defekts in Flammen aufgeht.
Keine Fragen mehr an die PolizeiAber das ist offenbar nicht genug. Ausgerechnet auf einer Tagung für Informationsfreiheit am Montag machte Jan Redmann (CDU), der nach dem Scheitern der Regierungskoalition aus SPD und BSW ins Innenministerium aufrückte, klar, dass das noch nicht das Ende ist. Anfragen nach dem AIG an die Polizei sollen in Zukunft einfach nicht mehr möglich sein.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Das heißt: Der Innenminister will die Institution des Staates, die das Gewaltmonopol ausübt, der öffentlichen Kontrolle entziehen. Die Begründung ist eine Verhöhnung aller, die dieses Auskunftsrecht nutzen: „Bereits jetzt würden zudem 90 Prozent der Anfragen zur Polizei abgelehnt, weil es um sensible Informationen gehe“, heißt es bei rbb24. Doch da muss die Polizei eine Ablehnung formulieren. „Angesichts dessen sei es sinnvoller, wenn auf Grundlage des Informationszugangsgesetzes überhaupt keine Fragen mehr zur Polizei gestellt werden dürften“, zitiert das Medium den Innenminister. Bürokratieabbau und Demokratieabbau: Hand in Hand.
Was Redmann zwar nicht sagt, was aber ankommt: Ihr habt doch sowieso keine Chance, relevante Informationen zu bekommen. Und wir haben keine Lust mehr, uns dafür Rechtfertigungen auszudenken. Dann können wir das Transparenztheater auch lassen. Dann erfährt eben niemand mehr, wie viele Kinder auf dem Schulweg verunglücken oder wie oft Menschen in Bestensee von Hunden gebissen werden. Dann nervt auch keiner damit, dass man sich um die Schulwege kümmern müsste, wenn die Zahlen steigen. Denn dann sehen wir nur noch die Zahlen, die gerade in Erzählungen derer passen, die damit ihre politischen Vorhaben rechtfertigen wollen.
Kein Vertrauen, nirgends„Wir wollen verhindern, dass Rückschlüsse auf Methoden der Polizei getroffen werden können“, sagt Redmann und raunt, auch bei vermeintlich harmlosen Anfragen können sich am Ende Puzzleteile so zusammensetzen, dass es „gefährlich“ wird.
Das ist Unfug. Wer eine Gesellschaft als so fragil ansieht, dass Informationen über Hundebisse in einer 10.000-Seelen-Stadt gefährlich werden können, zeigt, dass er weder den Menschen in seinem Bundesland noch seiner Polizei vertraut. Und er bereitet den Nährboden für Desinformation, wenn Behörden sich abschotten und noch weniger Transparenz als sowieso schon gewährleisten.
Denn wenn die Informationen fehlen, hört das Informationsbedürfnis der Bürger:innen nicht auf. Es kann dann wie eine leere Vase gefüllt werden von jenen, die vorgeben, die „Fakten“ zu haben. Und Antworten für diejenigen, deren Fragen ungehört verhallen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
„Demokratie erfordert Rechenschaftspflicht. Rechenschaftspflicht erfordert Transparenz“, schrieb der damalige US-Präsident Barack Obama in einem Memorandum an die Führungsebene der US-Behörden. Das gilt in den USA ebenso wie hier.
Das sollte doch gerade Redmann wissen, der sich mit seinem transparenten Umgang rechtfertigte, als er mitten im Wahlkampf betrunken mit einem E‑Roller erwischt wurde. Und dessen CDU-Landesgeneralsekretär meinte, sein Umgang sei „transparent, konsequent und zeigt, dass Jan Redmann Anstand hat“ – daher könne er Spitzenkandidat der Partei bleiben. Gerade er sollte anerkennen, dass Transparenz etwas Gutes sein kann, auch wenn es manchmal vielleicht schwerfällt. Selbst und gerade wenn es darum geht, aus Fehlern zu lernen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Ärzte, Aktivistinnen und Internetnutzer: Diese Geheimdienstreform betrifft uns alle
Bei der Geheimdienstreform geht es nur um Bedrohungen durch „fremde Mächte“ und Terror? Mitnichten. Die Regeln, die derzeit der Bundestag debattiert, gehen uns alle an: beim Arztbesuch, in der Autowerkstatt und auf der Demo.
Die Geheimdienstreform wirkt sich auf uns alle aus. – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Timon StudlerTerrorismus, Extremismus, Spionage, Sabotage, Cyberangriffe, hybride Anschläge, Destabilisierung und vor allem „fremde Mächte“. Salvenartig ratterte Bundesinnenminister Alexander Dobrindt (CSU) am vergangenen Donnerstag im Bundestag all die Bedrohungen herunter, wegen derer wir seiner Meinung nach dringend neue Geheimdienstgesetze brauchen. „Dagegen müssen wir uns rüsten“, sagt er Mantra-artig drei Mal zwischen seinen Äußerungen, die keinen Widerspruch zuzulassen schienen.
Es entsteht der Eindruck: Bei der Geheimdienst-Reform, die Kanzleramtsministerin Nina Warken (CDU) als „größte Novellierung des Rechts der Nachrichtendienste in der Geschichte unseres Landes“ nannte, geht es um die ganz großen Gefahren. Das heißt auch: Wenn ich keine aus Russland gesteuerte Wegwerfagentin bin oder verdeckter Hamas-Kämpfer in Deutschland, hat das nichts mit mir zu tun. Aber das ist falsch. Die Geheimdienstreform, die BND und Verfassungsschutz – O‑Ton Dobrindt – „selbstverständlich“ operative Fähigkeiten geben soll, betrifft uns alle.
Vertraulichkeit zweiter Klasse Wer sitzt mit im Behandlungsraum? – Alle Rechte vorbehalten: Vitaly GarievDie Geheimdienstreform betrifft Ärzt:innen und ihre Patient:innen. Sie schränkt die Vertraulichkeit im Behandlungszimmer ein.
Menschen vertrauen ihren Behandler:innen im Sprechzimmer sensible Dinge an – ihren Stuhlgang, ihre ungesunden Lebensgewohnheiten, ihre sexuelle Gesundheit genauso wie ihre Sorgen. Damit das funktioniert und wir uns öffnen können, gibt es die ärztliche Schweigepflicht. Die jedoch soll, wenn es nach den Plänen für ein neues BND- und Verfassungsschutzgesetz geht, nicht absolut gelten.
Im Entwurf für das BND-Gesetz fehlt im Paragrafen zum „Schutz von Vertraulichkeitsbeziehungen“ die Ärzteschaft. Laut Entwurf für das Bundesverfassungsschutzgesetz soll eine Abwägung stattfinden: Aufklärungs- versus Vertraulichkeitsinteresse.
„Wenn intimste Informationen betroffen sein können, darf das nicht einer Abwägungsentscheidung einer Behörde überlassen sein. Sondern es muss ein absoluter Schutz bestehen, damit das Vertrauen zwischen Ärzten und Patienten überhaupt entstehen kann“, sagt der Carsten Dochow, Leiter der Rechtsabteilung der Bundesärztekammer, im Interview mit netzpolitik.org.
„Als wesentliche Voraussetzung für wirksame psychiatrische und psychotherapeutische Behandlungen ist die Vertraulichkeit der Therapie selbst ein Element wirksamer Gewaltprävention“, sagt die Präsidentin der Deutschen Gesellschaft für Psychiatrie und Psychotherapie, Psychosomatik und Nervenheilkunde, Euphrosyne Gouzoulis-Mayfrank, in einer Pressemitteilung zu einer Stellungnahme mehrerer psychiatrisch-psychotherapeutischer Fachgesellschaften.
Abschreckung und Staatstrojaner Journalist:innen berichten aus Kriegs- und Krisenregionen weltweit, für die sich auch der BND interessiert. (Symbolbild) – CC-BY-SA 4.0: SaporaSkap
Die Geheimdienstreform betrifft Journalist:innen und ihre Quellen. Sie höhlt die Grundlagen der journalistischen Arbeit aus.
Wie Ärzt:innen sind Medienschaffende Berufgeheimnisträger:innen. Denn um Missstände recherchieren zu können und ihre Informant:innen zu schützen, müssen sie Vertraulichkeit garantieren. Das torpediert die Geheimdienstreform, denn auch für sie gilt nur ein relativer Schutz.
„Internationale Kontakte der Presse führen dazu, dass diese für den BND ausgesprochen interessant sind“, schreibt die Humanistische Union in einer Stellungnahme zum Gesetzentwurf. Doch statt das Schutzniveau für Medienschaffende auf das bisherige für Journalist:innen in Deutschland anzuheben, senkt der Vorschlag die Standards auf das, was vorher für die Presse im Ausland galt.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Eine Überwachung durch den BND soll dann möglich sein, wenn die Betroffenen „in Zusammenhang“ mit einer erheblichen Bedrohung stehen. Das kann heißen, mit einer Person in Kontakt zu sein, bei der entsprechende Informationen zu holen sind.
Doch auch andere Regelungen aus den Gesetzen schränken journalistische Arbeit ein. Im Interview verweist Maximilian Jung von Reporter ohne Grenzen darauf, dass automatisierte Datenauswertung Quellen gefährden und abschrecken könnte. Außerdem würde ein breiterer Einsatz von Staatstrojanern die Vertraulichkeit digitaler Kommunikation unterminieren. Und die ist nicht nur für Journalist:innen eine wichtige Grundlage ihrer Arbeit.
Gewalt ohne Verletzte Sitzblockade bei einem Klima-Camp 2018. – : Jason Krüger | für netzpolitik.orgDie Geheimdienstreform betrifft Klimaaktivistinnen und Sitzblockierer. Sie geraten schneller ins Visier der Dienste.
Was für den Verfassungsschutz „erheblich beobachtungsbedürftig“ ist, definiert der Gesetzesentwurf sehr breit. Denn das treffe für eine Bedrohung unter anderem dann zu, „wenn zur Zielverfolgung Straftaten begangen werden“ und ein definiertes Schutzgut beeinträchtigt wird.
Straftaten, das können alle möglichen Handlungen sein. Das ist der Sticker auf dem Straßenschild, der als Sachbeschädigung gilt. Die Formulierung, dass eine Handlung dann als Bedrohung geeignet ist, wenn das Ziel mit Gewalt verfolgt wird, schränkt hier nur weniges ein.
„Der Gewaltbegriff wurde in der strafrechtlichen Rechtsprechung vom Alltagssprachgebrauch abgekoppelt“, schreibt der Deutsche Anwaltverein. Das heißt: Es geht nicht mehr darum, ob etwa ein Mensch verletzt wird. Gewalt sind nach Ansicht des Bundesgerichtshofs auch Sitzblockaden, die friedlich verlaufen – wenn ein Stau entsteht und Menschen am Weiterfahren gehindert werden. Gewalt sind festgeklebte Hände auf Asphalt, die der Polizeibeamtin das Wegtragen der Demonstrierenden erschweren. „Der Entwurf täte daher gut daran, klarzustellen, dass hier nur Gewalt jenseits der Bagatellgrenze gemeint ist“, so der Deutsche Anwaltverein.
Die Schrauberin als Erfüllungsgehilfin Moderne Fahrzeuge erfassen jede Menge Daten über uns. – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Maxim HopmanDie Geheimdienstreform betrifft Autowerkstätten. Deren Mitarbeitende werden zu Erfüllungsgehilf:innen der Dienste.
Die geplanten Gesetze verpflichten jede Menge private Akteure, den deutschen Geheimdiensten zuzuarbeiten. Neben Anbietern von digitalen Diensten und Telekommunikation sind hier auch explizit Autowerkstätten und Kfz-Hersteller erwähnt.
Die sollen dem Verfassungsschutz auf Anfrage die Telemetriedaten von Autos zuliefern. Die verraten, je nach Fahrzeugmodell, jede Menge: Wo wurde ein Auto abgestellt? Wie war der Kilometerstand beim letzten Laden? War das Licht an und der Gurt gestrafft? Wie war Reifendruck und welches Fenster war auf?
Die Stärkung staatlicher Sicherheitsstrukturen dürfe nicht dazu führen, „dass Autohäuser und Kfz-Werkstätten zum verlängerten Arm der Nachrichtendienste werden“, sagt der Präsident des Zentralverbands Deutsches Kraftfahrzeuggewerbe Thomas Peckruhn. Es dürfe „keine vorsorgliche Sammlung zusätzlicher Fahrzeugdaten geben“ und „ein etwaiger direkter Zugriff in das Auto ist aus Sicherheitsgründen abzulehnen“, warnt Hildegard Müller, Präsidentin des Verbands der Automobilindustrie.
Der gesamte öffentliche Raum Wer sieht, was die Überwachungskamera beim Shopping erfasst? – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Kamera: pawel_czerwinski, Einkaufszentrum: Chethan KVSDie Geheimdienstreform betrifft dich, wenn du durch ein Einkaufszentrum läufst. Denn die Dienste könnten dich künftig dabei beobachten.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Im Kiosk hängt eine Videokamera, bei den Spinden im Schwimmbad, vor dem Eingang zum Krankenhaus und im Einkaufszentrum sowieso. Videoüberwachung ist überall. Und künftig soll der Verfassungsschutz weitreichenden Zugriff auf die Abertausenden privat installierten Überwachungskameras bekommen können.
Wer eine private oder öffentliche Videoüberwachung betreibt, soll künftig vom Inlandsgeheimdienst verpflichtet werden können, die Daten an den Verfassungsschutz auszuleiten, dem Geheimdienst gespeicherte Daten zu übermitteln oder ihm gleich die Mitbenutzung der Kameras zu ermöglichen. Die Voraussetzung: eine „wenigstens erheblich beobachtungsbedürftige Bedrohung“. Doch bei der Suche nach dem Extremisten oder der Wegwerfagentin wären unzählige Menschen mitbetroffen.
„Die Befugnis erstreckt sich auf die Überwachung des gesamten öffentlichen Raums“, schreibt die Gesellschaft für Freiheitsrechte in ihrer Stellungnahme. „Faktisch alle Menschen, die sich in Deutschland aufhalten, werden von solchen Videoüberwachungen erfasst.“
Pseudo-Begrenzungen und viele Ausnahmen Switch im Internet-Knoten DE-CIX. – CC-BY-SA 2.0: Stefan FunkeDie Geheimdienstreform betrifft alle, die das Internet nutzen. Denn der BND darf faktisch alle übertragenen Daten abschnorcheln und durchsuchen.
Der BND darf nicht einfach alles überwachen und schon gar nicht im Inland. „Das Grundgesetz lässt eine globale und pauschale Überwachung auch zu Zwecken der Auslandsaufklärung nicht zu“, schrieb das Bundesverfassungsgericht 2020 zu einem Urteil. Es braucht daher eine Begrenzung dessen, was der Auslandsgeheimdienst abschnorcheln und durchsuchen darf.
Derzeit gibt es eine Volumenbegrenzung von 20 Prozent eines Übertragungswegs, die der BND ausleiten darf. Künftig sollen es 15 Prozent sein – jedoch bezogen auf das Datenvolumen, das „in allen Telekommunikationsnetzen übertragen werden kann“. Was also zunächst nach einer Reduktion klingt, dürfte in der Realität eine völlig wirkungslose Schranke sein.
„Selbst am größten deutschen Internetknotenpunkt werden in der Regel nicht mehr als 15 Prozent der Kapazitäten genutzt“, schreibt der Jurist und frühere Ministerialdirektor im Bundesjustizministerium Peter Schantz dazu in seiner Stellungnahme.
Auch bei der Beschränkung auf „ausländische“ Kommunikation wird es schwammig, nicht nur, weil die sich kaum mit hundertprozentiger Sicherheit von Inlandskommunikation unterscheiden lässt. Die bisherigen Schranken für Kommunikation zwischen Inland und Ausland werden an die reine Auslandskommunikation angepasst, schreibt der Deutsche Anwaltverein. Künftig sollen Ausnahmen hinzukommen, nach denen der BND in den Inlandsdatenverkehr schauen darf – etwa bei „terroristischen, staatlichen oder internationalen“ Hacking-Angriffen oder wenn die Erhebung mutmaßlich „zur Abwehr einer erheblichen Gefahr für ein besonders gewichtiges Rechtsgut“ nötig ist.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Zum Tod von Bruno Kramm: Ein Spinner im allerbesten Sinne
Am vergangenen Freitag starb überraschend der Musiker und Netzaktivist Bruno Kramm. Er kämpfte für ein besseres Urheberrecht und hatte seine Finger bei vielen Protesten im Spiel, die er beflügelte und bereicherte. Ein Nachruf.
Bruno Kramm. – CC-BY-NC 2.0: MarquisÜber Bruno Kramm kann man sehr viele verschiedene Nachrufe lesen. Denn es gibt den Musiker, den „Grufti-Star“, den geschminkten Gothic-Künstler mit den Hörnern, den Miterfinder der Musikrichtung Neue Deutsche Todeskunst – und dann gibt es den Netzaktivisten und Piraten, der gegen die GEMA, ACTA, TTIP, ein ungerechtes Urheberrecht und für ein freies Netz kämpfte.
Ich kannte Bruno Kramm lange Zeit nur als den Menschen mit dem Hut und dem gestuften Bart von den Wahlplakaten der Piraten. Bis ich dann plötzlich viel und intensiv mit ihm zu tun hatte bei den Protesten gegen die EU-Urheberrechtsrechtsreform 2019. Dabei durfte ich ihn als kreativen, freundlichen, lustigen und kämpferischen Menschen kennenlernen.
Was für eine coole, verbindliche und einnehmende Type! Bruno war einer, der morgens um 8 Uhr mit einer Riesenenergie anrief und schon wieder 1.000 Ideen im Kopf hatte, was man denn anstellen könnte. Einer, der möglich machen und anstoßen wollte. Und angestoßen hat.
Damals wusste ich nichts über seine Musik. Ein Freund, der mich und Bruno auf einer Demo zusammen sah, erzählte mir, dass er in in den Neunzigern in Karlsruhe fast bei seinen Eltern rausgeflogen wäre, weil er sie fortlaufend mit Gottes Tod von der Band „Das Ich“ beschallte. Bruno war einer der beiden Musiker der legendären Band, von der ich selbst überhaupt keine Ahnung hatte, weil ich Bruno ja nur als Netzaktivist kannte.
Soziale Bewegungen befeuert und beflügeltDas hat damals Spaß gemacht und Bruno hatte, auch überrascht von der YouTube-getriebenen Protestwelle, große Freude daran, Öl ins Feuer zu gießen und das Momentum zu nutzen: für ein Urheberecht, das eben nicht die Nutzer:innen bestrafte und die Meinungsfreiheit gefährdet. Am Ende gingen deutschlandweit im Frühling 2019 fast 200.000 Menschen auf die Straße für ein besseres Internet – und Bruno Kramm hatte seinen Anteil daran, dass diese Bewegung so groß wurde.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Der Kampf von Bruno Kramm für ein anderes Urheberrecht und ein besseres Internet hatte schon früher begonnen. Kramm setzte sich schon früh für das Recht auf Remix und die Remix-Kultur ein, er war die deutsche Stimme vieler Anonymous-Videos, wie zum Beispiel jenen gegen das ACTA-Abkommen oder gegen TTIP. Er prozessierte auch gegen die von ihm als unfair wahrgenommene Verteilung von Geldern durch die Verwertungsgesellschaft GEMA.
Mit Bruno Kramm geht ein Spinner im allerbesten Sinne, ein Tausendsassa und feiner, freundlicher Mensch. Ein Mensch, der soziale Bewegungen und Proteste befeuert, bereichert und beflügelt hat. Er wurde nur 58 Jahre alt. Möge die Erde im leicht sein.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Malta versus Lilith Wittmann: Gerichtsurteil stärkt Meinungs- und Pressefreiheit
Die IT-Sicherheitsexpertin Lilith Wittmann leitete Daten der maltesischen Glücksspielbehörde an Medien und Ermittlungsbehörden weiter, wonach diese mutmaßlich illegales Glücksspiel ermöglichte. Die Behörde ging daraufhin gerichtlich gegen Wittmann vor. Nun liegt ein Urteil vor, das die Meinungs- und Pressefreiheit stärkt.
Lilith Wittmann nach der öffentlichen Verhandlung beim Landgericht II Berlin – CC-BY-SA 4.0: Lilith Wittmann vorm Landgericht II Berlin Tegeler Weg: netzpolitik.org; Bearbeitung: netzpolitik.orgWie viel Steuern entgehen dem deutschen Staat durch illegales Glücksspiel? Unter anderem zu dieser Frage recherchiert die IT-Sicherheitsexpertin Lilith Wittmann und wurde dabei auf die maltesische Glücksspielbehörde, die Malta Gaming Authority (MGA), aufmerksam. Sie beschaffte sich Dokumente und gab diese an Medien sowie Ermittlungsbehörden weiter. Daraufhin beantragte die MGA am Landgericht II in Berlin gegen Wittmann eine einstweilige Verfügung.
Die bestand im Wesentlichen aus zwei Forderungen: Wittmann sollte sich erstens nicht erneut ein Tarnkonto im Webportal der MGA erstellen und sich keinen Zugang mehr zu dort gespeicherten Dokumenten verschaffen dürfen. Dazu zählen etwa Jahresabschlüsse, Finanzberichte und Steuerunterlagen. Zudem forderte die MGA, dass Wittmann diese Dokumente nicht an Dritte wie Journalist*innen weitergeben darf.
Zweitens sollte Wittmann laut Verfügungsantrag der MGA nicht mehr öffentlich sagen dürfen, die MGA unterstütze „Netzwerke organisierter Kriminalität“ und habe „Strukturen geschaffen, die organisierte Kriminalität ermöglichen“ („organized crime enablement schemes you created“). Das postete Wittmann im März auf LinkedIn.
Am 24. September urteilte das Gericht. Es bestätigt die einstweilige Verfügung in Teilen: Wittmann darf demnach das Webportal der MGA nicht erneut „hacken“. In Teilen hat das Gericht die Verfügung aufgehoben: Wittmann darf die Dokumente an Presse und Ermittlungsbehörden weitergeben. Und sie darf sich über die MGA so äußern, wie sie es auf LinkedIn getan hat.
Firmenstandort MaltaWittmann recherchiert zu illegalem Glücksspiel. Teile ihrer Recherche hat sie in ihrem Blog und in Kooperation mit RTL Extra veröffentlicht. In einem im Juli ausgestrahlten Beitrag des TV-Magazins berichtete Wittmann über ihre Recherchen zur Lottoland-Gruppe. Die Gruppe bietet in Deutschland über die Websites lottoland.com und lottohelden.de sogenannte Zweitlotterien an. Spieler*innen schließen hier Wetten auf die Ziehung der Lottozahlen ab, setzen also nicht selbst Lottozahlen. Zweitlotterien sind in Deutschland verboten.
Dass Spieler*innen damit an illegalem Glücksspiel teilnehmen, ist für sie nicht ohne Weiteres erkennbar. Da die Websites unter anderem denen der staatlichen Lotterie ähneln, wirken sie auf den ersten Blick seriös. Auch können Nutzer*innen nur dem Kleingedruckten entnehmen, dass sie wetten, statt an einer Lotterie teilzunehmen.
Im Impressum der beiden Websites ist die „Deutsche Lotto- & Toto-Agentur“ angegeben und als Firmenstandort Malta. Unten auf der Website findet sich zudem das Logo der MGA. Die Behörde hat die Glücksspiel-Lizenz an Lottoland vergeben.
Was steckt in den Dokumenten?Die Geschäftspraktiken der Lottoland-Gruppe hätten den deutschen Staat zwischen 2019 und 2023 um Steuereinnahmen in Höhe von rund 400 Millionen Euro gebracht, schätzt Wittmann. Dabei stützt sie sich auf interne Dokumente wie Jahresabschlüsse der auf Malta ansässigen European Lotto and Betting Limited, die das Deutschlandgeschäft von Lottoland betreibt. Die Dokumente konnte Wittmann vom Portal der maltesischen Glücksspielbehörde extrahieren. Sie enthalten Zahlen zu den Umsätzen, die Lottoland in Deutschland erwirtschaftet hat.
Deutsche Ermittlungsbehörden haben Lottoland offenbar schon länger im Visier. Um steuerrechtlich gegen die Unternehmen hinter dem Angebot vorgehen zu können, hätten bisher aber Belege über die in Deutschland generierten Einnahmen gefehlt, sagt Thomas Dünchheim im RTL-Beitrag. Er ist Jurist und Experte für Glücksspielrecht. Diese Information sei wichtig, um die Höhe der Steuern bestimmen zu können, die Lottoland hätte zahlen müssen.
Unklar bleibt, ob die MGA Kenntnis von dem Vorgehen der Lottoland-Gruppe hatte. Auf unsere Nachfrage gab die Behörde lediglich an, „in Deutschland entstehende Steuerverbindlichkeiten fallen in den Zuständigkeitsbereich der zuständigen deutschen Behörden“. Es ist bislang kein Urteil in dieser Angelegenheit ergangen.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Im Sinne der Pressefreiheit„Die MGA als Klägerin wollte ein möglichst umfassendes Verbot umsetzen. Das ist ihnen im Beschlusswege zunächst auch geglückt“, sagt Jonas Kahl gegenüber netzpolitik.org. Nach der öffentlichen Verhandlung sei davon aber wenig übrig geblieben. Der Rechtsanwalt von der Kanzlei Spirit Legal vertrat Wittmann vor Gericht.
„Das Gericht stellt jetzt im Urteil klar, dass sämtliche angegriffenen Äußerungen von Lilith Wittmann zulässige Meinungsäußerungen und keine unwahren Tatsachenbehauptungen sind“, sagt Kahl. Auch Wittmann zeigt sich erleichtert. „Ich darf sagen, dass die MGA unter Umständen das organisierte Verbrechen ermöglicht und das ist extrem wichtig für die Berichterstattung“, sagt die Sicherheitsexpertin gegenüber netzpolitik.org.
Die MGA hat zudem ein weiteres wesentliches Ziel verfehlt, das sie mit ihrer einstweiligen Verfügung angestrebt hatte. Denn laut dem Urteil dürfen Journalist*innen die Dokumente verwerten, die Wittmann aus dem System der Behörde extrahiert hat.
Die maltesische Glücksspielbehörde hatte argumentiert, dass Hacken auch umfasst, Dritten – zum Beispiel Journalist*innen – Zugang zu Dokumenten zu verschaffen. Das Gericht stellt nun klar: Dritten den Zugang zu Dokumenten ermöglichen, ist nicht das Gleiche wie Dritten den Zugang zum System ermöglichen.
Sicherheitsexpertin bleibt auf Kosten sitzenAus Sicht von Rechtsanwalt Jonas Kahl war die MGA in einer Hinsicht indirekt erfolgreich. „Das Vorgehen der Gegenseite spricht dafür, dass es ihr nicht in erster Linie darum geht, ihr Recht durchzusetzen, sondern dass sie es Lilith Wittmann möglichst schwer machen und viele Verfahrenskosten verursachen will“, sagt Kahl. Die werden sich vermutlich auf 15.000 bis 20.000 Euro belaufen.
Neben Anwaltskosten fallen auch Kosten für das Verfahren bei der Zivilkammer an. Wegen der Besonderheiten im zivilrechtlichen Verfahren trägt Wittmann diese Kosten größtenteils selbst, auch wenn das Urteil des Gerichts zum Teil zu ihren Gunsten ausgefallen ist.
Weitere Kosten kämen hinzu, wenn die MGA in Berufung gehen würde. Ob sie solche Pläne verfolgt, wollte die Behörde auf Anfrage nicht kommentieren. Aus Sicht von Wittmann ist es das eigentliche Ziel der Behörde, „mich davon abzuhalten, weiter zu recherchieren und zu berichten. Deswegen gehe ich auch nicht davon aus, dass sie von mir ablassen wird.“
MGA hat Detektei eingeschaltetIm Vorfeld der einstweiligen Verfügung beauftragte die MGA eine Detektei damit, Wittmann zu beobachten. Ein Bericht der Detektei ist den Verfahrensakten beigefügt. Auf Anfrage begründete die MGA die Beauftragung gegenüber netzpolitik.org damit, dass sie die „physische Adresse von Wittmann“ ermitteln wollte, um „relevante Rechtsdokumente“ zustellen zu können.
Daneben führte die Detektei Gespräche mit ehemaligen Arbeitgebern von Wittmann. „Wenn du da auf einmal einen Bericht über mehrere Seiten siehst, wo jemand mit deinen alten Arbeitgebern gesprochen, alte Adressen von dir abgeklappert hat – das ist einschüchternd“, sagt Wittmann.
Klagen, um einzuschüchternSie und ihre Rechtsanwälte gehen davon aus, dass es sich bei dem Vorgehen der MGA um SLAPP handelt.
SLAPP bezeichnet das Vorgehen, wenn etwa Unternehmen Journalist*innen mit inhaltlich unbegründeten Klagen an ihrer Arbeit hindern. Die Abkürzung steht für „strategic lawsuit against public participation“, also strategische Klagen gegen öffentliche Beteiligung. Um Journalist*innen vor solchen Klagen zu schützen, hat die EU 2024 die Anti-SLAPP-Richtlinie beschlossen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Die Richtlinie sieht vor, dass Beklagte potenzielle Einschüchterungsklagen frühzeitig von einem Gericht prüfen lassen können. Die Klägerin muss dann begründen, warum das Verfahren fortgesetzt werden muss. Zudem schützt die Richtlinie vor hohen Verfahrenskosten und soll Parteien mittels drohender Sanktionen von SLAPP-Klagen abhalten.
Wittmann und ihre Anwälte konnten sich jedoch nicht auf die Richtlinie stützen, weil sie in Deutschland noch nicht in nationales Recht umgesetzt wurde. Deutsche Gerichte könnten die darin enthaltenen Bestimmungen noch nicht ohne Weiteres anwenden.
Gegenüber netzpolitik.org weist die MGA den SLAPP-Vorwurf zurück. Das Ziel ihrer einstweiligen Verfügung sei es, die ihr anvertrauten Informationen vor unbefugtem Zugriff zu schützen.
Von öffentlichem InteresseLaut Gericht kann die Art und Weise, wie Wittmann sich Informationen von der Behörde beschafft hat, als Verstoß gegen den sogenannten Hackerparagrafen 202a Strafgesetzbuch gewertet werden. Ein solcher Verstoß liegt vor, wenn eine Person Sicherheitshürden überwinden muss, um sich unberechtigterweise Zugang zu einem IT-System zu verschaffen.
Um an die Dokumente im Portal der MGA zu kommen, gab Wittmann eine andere Identität vor. Und sie fand zufällig eine Schnittstelle, über die sie Zugang zu den Organisationen der MGA erhielt, wo sie dann Dokumente herunterladen konnte. Das Vorgehen beschreibt die Sicherheitsexpertin in einem Blog-Beitrag. Die Sicherheitslücke hat die MGA inzwischen geschlossen.
Ihr Vorgehen begründet Wittmann damit, dass die Dokumente von öffentlichem Interesse seien. Sie beruft sich auf das „Lex Wallraff“, das nach dem Investigativjournalisten Günther Wallraff benannt ist. Wallraff ließ sich für eine Recherche mit gefälschter Identität bei der Bild-Zeitung anstellen. Laut einer Entscheidung des Bundesgerichtshofs dürfen Journalist:innen in begründeten Einzelfällen Informationen auch mit verbotenen Mitteln beschaffen und verbreiten, sofern es darum geht, Missstände aufzudecken, die der Öffentlichkeit schaden. In solchen Fällen wiege die Pressefreiheit schwerer als die Interessen der Betroffenen, so der BGH.
Ist das Hacking?Das Landgericht II in Berlin erachtet die „Sicherheitsvorkehrungen“, die die MGA für ihre Website getroffen habe, als „hinreichend“. Bei „ordnungsgemäßer Nutzung“ des Portals sei der Zugang zu Organisationen sowie Dokumenten nicht gegeben. Dagegen argumentieren Wittmanns Anwälte, dass das System offen gewesen sei und nicht die unionsrechtlichen Vorgaben an IT-Sicherheit erfüllt habe. „Behörden müssen ihre Systeme per Gesetz schützen“, so Peter Hense, der ebenfalls Wittmanns Rechtsanwalt ist. Da die MGA personenbezogene Daten verarbeite, unterliege sie der Datenschutzgrundverordnung, die diesbezüglich strenge Vorgaben macht.
Diese Einschätzung stützt ein Prüfbericht der Beratungsfirma PricewaterhouseCoopers aus dem Jahr 2024, den die MGA eingereicht hat. Der größtenteils geschwärzte Bericht lässt aus Sicht von Wittmanns Anwälten den Schluss zu, dass die MGA ihr IT-System nicht ausreichend vor fremdem Zugriff geschützt habe.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Autistici / Inventati: Es ist immer noch viel zu still
Anne Roth hat vor 19 Jahren ein Blog bei NoBlogs.org gestartet. Jetzt hat die unkommerzielle Plattform dicht gemacht, weil die USA das dahinter stehende Tech-Kollektiv als Terrorismus eingestuft haben. Die USA greifen damit direkt und ohne jedes Verfahren die Meinungs- und Internetfreiheit in anderen Ländern an.
Die Terror-Sanktionen der USA gegen das Tech-Kollektiv sind eine besondere Form internationaler Zensur. (Symbolbild) – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Mick HauptIm Spätsommer 2007 suchte ich nach einem Blog, um eine ziemlich ungewöhnliche Geschichte aufzuschreiben. Mein Freund war früh am Morgen in der Wohnung unserer Familie in Berlin von SEK-Einheiten der Polizei festgenommen worden. In diesem Moment erfuhren wir, dass er verdächtigt wurde, Mitglied einer terroristischen Vereinigung zu sein. Seit einem Jahr stand er unter Anti-Terror-Überwachung und ich war, gewissermaßen als Kollateralschaden, auch davon betroffen.
Er ist kein Terrorist und war es nie. Er wurde schließlich nach einigen Wochen freigelassen. Das Ermittlungsverfahren wurde später eingestellt. Das ist eine andere Geschichte.
Blogs ohne TrackingIch wollte im Netz darüber schreiben, was die Überwachung mit uns gemacht hat und wie sie sich auf unseren Alltag ausgewirkt hat. Ich hatte von einem noch recht neuen Phänomen namens „Blogs“, oder Weblogs, gehört, mit denen Texte veröffentlicht werden konnten, ohne gleich selbst eine komplette Website einrichten zu müssen. Genau das brauchte ich: die Möglichkeit zu veröffentlichen, ohne mich um Software-Updates, Sicherheit oder Domain-Registrierung kümmern zu müssen.
Ich war schon vor diesem Vorfall als Netzaktivistin aktiv und wollte ganz bestimmt nicht dazu beitragen, dass meine Leser*innen irgendeiner Form von Tracking ausgesetzt wären, sei es kommerziell oder staatlich. Es war schwierig genug, über unsere Situation zu informieren, ohne dabei andere der Gefahr auszusetzen, durch den Kontakt zu uns selbst ins Visier zu geraten. Ich war also sehr froh, als ich auf die Blog-Plattform stieß, die von Autistici/Inventati (A/I) betrieben wurde, dem italienischen Tech-Kollektiv, das versprach, all das nicht zuzulassen.
Während ich dies schreibe, ist noch lesbar, für wen sie noblogs.org betrieben. Dort heißt es:
Noblogs.org ist ein Projekt des Kollektivs A/I, das seit über zehn Jahren Dienste zur Kommunikation und Konspiration für Aktivist*innen und generell für alle bereitstellt, die sich mit den Grundsätzen unseres Manifests identifizieren: für eine gerechtere, gleichere und freiere Gesellschaft zu kämpfen; uns der allgegenwärtigen Kontrolle einer Gesellschaft zu entziehen, die sich zu sehr dafür interessiert, wer du bist, und nicht dafür, was du denkst und was du liebst oder hasst; sich der Vorstellung zu entziehen, dass jeder Moment unseres Lebens in irgendeiner Weise Geld und wirtschaftlichen Transaktionen entspricht.
Ich kannte A/I schon seit ein paar Jahren. Einige von ihnen hatte ich 2001 während der Proteste gegen den G8-Gipfel in Genua im unabhängigen Medienzentrum kennengelernt. Dort berichteten Hunderte von Aktivist*innen über die Proteste, lange bevor es Social Media gab. Gemeinsam haben wir entsetzt zusehen müssen, als die Polizei eine Schule auf der anderen Straßenseite angriff und viele Aktivist*innen brutal verprügelte, die dort nach den Demonstrationen übernachteten.
Einstufung als Terror-UnterstützerWenn ihr das hier lest, ist noblogs.org nicht mehr online.
Am 26. August veröffentlichte A/I eine Mitteilung, dass die US-Regierung die Organisation als Unterstützer von Terrorismus eingestuft hat. Laut einer Pressemitteilung des Außenministeriums sei „Autistici/Inventati (A/I‑Kollektiv) eine in Italien ansässige extremistische Gruppe, die digitale Infrastruktur für gewalttätige Antifa-Zellen und andere militante Linksextreme auf der ganzen Welt aufbaut und betreibt.“
Das Kollektiv wies die Vorwürfe umgehend zurück und schrieb, dass es „sein Engagement für die Bereitstellung einer Plattform mit Werkzeugen zur digitalen Selbstverteidigung nachdrücklich bekräftigt, um dem Bedarf an freier Kommunikation für Aktivist*innen und andere Einzelpersonen, Gruppen und Vereinigungen gerecht zu werden.“
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Domain wegZwei Tage später verschwand ihre Domain „autistici.org“. Zunächst war unklar, was passiert war, da sich niemand sich die Mühe gemacht hatte, A/I zu informieren. Laut einer Pressemitteilung von A/I wurde die Entscheidung, die Domain unzugänglich zu machen, von der Public Interest Registry (PIR) getroffen, einer gemeinnützigen Organisation, die von der Internet Society (ISOC) gegründet wurde, um die .org-Domain zu verwalten und „dem öffentlichen Interesse im Internet zu dienen“.
Die italienische Sektion der ISOC protestierte heftig in einem offenen Brief, der sich nicht nur an PIR und ISOC richtete, sondern auch an die Internet Corporation for Assigned Names and Numbers (ICANN) und deren europäische Sektion, die European Regional At-Large Organization (EURALO).
In dem Brief erklärt ISOC Italien, dass keine Beweise dafür vorliegen, dass A/I terroristische Aktivitäten betrieben oder unterstützt habe.
Mit den Worten von A/I:
Die US-Regierung hat beschlossen, ein außergerichtliches Verfahren anzuwenden, das eine Berufung im Rahmen eines ordentlichen Verfahrens unmöglich macht und sowohl diejenigen, die Dienstleistungen für A/I erbringen, als auch diejenigen, die A/I‑Dienste innerhalb der USA nutzen, dem Risiko aussetzt, als Terrorist*innen eingestuft zu werden.
ISOC Italien führte weiter aus, dass ihre Sorge der Rolle der PIR gelte:
.org ist weder Eigentum der USA noch ein gewinnorientiertes Unternehmensvorhaben, sondern vielmehr eine globale, supranationale Ressource, die für die Meinungs- und Vereinigungsfreiheit im Internet von entscheidender Bedeutung ist. Seine Verwaltung muss diesem Ziel Rechnung tragen, wie es bei der Vergabe auf unbegrenzte Zeit an die Internet Society und deren hundertprozentige Tochtergesellschaft Public Internet Registry vereinbart wurde.
Die Verwalter von „.org“ sollten sich dafür einsetzen, dass keine Regierung die Kontrolle über die Online-Präsenz von gemeinnützigen Organisationen hat, die nicht zu ihrem Hoheitsgebiet gehören oder dort tätig sind, und ganz allgemein, dass keine einzelne Regierung entscheiden kann, wer weltweit einen „.org“-Domainnamen behalten darf oder verlieren muss.
Und das sollte in der Tat ein Anliegen der gesamten Internet-Governance-Community sein. Wenn die Registrierung von .org-Domains faktisch den willkürlichen Entscheidungen der US-Regierung unterliegt, müssen wir uns überlegen, ob und wie dies geändert werden kann.
Konto wegWiederum einige Tage nach der Einstufung teilte die Bank von A/I, die italienische Banca Etica, dem Kollektiv mit, dass sie beabsichtige, ihr Konto zu schließen. Das PayPal-Konto war bereits am ersten Tag ohne Vorankündigung gesperrt worden.
Die Schließung von Bankkonten von Organisationen, denen Terror oder Terrorunterstützung vorgeworfen wird, ist nicht ungewöhnlich. Doch auch hier gab es keinerlei juristisches Verfahren, das die Bank zur Schließung des Kontos zwang oder aufforderte. Hintergrund ist, dass die Aufnahme einer Organisation in eine Terrorliste durch die US-Regierung weitere Sanktionen nach sich ziehen kann.
Die Bank entschied sich aus Angst vor der Möglichkeit solcher weiteren Sanktionen, das Konto von A/I zu sperren. Seit dem 4. September hat A/I keinen Zugriff mehr auf die eigenen Gelder, die durch Spenden ihrer Nutzer*innen zusammengekommen waren.
Alessandro Messina, ehemaliger Direktor der Banca Etica, kommentierte:
Es ist plausibel, dass viele Banken sich dafür entscheiden würden, das Konto von A/I zu schließen. Von einer Organisation, die zur Förderung ethischer Finanzgeschäfte gegründet wurde, würde man jedoch etwas anderes erwarten, wenn sie mit einer Einstufung von so ausgeprägt politischer Natur konfrontiert ist.
A/I hört aufWeitere zwei Tage später kündigte A/I an, den Betrieb vollständig einzustellen:
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
„Bleibt menschlich“ ist für uns keine leere Floskel.
Es bedeutet vor allem, dass wir eine Verantwortung haben, unsere Nutzer*innen zu schützen und die, die die menschlichen Netzwerke bilden, auf die wir uns verlassen, sowie die Communitys, die uns mit Botschaften der Unterstützung und Solidarität überschüttet haben.
Wir können uns nicht auf einen Kampf einlassen oder uns Manipulationen aussetzen, die das Leben dieser Menschen und ihrer Liebsten bedrohen und sie der Gnade von Autokrat*innen, Faschist*innen und Behörden ausliefern, die extralegale Maßnahmen ergreifen.
Angriff auf politische GegnerEin Schock ging durch die Community der Nutzer*innen der Dienste von A/I. Diese Community ist riesig: A/I besteht seit 25 Jahren und gibt an, 20.000 Blogs, 20.000 E‑Mail-Konten, 5.000 Mailinglisten und 1.500 Websites zu hosten.
Während ich dies schreibe, Mitte September, ist mein Blog noch online – allerdings nur im Read-Only-Modus. Ich habe keinen Zugriff mehr auf die Administration. Bald wird es verschwunden sein, und mit ihm 19 Jahre meiner Texte zu digitaler Politik und digitalen Rechten.
Das Gleiche gilt für die vielen anderen Blogs und Websites aus zahlreichen Ländern zu einer Vielzahl von Themen, darunter Klimawandel, Antimilitarismus, Rechte indigener Völker, Gesundheitsreformen oder Antifaschismus.
Wenn sie verschwinden, werden viele, viele Links von Websites im gesamten Internet ins Leere führen. Und ich bin wieder zum Kollateralschaden eines Terrorvorwurfs geworden. So wie auch viele andere.
Es braucht einen AufschreiDie britische Menschenrechts-Organisation Artikel 19 warnt: „Abgesehen davon, dass dies gegen die Standards der Meinungsfreiheit verstößt, hat schon diese Einstufung einen Chilling Effect“, also eine abschreckende Wirkung.
20.000 Blogs werden geschlossen, und es gab keinen Aufschrei. Weil sich die Menschen fragen, ob es klug ist, eine Organisation zu verteidigen, die von den USA als terroristisch eingestuft wurde.
Wenn autoritäre Regierungen nichtkommerzielle, unabhängige digitale Kommunikationsinfrastrukturen angreifen wie in diesem Fall, dürfen wir die Auswirkungen nicht unterschätzen. Diesmal war es Italien, aber das nächste Mal könnte es näher bei euch sein.
Es ist immer noch viel zu still.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Breakpoint: Im Gleichschritt der Cowboystiefel
Trends und Labels berauben uns der Möglichkeit, unsere Persönlichkeit auszudrücken. Sie machen uns gleichförmig und ebnen den Weg für eine sprachlose Gesellschaft, die sich autoritären Zwängen unterwirft, weil wir verlernen, Regeln zu brechen.
These boots are made for Likes. – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Jametlene ReskpWenn ich ehrlich bin, fand ich die neue Art, Cowboystiefel zu tragen, schon immer bescheuert. Ich finde den Trend furchtbar, die immer-gleichen Plastik-Cowboystiefel in weiß oder schwarz oder bordeaux zusammen mit einem weißen Minirock zum Ausgehen anzuziehen. Es wirkt unnatürlich, erzwungen, unauthentisch.
Nachdem ich dieses Outfit aber ungefähr eintausend Mal in meinem Instagram-Feed und hundert Mal in den Bars und Clubs in zig europäischen Großstädten gesehen habe, finde ich es inzwischen nicht mehr so schlecht.
Vielleicht bin ich doch ein clean, messy, hot, cool It-Girl, Instagram-Baddie, demure, whimsy Type-B-Person. Und vielleicht ist es ja wirklich kinda chic, Cowboystiefel und Miniröcke zu tragen.
Dabei sind die Cowboystiefel nicht das eigentliche Problem, so unmodisch ich sie auch finde. Beunruhigen sollte uns vielmehr, wie einfach sich Massen von Menschen zu einem sehr spezifischen Verhalten bewegen lassen.
Koketter Cowboy CoreIn den sozialen Medien gibt es für jedes Verhalten, jede Eigenschaft und jede Ästhetik ein eigenes Label. Dies ist kinda chic, das jene ist whimsy, das andere ist fairy core oder coquette.
Junge Menschen beschreiben sich nicht mehr als individuelle Wesen, sondern als kategorisierbare Trendobjekte. Dabei bedienen sie sich einem für den Instagram-Algorithmus optimierten Neusprechs.
Statt die eigene Persönlichkeit auszudrücken, etikettieren Nutzer:innen alles, was sie tun und was sie sind, mit einem der zahllosen Labels, die über ihre Bildschirme fliegen. Dabei passen sie sich allzu geschmeidig wöchentlich wechselnden Trends an. Sie schreiben über sich selbst, ohne etwas über sich auszusagen.
Social-Media-Trends bestimmen, was Menschen über sich selbst sagen, wie sie sich kleiden und welche Musik sie hören, nicht aber das eigene Interesse oder der eigene Geschmack. So verschwinden sie im Gleichstrom der Clean-Girl-Ästhetik oder in Cowboystiefeln und Miniröcken in irgendeiner Bar. Chic.
cls-3{fill:#000000;} Wir befreien Dokumente.Für deine Grundrechte. Jetzt mitmachen Trendig, wie alle anderen auch
Die Trend-Ökonomie sozialer Medien bietet jungen Menschen damit aber keine neuen Ausdrucksmöglichkeiten. Stattdessen beraubt diese linguistische Homogenisierung Menschen des Vokabulars, mit dem sie sich ausdrücken. Dieser Verlust an Sprache, mit der junge Menschen sich selbst beschreiben, geht einher mit dem Verlust von Individualität.
Im vergangenen Jahr habe ich darüber geschrieben, weshalb Social-Media-Trends das Ende von Individualität und Subkultur sind. Damals schrieb ich, dass junge Menschen im Drang, individueller und eigener zu werden, stattdessen immer uniformer werden – weil die Ästhetik bestimmter Subkulturen Mainstream geworden sind und alle, im Versuch anders zu sein, gleicher werden.
Ein Jahr später glaube ich, dass diese These zwar noch immer stimmt. Inzwischen aber treibt ein anderes Motiv die zunehmende Uniformität von Jugendlichen und jungen Erwachsenen voran: nicht der Wunsch, individuell zu sein, sondern der Drang, konform zu sein.
Denn nichts ist einfacher, als das zu tun, was schon Hunderte, Tausende oder Millionen Menschen vor einem getan haben. Schwierig ist es hingegen, von der Norm abzuweichen, nicht den Labels zu entsprechen.
Dabei ist der Drang nach Konformität keineswegs intrinsisch motiviert, sondern Produkt eines politischen wie kulturellen Zeitgeists, in dem es zunehmend ungemütlich bis gefährlich wird, aus dem Mainstream hervorzustechen.
Individualität ist manchmal peinlich, mal cringe oder mitunter sogar anstößig. Aber gerade das macht sie so wertvoll in einem Zeitalter eines neuen Cowboystiefel-Konformismus, in dem Menschen dahin bewegt werden, ununterscheidbar, kontrollierbar, folgsam zu sein.
Erzogen, um zu folgenDas Befolgen von Trends ist nichts Neues an sich. Schon immer gab es Trends und Moden, denen insbesondere junge Menschen in Massen gefolgt sind. Und dennoch wirken soziale Medien in besonderer Weise als Katalysator ebenjener Kultur der Gleichförmigkeit. Nie zuvor waren wir so vernetzt wie heute. Und nie zuvor wurde Konformität so sehr mit Aufmerksamkeit belohnt.
Es geht bei dem Folgen und Befolgen von Trends nicht darum, welche Stiefel man trägt. Es geht darum, inwiefern man noch fähig ist, einen eigenen Willen zu formen und eine eigene Persönlichkeit zu entwickeln, wenn das eigene Verhalten sich ausschließlich danach richtet, was große Techplattformen diktieren. Trends und Labels sind Schablonen, die Willen, Geschmack und Geist von Nutzer:innen nach und nach formen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Das mag dramatisch klingen. Fakt ist jedoch, dass soziale Medien einen Großteil der Freizeitgestaltung, der sozialen Kontakte und kulturellen Eindrücke junger Menschen ausmacht. Und damit charakterformende Erlebnisse in den Lebensrealitäten von Kindern, Jugendlichen und jungen Erwachsenen schafft.
Konformismus als SteuerungselementDer Drang zur Konformität erfolgt in einer Zeit, in der der Mainstream immer konservativer, rechter und autoritärer wird. Die Plattformen, die die Idee dieses neuen Konformismus und die Limitierung der eigenen Selbstexpression verbreiten, gehören Tech Bros. Sie träumen von einer autoritären technologischen wie politisch-kulturellen Wende. Und sie kontrollieren mit ihren Algorithmen und Designs, welche Inhalte wir sehen, welche Muster zum Trend – und welches Verhalten belohnt wird.
Die in ihren sozialen Medien propagierte Angepasstheit, die durch Algorithmen und Aufmerksamkeit verstärkt wird, macht uns berechenbar, kontrollierbar und gefügig – als Konsumenten auf Märkten, aber auch als politische Subjekte, die immer steuerbarer werden.
Erst einmal zum Konformismus erzogen, fällt es schwer, diese Eigenschaft wieder abzulegen, wenn es nicht nur um Mode, TikTok-Posts und Musikclips geht.
Autoritären und faschistischen Bewegungen spielt es in die Hände, wenn wir nach und nach die Kontrolle über unseren eigenen Geschmack, unsere Selbstbeschreibung und unser Selbstbild abgeben.
Vor einem Jahr schloss ich meine Kolumne zu diesem Thema mit den Worten, es sei okay, sich der Uniformität der Trends hinzugeben, solange man nicht glaube, damit individuell zu sein. Heute sehe ich das anders: Ich glaube, wenn wir jedem algorithmisierten Trend nacheifern, dann machen wir uns damit zunehmend zu steuerbaren Mitläufern einer kulturellen Wende, die uns geradewegs in diese konformistische Kontrollierbarkeit hineinzwingen möchte.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Digitaler Euro: Was Parlament und EU-Länder bei der Privatsphäre trennt
Über den Digitalen Euro verhandeln seit diesem Monat das Europäische Parlament und die EU-Mitgliedstaaten. Bei Privatsphäre und Datenschutz haben die Institutionen unterschiedliche Vorstellungen. Das Parlament will strengere Regeln, die EU-Länder mehr Datenspuren.
Ein Zaun schützt die Europäische Zentralbank in Frankfurt vor unbefugtem Zugriff. Welche rechtlichen Befugnisse und Beschränkungen beim Digitalen Euro gelten, legen aber das Europäische Parlament und der Rat fest. – Alle Rechte vorbehalten: IMAGO / Ralph PetersWie viel Privatsphäre hätten Sie gerne? Vor dieser Frage stehen derzeit Vertreter:innen des Europäischen Parlaments und der EU-Mitgliedstaaten. Denn aktuell verhandeln diese beiden Institutionen im sogenannten Trilog über den Digitalen Euro. Ein Vergleich zeigt: Dem Europäischen Parlament schwebt an einigen Punkten mehr Datenschutz und Privatsphäre vor als den Ländern.
So orientiert sich der Vorschlag des EU-Parlaments an der Datenschutzgrundverordnung (DSGVO) und verweist immer wieder auf diese. Laut Datenschutzexperte Thilo Weichert gelte diese aber auch ohne diese explizite Referenz in der Verordnung: „Das müsste nicht erwähnt werden. Es ist aber nicht nur nicht schädlich, sondern auch für die Klarstellung und später für die praktische Anwendung nützlich“, sagt er auf Anfrage von netzpolitik.org.
Datenschutzbehörden werden beauftragtEine praktische Folge: Die Datenschutzbehörden wären explizit zuständig, um die Einhaltung der Datenschutz-Regeln zu überwachen.
Die Organisation Finance Watch begrüßt das. „Datenschutzbehörden sind besser geeignet als Finanzaufsichtsbehörden, um die Einhaltung der Privatsphäre- und Datenschutzvorgaben durch Zahlungsdienstleister beim Digitalen Euro zu überwachen, weil sie darin mehr Expertise haben“, schreibt die NGO.
Auch Weichert unterstützt das: „Auf nationaler Ebene können wir feststellen, dass die Finanzmarktaufsichtsbehörde Bafin und auch die Bundesbank sich oft überhaupt nicht um den Datenschutz geschert haben.“
Datenverarbeitung nur, wenn „unbedingt notwendig“Neben dem Bezug auf die DSGVO will das EU-Parlament, dass Zentralbanken und private Zahlungsdienstleister nur solche Daten verarbeiten, die zur Erfüllung der Aufgaben „strictly necessary“, also „unbedingt notwendig“ sind. Im Vorschlag der Mitgliedstaaten fehlt die entsprechende Formulierung.
Aus Sicht von Thilo Weichert stehe dieser Unterschied auch symbolisch für die unterschiedliche Herangehensweise: „Das Parlament versucht, das Grundrecht des Datenschutzes beim Digitalen Euro zu verwirklichen. Der Rat versucht hingegen, die Daten, die beim Digitalen Euro anfallen, für Überwachungszwecke zu nutzen.“ Dabei gehe es insbesondere um Pflichten für private Zahlungsdienstleister.
Mehr Privatsphäre bei Online-Zahlungen…Das Parlament geht an einem weiteren Punkt über die Forderungen des Rates hinaus: Es möchte sich zumindest die Option offen halten, künftig mehr Privatsphäre bei Online-Zahlungen mit dem Digitalen Euro zu ermöglichen.
cls-3{fill:#000000;} Wir befreien Dokumente.Für deine Grundrechte. Jetzt mitmachen
Aktuell ist der Digitale Euro (D€) so geplant, dass man damit online und offline bezahlen kann. In der Online-Variante laufen alle Zahlungen über das System der Europäischen Zentralbank (EZB) und der nationalen Zentralbanken. Sie landen also in einer riesigen Datenbank des Eurosystems, wenn auch pseudonymisiert. In der Offline-Variante sollen Nutzer:innen Digitale Euros als Token direkt zwischen Geräten tauschen. Dadurch soll ein Niveau an Privatsphäre erreicht werden, das Bargeld zumindest näher kommt.
Schon im parlamentarischen Verfahren gab es Stimmen, die auch einen höheren Grad an Privatsphäre beim Online‑D€ forderten. So sagte der Linken-Abgeordnete Martin Schirdewan damals zu netzpolitik.org: „Wir brauchen einen Privatsphäre-Schwellenwert bei kleineren Zahlungen, der ähnlich wie Bargeld die höchstmögliche Anonymität gewährleistet.” Auch Markus Ferber von der bayerischen CSU schlug einen Schwellenwert von 100 Euro pro Transaktion vor. Durchgesetzt haben sich diese Forderungen nach einer Bagatellgrenze nicht.
…wird erst in der Zukunft geprüftNichtsdestotrotz einigten sich die EU-Abgeordneten untereinander darauf, diese Option zumindest einmal offiziell prüfen zu lassen. Drei Jahre nach Einführung des Digitalen Euro soll die Europäische Kommission einen Bericht präsentieren, inwiefern man das Anti-Geldwäsche-Regelwerk anpassen könne, um kleineren Zahlungen mit dem Online‑D€ die gleiche Privatsphäre zukommen zu lassen wie der Offline-Variante.
Bei den Mitgliedstaaten findet sich ein solcher Prüfauftrag nicht.
Auch die technische Umsetzung ist noch unklar. Da die Zahlungen über die EZB-Systeme abgewickelt werden, fallen die Daten – im Unterschied zum Offline‑D€ – bei den Zentralbanken und den Zahlungsdienstleistern erst einmal an. Allerdings könnte man für Zahlungsdaten unterhalb eines gewissen Schwellenwerts kürzere Löschfristen vorschreiben.
Die Bagatellgrenze ist für Weichert ein zentrales Anliegen, damit Beträge etwa „bis 200 Euro anonym ausgetauscht werden können, sodass Ausgaben des täglichen Lebens – analog zum Bargeld – sicher ohne Personenbezug erfolgen können.“ Ansonsten seien die gespeicherten Daten „ein gefundenes Fressen für alle möglichen Sicherheitsbehörden – vom Geheimdienst bis zur Polizei“.
Auch Finance Watch spricht sich für eine Bagatellgrenze aus. Denn digitales Zentralbankgeld wie der Digitale Euro solle mit einem höheren Grad an Privatsphäre einhergehen als herkömmliche digitale Bezahlwege. „Für Online-Transaktionen [mit dem Digitalen Euro] sind die aktuell vorgeschlagen Privatsphäre-Standards allerdings größtenteils auf der Höhe der Standards, die heute schon für Kartenzahlungen oder Onlinebanking gelten.“
Feine Unterschiede beim Offline‑D€Auch bei der Offline-Funktion gibt es noch einen Unterschied, wenn auch eher im Detail. Zur Bekämpfung von Geldwäsche und Terrorfinanzierung wird lediglich gespeichert, wenn das Gerät mit Tokens aufgeladen wird – oder diese umgekehrt wieder zu Online‑D€ oder Kontoguthaben umgewandelt werden. Diese Transaktionsdaten sollen Zahlungsdienstleister grundsätzlich nicht speichern dürfen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Das Parlament will darüber hinaus klarstellen, dass die Transaktionsdaten auch nur dann auf dem Smartphone gespeichert werden dürfen, wenn die Nutzerin dem explizit zustimmt. „Wenn Offline-Transaktionen ohne Zustimmung automatisch auf dem Smartphone gespeichert werden, können Dritte weiterhin auf die Transaktionsdaten zugreifen“, erklärt Finance Watch. Das kann etwa der Fall sein, wenn Polizei und Staatsanwaltschaften Smartphones durchsuchen oder sich andere fremde Menschen Zugang zu einem Gerät verschaffen.
„Die Parlamentsanträge sind durchgehend zu unterstützen“Insgesamt plädiert Finance Watch dafür, die Vorschläge des Europäischen Parlaments beim Datenschutz zu übernehmen. Auch Weichert bilanziert gegenüber netzpolitik.org: „Es ist durchgängig so, dass die Parlamentsanträge zu unterstützen sind.“
Allerdings schreibt Finance Watch, dass auch die Position der Mitgliedstaaten schon eine Verbesserung gegenüber dem Vorschlag der Europäischen Kommission darstelle. „Der digitale Euro sollte den höchsten Standards in Bezug auf Privatsphäre und Datenschutz entsprechen, um den Schutz der Grundrechte der Nutzer zu gewährleisten und das Vertrauen der Öffentlichkeit in den digitalen Euro zu stärken“, empfiehlt Finance Watch.
Wo Parlament und Rat noch auseinanderliegenDie Organisation Finance Watch, die sich 2011 als Gegengewicht zur Finanzlobby gründete, hat auch die Positionen von Rat und Parlament bei einigen anderen wichtigen Punkten der Trilog-Verhandlungen ausgewertet. So gibt es unterschiedliche Vorstellungen beim Gebührenmodell für Händler:innen, der Ausgabe des Digitalen Euro an Menschen ohne Bankkonto, der Annahmepflicht beim Digitalen Euro und den Haltelimits.
Bisher haben bereits zwei Trilog-Sitzungen stattgefunden. „Es hat noch keine nennenswerten politischen Einigungen gegeben“, sagt ein Sprecher des Europaabgeordneten Damian Boeselager (Volt) gegenüber netzpolitik.org. Boeselager verhandelt den Digitalen Euro für die Fraktion der europäischen Grünen im Europäischen Parlament. Nach Auskunft seines Sprechers sind aktuell noch drei Trilog-Runden geplant, zwei davon im Oktober.
Grundsätzlich wollten Parlament und Rat das Gesetzespaket zum Digitalen Euro bis Ende des Jahres verabschiedet haben. Dann, so die Planung der Europäischen Zentralbank, könne die digitale Währung schon 2029 eingeführt werden.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
KW 39: Die Woche, in der mit Hufeisen geworfen wird
Die 39. Kalenderwoche geht zu Ende. Wir haben 11 neue Texte mit insgesamt 74.705 Zeichen veröffentlicht. Willkommen zum netzpolitischen Wochenrückblick.
Fraktal, generiert mit MandelBrowser von Tomasz ŚmigielskiLiebe Leser*innen,
wir sind nicht mehr oft auf der Plattform X unterwegs und hätten nicht gedacht, dass sie uns einmal fehlen wird. In den Tagen nach der Berlin-Wahl am vergangenen Sonntag bot die Plattform allerdings so viel Anlass für Vergnügen, Entsetzen und auch Fassungslosigkeit wie schon lange nicht mehr.
Das liegt daran, dass große Teile der Hauptstadtpresse und Politik noch immer dort versammelt sind. Deren kollektives Freidrehen angesichts des Wahlerfolgs der Linken zu beobachten, war beeindruckend. Von Fantasien über eine „rote Diktatur“ bis zu Warnungen, bald würden Hamas und Hisbollah Berlin regieren, war alles dabei.
Aber auch jenseits von X war viel los: Der Fernsehmoderator Jörg Thadeusz war sich nicht zu schade zur besten Sendezeit die gegen Nazis gerichtete Parole „Wehret den Anfängen“ nun als Motto einer „vernünftigen Mehrheit im Land“ gegen die Linkspartei auszugeben. Und SPD-Altbürgermeister Michael Müller durfte davor warnen, dass seine Partei gemeinsame Sache mit „Antisemiten und Terroristen“ mache. Grüne Spitzenpolitiker mischten ebenfalls mit. Ein Land im Panikmodus.
Noch einmal fürs Protokoll: Eine demokratische linke Partei hat es mit Themen wie bezahlbare Mieten und sozialer Politik geschafft, den Nerv der Zeit bei vielen Berliner*innen zu treffen und eine Landtagswahl zu gewinnen. Sie hat damit bei jungen Wähler*innen sowie in manchen Stadtteilen fast die absolute Mehrheit erreicht. Damit setzte sie auch ein deutliches Zeichen gegen die Erfolge der AfD, die in Berlin nur mäßig dazu gewinnen konnte.
Dennoch waren die Reaktionen teilweise so vehement und erzürnt, wie man es sich spätestens zwei Wochen zuvor beim Wahlsieg der Rechtsextremen in Sachsen-Anhalt sehnlichst gewünscht hätte. Was ist da bitte verrutscht?
Politische InstrumentalisierungDas Ziel dieser Kampagne ist schnell zu erkennen: Eine linke Partei mit einer Bürgermeisterin Elif Eralp an der Macht soll um jeden Preis verhindert werden. Verhindert werden soll auch, dass eine Vergesellschaftung von Immobilien gesellschaftsfähig werden könnte. Oder dass das AfD-Verbotsverfahren doch noch politisch möglich wird. Denn mit einer linksgeführten Regierung in Berlin würden sich zugleich die Mehrheiten im Bundesrat verschieben.
Das Perfide ist nur: Für die Kampagne instrumentalisieren einige Medien und Politiker*innen die Sicherheit von Jüd*innen. Und zugleich verengen sie den Antisemitismus-Befund auf Muslime und Linke.
Antisemitismus findet sich aber in der gesamten Gesellschaft, in allen politischen Ecken und Milieus. Und natürlich gibt es Antisemitismus auch in Teilen der Linkspartei. Die muss sich davon nicht nur klar distanzieren, sondern ihn auch aktiv bekämpfen – selbst wenn das dann im Einzelfall auch personelle Folgen hat.
Eine besonders ausgeprägte antisemitische Gesinnung unter Wähler:innen der Linken ist wissenschaftlich in unterschiedlichen Studien nicht nachzuweisen. Das Gegenteil ist der Fall. Unter allen Parteianhänger*innen sind bei der AfD immer noch die meisten Antisemiten zu finden, auch bei Union und SPD finden sich davon mehr als bei der Linkspartei.
Hufeisenwurf auf SteroidenDessen ungeachtet wurde bereits am Wahlabend das Hufeisen mit voller Kraft geworfen. Die „Ränder“ hätten gewonnen, wurde die Wahlberichterstattung nicht müde zu betonen, dazwischen wurde die vermeintlich vernünftige Mitte wahlweise „zerrieben“ oder „zermahlen“. Der angeschlagene Ton zog sich in der Folge durch viele weitere Debatten. Selbst bei der Bundestagsdebatte um die Geheimdienstreform, über die wir in dieser Woche berichteten, versuchte Innenminister Alexander Dobrindt die Linken mit der AfD in einen Topf zu werfen.
Hufeisen nennt sich diese Theorie, nach der links und rechts vermeintlich gleichermaßen gefährlich weit von der politischen Mitte stehen – und sind. Diese Theorie ist wahrlich nicht neu. Was wir aber gerade erleben, ist eine Art Hufeisenwurf auf Steroiden. Das kollektive Herbeifantasieren eines solchen Szenarios, in dem diese Linkspartei mit ihren Forderungen nach Vergesellschaftung und sozialer Sicherheit so gefährlich sein soll wie eine rechtsradikale Partei, die Menschen deportieren und demokratische Grundprinzipien abschaffen will.
Außerdem öffnet es die Tore für eine Entwicklung, die uns demnächst in einen völlig neuen Kreis der Hölle führen könnte. Denn Teile der Union fangen bereits damit an, eine mögliche rot-grüne-rote Koalition als Argument dafür zu nennen, dass man nun getrost auch die Brandmauer zur AfD einreißen könne. Frei nach dem Motto: Wenn ihr mit Extremist*innen koaliert, dann dürfen wir das auch.
Bündnispartner statt FeindMan mag zu den sozialen Forderungen der Linkspartei stehen, wie man will. Man kann die Partei unrealistisch, laut und nervig finden und ihre Ziele ablehnen. Man kann sie auch politisch bekämpfen. Aber nicht so.
Denn Die Linke ist eine demokratische Partei, die sich in den vergangenen Jahrzehnten für Menschenrechte, den Erhalt und Ausbau von Grund- und Freiheitsrechten sowie für eine offene, demokratische und freie Gesellschaft eingesetzt hat. Die Partei steht klar gegen den Rechtsruck und für Demokratie. Sie ist ein wichtiger Baustein gegen die Machtübernahme durch Rechtsextremisten.
Das derzeitige Hufeisenwerfen verunglimpft aber genau das – und verharmlost damit die Gefahr, die aktuell und sehr akut von der AfD ausgeht. Wem es aber um den Erhalt demokratischer Werte und unseres Grundgesetzes geht, der sollte sich an solchen Hufeisen-Spielen nicht beteiligen. Für alle Demokrat*innen sollte klar sein, dass der Erhalt der Demokratie ohne die Linkspartei nicht möglich sein wird – und dass diese Partei dabei vielmehr Bündnispartner als Feind ist.
Um Mäßigung und Realitätsabgleich bitten
Chris und Markus
Kritische Infrastruktur: Bei der Web-Archivierung fehlt die Strategie
Web-Archive sind kritische Infrastruktur, sagt der Historiker Jens Crueger. Er fordert einen Plan für die Archivierung in Deutschland und erklärt, was die Politik tun müsste – und was jede:r Einzelne machen kann. Von Leonhard Pitz –
Artikel lesen
Fast ein Jahrzehnt hat es gedauert, bis sich die irische Datenschutzbehörde zu einer Entscheidung durchringen konnte. Demnach hat Google sensible Standortdaten seiner Nutzer:innen massenhaft unrechtmäßig verarbeitet. Das verschleppte Verfahren zeigt einmal mehr das irische Durchsetzungsproblem auf. Von Tomas Rudl –
Artikel lesen
Die Bundesregierung will Polizeibehörden und dem Bundesamt für Migration und Flüchtlinge neue Fahndungsmöglichkeiten erlauben. Fachleute halten die Befugnisse für viel zu weitreichend und warnten heute im Bundestag vor einer rechtlichen Wackelpartie. Von Chris Köver –
Artikel lesen
Konzerne könnten künftig noch einfacher als bisher die Daten von Europäer:innen für KI-Training nutzen. Vor diesem Szenario warnen Max Schrems und die Organisation noyb. Was vermeintlich der europäischen Wirtschaft helfen soll, würde am Ende vor allem US-Konzernen nützen. Von Ingo Dachwitz –
Artikel lesen
Wir sprechen mit der Berliner Datenschutzbeauftragten Meike Kamp über die automatisierten Verhaltensscanner, die in Kürze an mehreren Orten in Berlin die Menschen anlasslos dauerfilmen sollen. Sie kritisiert das Vorhaben, sieht verpflichtende Kontrollen der neuen Technologie durch ihre Behörde jedoch skeptisch. Von Constanze –
Artikel lesen
Die Geheimdienstreform ist im Bundestag angekommen. In einer ersten Debatte war die Kluft groß: Während Innenminister Dobrindt es für selbstverständlich hält, dass deutsche Geheimdienste operative Fähigkeiten bekommen sollen, warnen Teile der Opposition vor Gefahren für die Demokratie. Von Anna Biselli –
Artikel lesen
Anfang Januar soll in Deutschland die digitale Brieftasche starten. Doch es hapert bei Sicherheit, Datenschutz und den Vorbereitungen in den Kommunen. Opposition und Verbraucherschützer*innen warnen vor einem Vertrauensverlust. Von Daniel Leisegang –
Artikel lesen
Eine neue Recherche demonstriert das Risiko, das Standortdaten aus der Online-Werbe-Industrie für die Sicherheit Österreichs bedeuten. Journalist:innen konnten dank Databrokern mehrere sensible Bewegungsprofile nachvollziehen. Während die Regierung mauert, nutzen österreichische Sicherheitsbehörden selbst solche Daten. Von Ingo Dachwitz –
Artikel lesen
Gegen die Verleihung des Axel Springer Awards an den rechten Oligarchen Peter Thiel haben in Berlin hunderte Menschen demonstriert – eine Person sogar bei der Preisverleihung selbst. Sie kritisierten Thiels Rolle beim Aufbau einer autoritären Gesellschaft und die Beteiligung seiner Unternehmen in Kriegen. Von Esther Menhard, Markus Reuter –
Artikel lesen
Ingo Dachwitz und Sebastian Meineck wurden für ihre Databroker-Recherche mit dem Deutschen Journalistenpreis geehrt. Die Jury würdigte den Beitrag als „Paradestück für datengetriebenen Journalismus“. Von netzpolitik.org –
Artikel lesen
Heute wurden die Big Brother Awards 2026 vergeben. Preisträger sind Fielmann und Apollo Optik, das Bundesinnenministerium, die EU-Kommission und die Deutsche Telekom. Von Jette Scheibchen –
Artikel lesen
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Big Brother Awards: Fielmann und Apollo Optik erhalten „Überwachungs-Oscar“
Heute wurden die Big Brother Awards 2026 vergeben. Preisträger sind Fielmann und Apollo Optik, das Bundesinnenministerium, die EU-Kommission und die Deutsche Telekom.
"Stylische Statement-Pieces". – Alle Rechte vorbehalten: Screenshot, Apollo-OptikSie gelten als „die Oscars gegen Überwachung“: Am heutigen Freitag hat der Verein Digitalcourage in Bielefeld die alljährlichen deutschen Big Brother Awards vergeben.
Den Datenschutz-Negativpreis erhalten Unternehmen, Behörden, Organisationen und Einzelpersonen, die in besonderem Maße Privatsphäre und Datenschutz aushöhlen. Über die Preisträger:innen in verschiedenen Kategorien entscheidet eine fünfköpfige Expert:innen-Jury.
Mitschuldig an der normalisierten TotalüberwachungIn der Kategorie „Technik“ setzten sich Fielmann und Apollo Optik durch. Die beiden Augen-Optiker vertreiben Meta Smart Glasses. Die „Spionagebrille“ ermögliche es, unauffällig Bild- und Tonaufnahmen zu erstellen und normalisiere „so die Totalüberwachung aller Lebensbereiche“, so die Begründung der Laudatorin Elisabeth Niekrenz.
In der Vergangenheit führten die Überwachungsbrillen wiederholt zu Verletzungen der Privatsphäre insbesondere von Frauen. Sogenannte „Pick-Up-Artists“ fragen fremde Personen nach ihrer Telefonnummer und laden die Video-Mitschnitte auf Social Media hoch. Auch in Fitnessstudios oder Schwimmbädern nahmen Männer unbemerkt Frauen mit Hilfe der Brillen auf. Die Betroffenen wurden so sexualisiert und für Aufrufe in den sozialen Medien ausgebeutet. Eine australische Studie zeigt, dass ein Übergriff begünstigt wird, wenn Täter mit Smart Glasses statt mit einer Handykamera filmen.
Ich sehe was, was du nicht siehstAußerdem gibt es Berichte über ausbeuterische Verhältnisse bei Dienstleistern des US-Konzerns in Kenia. Beschäftigte sollten dort Aufnahmen sichten und für KI-Training aufbereiten – darunter Bilder von Toilettengängen, nackten Menschen und privaten Nachrichten. Unklar ist, was Meta mit den gesammelten Daten macht.
Fielmann und Apollo Optik haben mit der Kritik anscheinend kein Problem. Sie nutzen ihre marktführende Position in Deutschland, um die Geräte an eine breite Kundschaft zu vermarkten.
Bei smarten Brillen handelt es sich dank ihnen nun nicht mehr um Produkte für Geeks, denn sie sind direkt beim Optiker des Vertrauens erhältlich und können in jeder deutschen Fußgängerzone aufprobiert werden. – Elisabeth Niekrenz
Fielmann bewirbt die Ray-Ban/Meta-Glasses als stylische Statement-Pieces auf seiner Website. Sie sollen den Alltag bequemer gestalten. Apollo beschreibt die Brillen als „ikonisch“. Durch den Vertrieb der Stalkerware machen sich laut Niekrenz beide Unternehmen „mitschuldig“, weshalb sie den „Überwachungs-Oscar“ verdienen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Weitere AuszeichnungenDen Big Brother Award in der Kategorie „präventiv“ erhält die Deutsche Telekom. Das Unternehmen plant offenbar mit der US-amerikanischen Tochterfirma T‑Mobile US zu fusionieren. Je nach Ausgestaltung könnte damit zukünftig auch innerdeutsche Kommunikation den Vorgaben US-amerikanischer Überwachungsgesetze unterliegen.
Der Pudding wird uns auf die Füße fallenFür ihr umfangreiches Gesetzesvorhaben – den Digitalen Omnibus – wurde die EU-Kommission ausgezeichnet. Sie will mit dem Gesetzespaket Datenschutzregeln aufweichen, so die Kritik von Bürgerrechtler:innen.
Das zweite Jahr in Folge behauptet sich Innenminister Alexander Dobrindt in der Kategorie „Behörden & Verwaltung“. Das Bundesinnenministerium will die Steuer-ID zur universellen Personenkennzahl für alle Bürger:innen machen. So können Behörden personenbezogene Daten verknüpfen.
Ausgezeichnet wurde ebenfalls die Evangelische Nordkirche. Sie verpflichtet ihre Gemeinden dazu, Dienste des US-Konzerns Microsoft zu nutzen und gibt damit sensible Daten ihrer Mitglieder preis.
Zum zweiten Mal kamen im Rahmen der Kategorie „jung und überwacht“ auch jüngere Stimmen zu Wort. Die „Teckids“ kritisieren in einer Bühnenaufführung anschaulich das geplante Social-Media-Verbot für junge Menschen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Deutscher Journalistenpreis für Databroker Files: „Großartiges Investigativstück mit hoher gesellschaftlicher Relevanz“
Ingo Dachwitz und Sebastian Meineck wurden für ihre Databroker-Recherche mit dem Deutschen Journalistenpreis geehrt. Die Jury würdigte den Beitrag als „Paradestück für datengetriebenen Journalismus“.
Der Deutsche Journalistenpreis 2026. – Alle Rechte vorbehalten: https://djp.deUnsere Kollegen Ingo Dachwitz und Sebastian Meineck wurden am 24. September 2026 für ihre Databroker-Files-Recherchen mit dem Deutschen Journalistenpreis im Themenbereich IT & Kommunikation geehrt.
Ausgezeichnet wurde ihr im November 2025 auf netzpolitik.org erschienener Text „Datenhändler verkaufen metergenaue Standortdaten von EU-Personal“. Der Beitrag ist Teil der Recherche-Reihe „Databroker Files“ und entstand in Kooperation mit dem Bayerischen Rundfunk. Dem Team dort gehören Katharina Brunner, Rebecca Ciesielski und Maximilian Zierer an. Internationale Recherche-Partner waren L’Echo aus Belgien, Le Monde aus Frankreich und BNR aus den Niederlanden.
Unbequeme WahrheitenDer ausgezeichnete Beitrag zeigt, wie sich hochrangiges EU-Personal mit kommerziellen Standortdaten ausspionieren lässt, die angeblich nur zu Werbezwecken gesammelt werden. Er veranschaulicht damit die Gefahren des Datenhandels und das Versagen des europäischen Datenschutzes.
Die Jury würdigte den Text als „ein großartiges Investigativstück mit hoher gesellschaftlicher Relevanz und gleichzeitig ein Paradestück für datengetriebenen Journalismus.“ Die Laudatio hielt Carsten Knop, Mitherausgeber der „Frankfurter Allgemeinen Zeitung“.
„Die Recherche fordert Europa heraus, sich mit ein paar unbequemen Wahrheiten auseinanderzusetzen“, sagte Ingo Dachwitz in seiner Dankrede. Es seien nicht nur Big-Tech-Konzerne aus den USA, die für Werbezwecke einen großen Überwachungsapparat aufgebaut hätten, sondern ein riesiges Netzwerk an Firmen auch aus Europa. Gleichzeitig versage der oft so hochgehaltene Goldstandard des europäischen Datenschutzes auf ganzer Linie.
Er hoffe, der Preis werde helfen, eine Debatte über notwendige Konsequenzen zu führen, so Dachwitz weiter. „Denn statt an einer Lösung für das Problem zu arbeiten, sägen europäische Regierungen derzeit am Datenschutz und schützen Sicherheitsbehörden, die sich selbst bei den illegalen Daten bedienen, die Europas Sicherheit gefährden.“ Auch Medien, die am Online-Werbe-System beteiligt sind, müssten sich ehrlich machen, welche Probleme damit einhergehen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Der Deutsche JournalistenpreisDer Deutsche Journalistenpreis prämiert seit 2007 herausragende redaktionelle Textbeiträge in deutschsprachigen Print- und Onlinemedien zu Wirtschafts- und Finanzthemen.
In diesem Jahr wurden insgesamt 582 Artikel aus 100 Print- und Online-Medien in Deutschland, Österreich, der Schweiz und Luxemburg eingereicht. Mehr als 100 Juror:innen aus Medien, Wirtschaft und Wissenschaft wählten die Preisträger:innen in einem mehrstufigen, anonymisierten Juryverfahren aus. Ausgelobt werden Preise für die Themenressorts Bildung & Arbeit, Finanzen & Kapital, Innovation & Nachhaltigkeit, IT & Kommunikation, Mobilität & Logistik, Transformation und Weltwirtschaft.
Seit 2007 wurden für den Deutschen Journalistenpreis rund 8.300 Artikel eingereicht und bewertet. 545 von der Jury nominierte und prämierte Beiträge sind auf djp.de dokumentiert. Dort findet sich auch die Aufzeichnung der diesjährigen Preisverleihung und Informationen über die weiteren Preisträger:innen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Kreativer Protest: Hunderte demonstrieren gegen Preisverleihung an Peter Thiel
Gegen die Verleihung des Axel Springer Awards an den rechten Oligarchen Peter Thiel haben in Berlin hunderte Menschen demonstriert – eine Person sogar bei der Preisverleihung selbst. Sie kritisierten Thiels Rolle beim Aufbau einer autoritären Gesellschaft und die Beteiligung seiner Unternehmen in Kriegen.
Gandalf stellt sich gegen Peter Thiel vor dem Springer-Hochhaus. – CC-BY-SA 3.0: netzpolitik.orgHunderte Menschen haben am Donnerstagabend gegen den Axel-Springer-Award, den autoritären Ideengeber Peter Thiel und dessen Unternehmen in Überwachungs- und Rüstungsindustrie demonstriert. Der Milliardär Thiel bekam vom Axel-Springer-Verlag am Abend einen Preis verliehen. Begründet hatte dies der Verlag unter anderem damit, dass Thiels Überwachungskonzern Palantir eines der wichtigsten Unternehmen unserer Zeit „für die Resilienz von Demokratien“ sei. Thiel und Palantir werden allerdings weithin als Gefahr für die Demokratie wahrgenommen.
Höhepunkt der Demonstration, bei der auch zahlreiche Menschen gegen die Beteiligung von Thiels Unternehmen im Gaza-Konflikt protestierten, war eine Gandalf-Modenschau. Die Demonstration vor dem Axel-Springer-Haus stand unter dem Motto „Thiel shall not pass“ („Thiel darf nicht durchkommen“) – eine Anspielung auf ein Zitat der Figur Gandalf aus dem Herrn der Ringe. Der Zauberer Gandalf kämpft in diesem Epos für das Gute; Thiel hingegen benennt seine Firmen gerne nach Gegenständen und Figuren des Buchs.
„Blanker Hohn“Maximilian, Sprecher der Demonstration, kritisiert gegenüber netzpolitik.org, dass Thiel „nichts als Verachtung für demokratische Institutionen und letztlich auch für Menschenleben übrig“ habe. Es sei blanker Hohn, dass er heute so einen Preis bekomme. Produkte von Thiels Unternehmen seien in Kriegen bei der Automatisierung des Tötens und hierzulande bei der Überwachung der Bevölkerung beteiligt.
„Sicherheit wird nicht dadurch geschaffen, dass wir Polizei immer neue Spielzeuge in die Hand geben“, so der Sprecher weiter. Sicherheit in Gesellschaften würde nicht dadurch geschaffen, dass man beim Sozialstaat immer weiter kürze, sondern im Gegenteil in diesen investiere.
Ähnliches sagt Lea, die beim Protest gegen Thiel auf der Straße war: „Palantir ist ein System, das die Demokratie aushöhlt. Zum Protest hierher zu kommen, schafft ein Gemeinschaftsgefühl. Man merkt, man ist nicht allein mit diesem Gedanken. Palantir und der Einfluss auf unsere Demokratie ist nicht normal.“
Protest sogar auf der Bühne bei der PreisverleihungDie Veranstalter sprachen von 400 Teilnehmenden auf der Kundgebung vor dem Springer-Gebäude. Die Berliner Polizei hatte die Preisverleihung mit einem Großaufgebot und hunderten Metern Absperrgittern abgesichert. Doch selbst das hat einen Protest auf der Preisverleihung selbst nicht verhindern können.
cls-3{fill:#000000;} Wir befreien Dokumente.Für deine Grundrechte. Jetzt mitmachen
Denn offenbar gab es auch eine Aktion im Axel-Springer-Haus selbst. Laut einem Foto, das der Table-Briefings-Chefredakteur Michael Bröcker auf X verbreitete, ist eine Person auf der Bühne vor Mathias Döpfner und Peter Thiel zu sehen, die ein Transparent mit der Aufschrift „They know that we know that they lie“ („Sie wissen, dass wir wissen, dass sie lügen“).
Auf unsere kurzfristige Presseanfrage zum Vorfall haben Springers Presseabteilung und die Berliner Polizei noch nicht geantwortet.
Auf dem Laufsteg stellen sich queere Gandalfe Peter Thiel entgegen. – CC-BY-SA 4.0: netzpolitik.org Auch DJV kritisiert Preisverleihung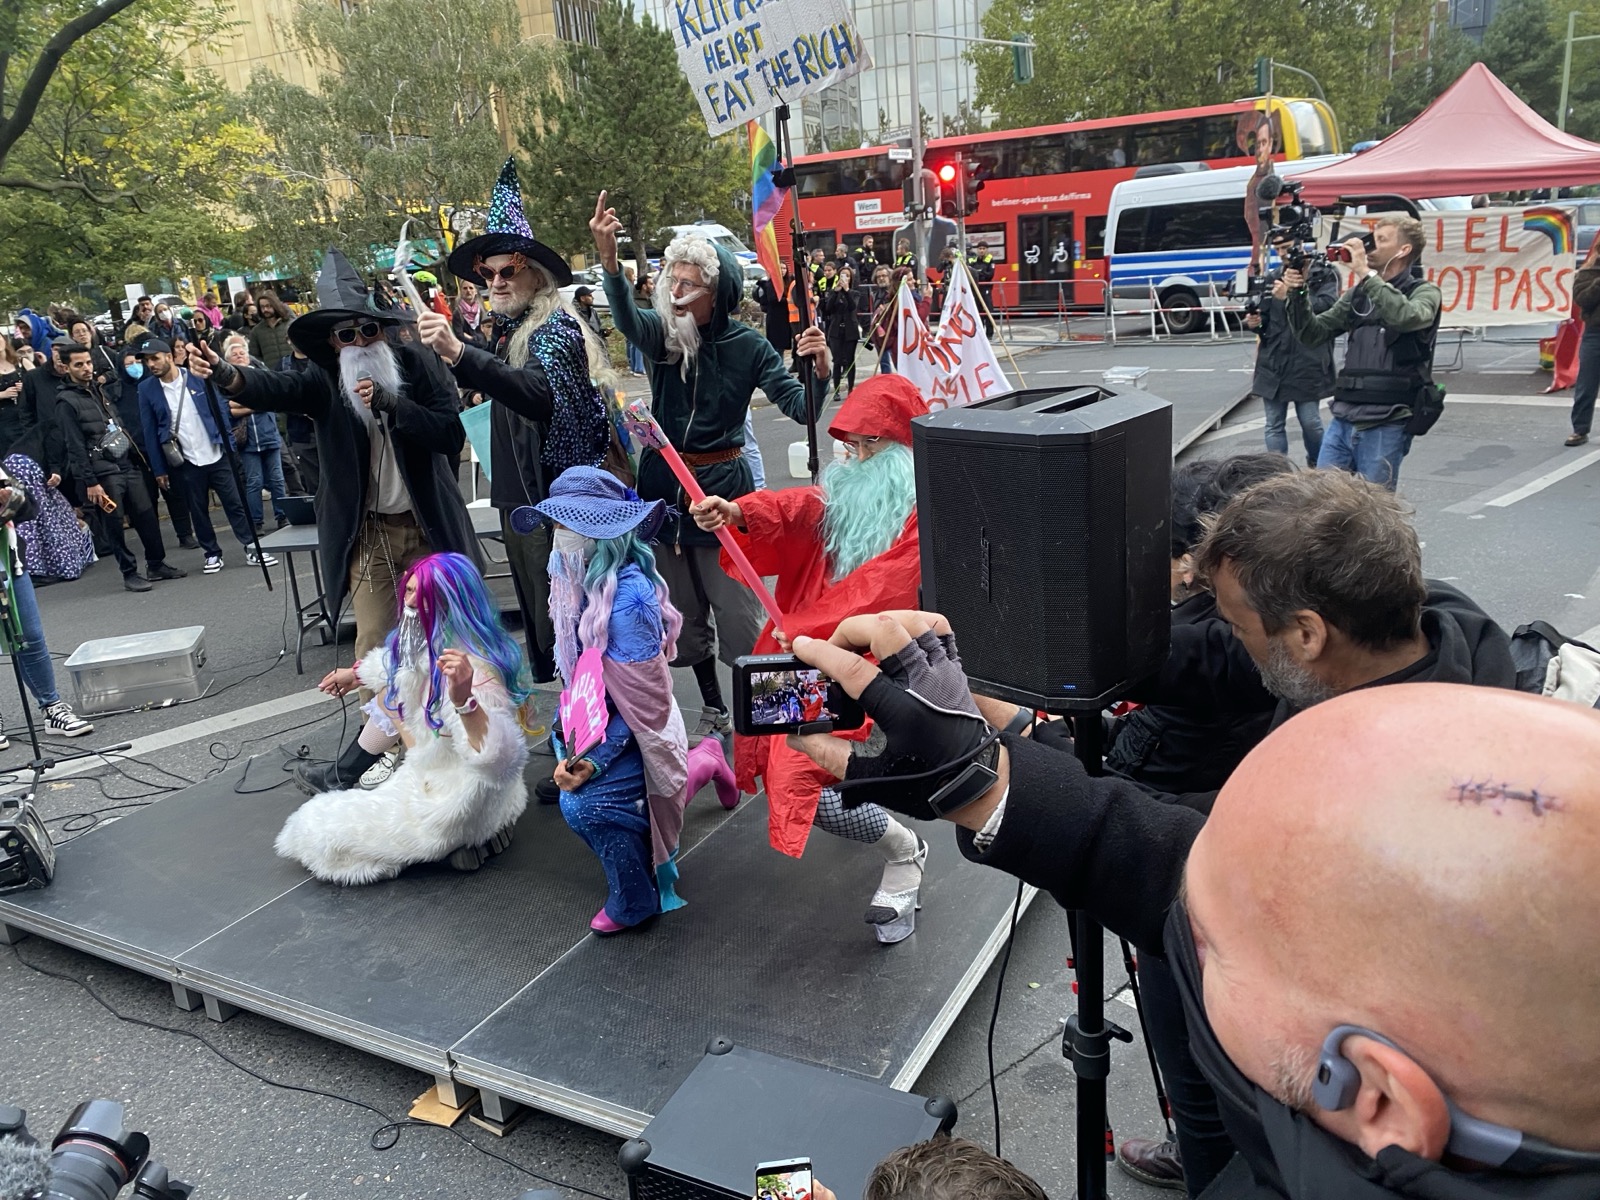
Schon vor der Kundgebung fand am Nachmittag ein Teach-In zum Thema Tech-Faschismus statt. Dabei sprachen unter anderem der Karlsruher Wissenschaftler Christopher Coenen sowie Enno Park, Rainer Rehak und Katika Kühnreich. Sie lieferten den ideengeschichtlichen, philosophischen und theoretischen Hintergrund, warum Peter Thiel und der Tech-Faschismus eine Bedrohung für demokratischen Gesellschaften darstellen.
Kühnreich sagte gegenüber netzpolitik.org: „Dass Peter Thiel, der sich explizit gegen demokratische Gesellschaftsformen ausspricht, diesen Preis verliehen bekommt, muss öffentlich kritisiert werden.“ Es sei ebenso ein Skandal, dass der Springer Verlag einen solchen Preis verleiht – und damit ein Medienunternehmen, das nach internationalem Einfluss sucht, mit seinen Publikationen Stimmung macht und Kampagnen gegen ihm Unliebsames treibe.
Schon am Tag zuvor hatten Aktivist:innen mit einem Banner vor dem Springer-Gebäude gegen Überwachung durch Palantir protestiert. Eine Sprecherin des Bündnisses „Sicherheit ohne Überwachung“ bezeichnete Technologien wie Palantir als „zutiefst antidemokratisch und auf eine umfassende datengestützte Kontrolle der Gesellschaft gerichtet“.
Auch der Deutsche Journalistenverband (DJV) kritisierte die Preisverleihung. Thiel sei einer der wichtigsten Förderer von US-Präsident Donald Trump. Der wiederum hat gerade mehrere Medien aus dem Weißen Haus ausgeschlossen, darunter auch Axel Springers Politico. „Das passt nicht zusammen“, erklärte der DJV-Bundesvorsitzende Mika Beuster.
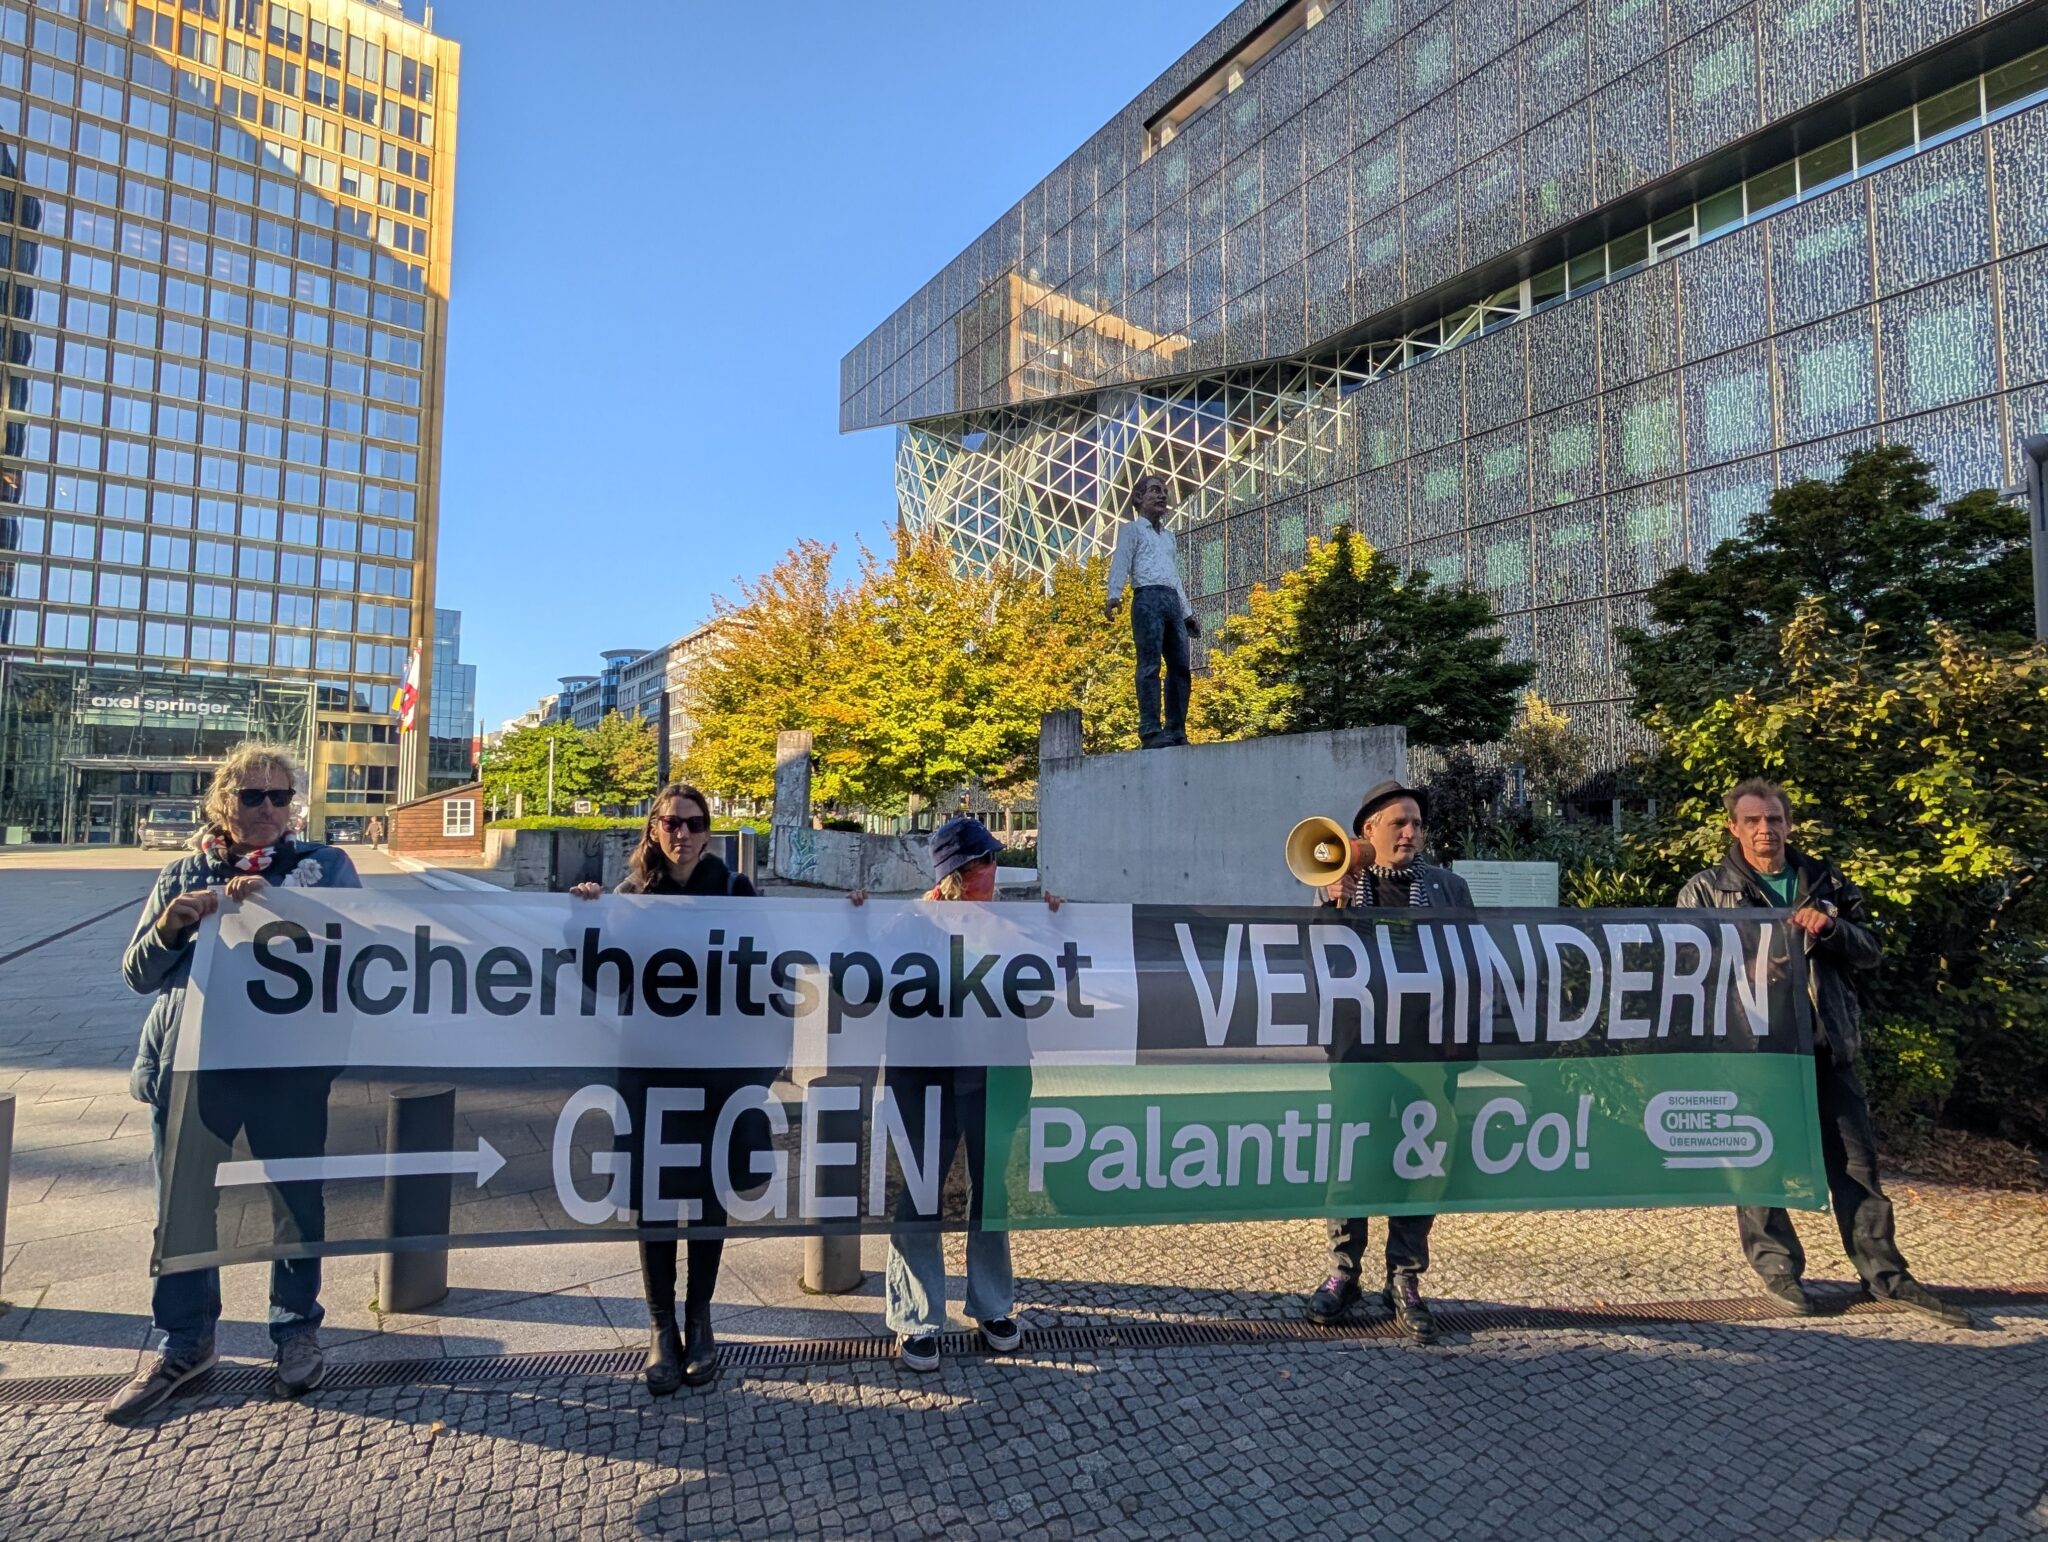
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Thiel als Ideengeber der RechtenDer Protest kommt nicht ohne Grund: Peter Thiel ist einer der wichtigsten Ideengeber der amerikanischen Rechten, er unterstützt Donald Trump und hat die Karriere des US-Vizepräsidenten JD Vance massiv gefördert. Thiels Weltbild ist, so kritisierte der Historiker Volker Weiß gegenüber dem ZDF, letztlich eine faschistische Dystopie: Eine kleine Elite von Tech-Oligarchen, die sich auch noch theologisch rechtfertige, habe die technischen Werkzeuge in der Hand, um Massen global zu kontrollieren.
Springer-Chef Mathias Döpfner beschreibt Thiels Rolle hingegen so: „Neben seinem unternehmerischen Wirken hat Peter Thiel die öffentliche Debatte über Innovation, Freiheit und die Zukunft westlicher Gesellschaften geprägt.“ Den Überwachungskonzern Palantir nannte Döpfner gegenüber der dpa eine „Schutzmacht der Demokratie“.
Der Milliardär Döpfner ist mit Milliardär Thiel familiär und über Netzwerke verbunden. So arbeitete Döpfners Sohn Moritz als Chief of Staff bei Thiel Capital, Thiel investierte laut Medienberichten 50 Millionen in Moritz Döpfners „Döpfner Capital“. Diese wiederum investierte in das Kampfdrohnen-Startup Stark Defence, in das auch Peter Thiel investiert hat.
Der Axel-Springer-Verlag, der in den letzten Jahren stark in die USA expandiert ist, sucht mit dem Preis offenbar die Nähe der US-Oligarchen. Der Verlag hat mit dem Award in der Vergangenheit viele Tech Bros ausgezeichnet, unter ihnen Mark Zuckerberg, Jeff Bezos, Elon Musk und Sam Altman.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Österreich: Sicherheitsbehörden lassen sich mit Werbedaten ausspionieren
Eine neue Recherche demonstriert das Risiko, das Standortdaten aus der Online-Werbe-Industrie für die Sicherheit Österreichs bedeuten. Journalist:innen konnten dank Databrokern mehrere sensible Bewegungsprofile nachvollziehen. Während die Regierung mauert, nutzen österreichische Sicherheitsbehörden selbst solche Daten.
Österreichs Innenminister Gerhard Karner spricht nicht gerne über Überwachung mit Werbedaten. – CC-BY-SA 3.0: AleXXw
Es sind erschreckend detaillierte Informationen, die Journalist:innen des österreichischen News-Magazins über Mitarbeitende des österreichischen Sicherheitsapparats herausfinden konnten: Wo sie wohnen und arbeiten, welche Ärzte sie besuchen, zu welchem Friseur sie gehen, wo sie einkaufen oder auf welchem Friedhof sie regelmäßig ein Grab besuchen. Möglich ist das dank Standortdaten, die angeblich nur für Werbezwecke gesammelt, dann jedoch von Databrokern angeboten wurden.
Betroffen sind unter anderem ein mutmaßlicher Mitarbeiter des Heeres-Nachrichtenamtes (HNaA), das ist Österreichs militärischer Auslands-Nachrichtendienst, eine mutmaßliche Mitarbeiterin der Direktion Staatsschutz und Nachrichtendienst (DSN) des Innenministeriums und ein mutmaßlicher Polizeihundeführer aus dem Burgenland. Insgesamt werteten die Journalist:innen Bewegungsdaten zu mutmaßlich mehr als 500.000 Smartphones aus dem Herbst 2024 aus.
Eine neue Form der MassenüberwachungDie Daten stammen vom US-amerikanischen Datenhändler Datastream Group, der sich inzwischen in Datasys umbenannt hat. Für die Recherche haben netzpolitik.org und der Bayerische Rundfunk den Kolleg:innen von News entsprechende Daten und ein eigens entwickeltes Analyse-Tool zur Verfügung gestellt. Seit Sommer 2024 berichten wir unter dem Namen Databroker Files über den unkontrollierten Handel mit Standortdaten aus der Online-Werbe-Industrie und zeigten unter anderem auf, wie auf diesem Wege deutsche Sicherheitsbehörden, hochrangiges EU-Personal und auch US-Militärstandorte ausspioniert werden können.
Tracking-Firmen sammeln die teils metergenauen Standortdaten über Apps auf Smartphones. Angeblich tun sie dies nur zu Werbezwecken, doch auf verschlungenen Wegen landen die Daten auch im großen Stil bei Datenhändlern. Dort kann sie potenziell jede:r erwerben. Bei den inzwischen mehr als 13 Milliarden Standorte umfassenden Datenbestand von netzpolitik.org und dem BR handelt es sich um kostenlose Probedatensätze mehrerer Anbieter. Ziel dieser neuen Form der Massenüberwachung können potenziell alle Menschen mit werbefinanzierten Apps auf ihrem Telefon werden.
Schon länger gibt es Warnungen davor, dass die Verfügbarkeit solch umfassender Bewegungsprofile dabei helfen kann, Personen aus dem Sicherheitsapparat zu überwachen, kompromittieren, erpressen oder abzuwerben. Mehrere private Firmen bieten die Aufbereitung von Werbedaten für staatliche Kunden an, man spricht dabei auch von „advertising-based intelligence“, kurz ADINT. Auf Deutsch also: werbebasierte Aufklärung.
Österreichische Behörden nutzen selbst WerbedatenPikant ist, dass österreichische Sicherheitsbehörden selbst zu den Kunden solcher Anbieter zählen. Erst vor wenigen Monaten war bekannt geworden, dass das dortige Innenministerium die Lizenz für eine Überwachungs-Software namens Webloc verlängert hat, die auf massenhaft erfassten Handy-Ortungen basiert. Das zeigte ein Dokument aus einem öffentlichen Vergabeportal, über das zuerst Der Standard berichtet hatte.
„Diese Art von Überwachung ohne gerichtliche Kontrolle ist aus meiner Sicht ein komplettes grundrechtliches Desaster“, kommentiert der Wiener Tracking-Forscher Wolfie Christl die Recherche gegenüber News. Christl forscht derzeit zusammen mit dem Citizen Lab der Universität Toronto zur ADINT-Industrie und hatte Anfang des Jahres mit anderen aufgedeckt, dass Sicherheitsbehörden in Ungarn und in El Salvador Lizenzen für Webloc erworben haben. Auch die US-amerikanische Abschiebe-Miliz ICE verwendet das Überwachungswerkzeug.
cls-3{fill:#000000;} Wir befreien Dokumente.Für deine Grundrechte. Jetzt mitmachen
Webloc wurde von der israelischen Überwachungsfirma Cobweb entwickelt, die inzwischen vom US-Unternehmen Penlink übernommen wurde. Das Programm soll Behörden auch über das Alter und Geschlecht von Smartphone-Nutzer:innen informieren. Auskunft gibt es außerdem darüber, in welche Werbe-Zielgruppen Nutzer:innen eingeordnet werden, was Rückschlüsse auf den Familienstatus, Hobbies, psychologische Eigenschaften oder politische Affinitäten der Zielperson erlauben kann.
Zweifel an RechtmäßigkeitDer österreichische Rechtsanwalt Philipp L. Leitner meldet gegenüber News Zweifel an der Rechtmäßigkeit der Datennutzung durch den österreichischen Staat an. Auch in Deutschland gibt es Bedenken gegen die Nutzung von ADINT durch Sicherheitsbehörden, unter anderem von der Bundesdatenschutzbeauftragten und den Wissenschaftlichen Diensten des Bundestages.
Ein Grundproblem: Tracking-Firmen erheben die Daten in der Regel illegal. Zwar stimmen viele Nutzer:innen einer Nutzung ihrer Daten für Werbung im Rahmen der Datenschutzbestimmungen der Apps zu, doch die Einwilligungen sind in der Regel ungültig, weil die Nutzer:innen nicht darüber informiert, wo ihre Daten tatsächlich landen. Datenschützer:innen halten den Handel mit Daten, die für Werbezwecke erhoben werden, zudem für grundsätzlich nicht vereinbar mit dem Zweckbindungsgrundsatz der Datenschutzgrundverordnung.
Sicherheitsbehörden dürfen unter Umständen zwar auch illegal erhobene Daten nutzen, allerdings gibt es dafür enge Grenzen. In Österreich könnten Bestimmungen des Staatsschutz- und Nachrichtendienst-Gesetzes als Rechtsgrundlage in Betracht kommen, so Rechtsanwalt Leitner zu News. Eine allgemeine Befugnis zur anlasslosen, flächendeckenden Überwachung der Bevölkerung lasse sich daraus jedoch nicht ableiten.
In Deutschland wurden Werbedaten nach Recherchen von netzpolitik.org und dem BR bereits von mindestens einem Landeskriminalamt genutzt. Vermutlich nutzen auch deutsche Geheimdienste ADINT. Der Verfassungsrechtler Peter Schantz forderte deshalb erst kürzlich eine rechtsstaatliche Regelung im Rahmen der aktuellen Geheimdienstreform.
Innenministerium will Geheimdienste mit „Awareness-Maßnahmen“ schützenDie Öffentlichkeit will die österreichische Regierung laut News über die Überwachung mit Werbedaten lieber nicht im Detail informieren. Auf eine Anfrage des grünen Nationalratsabgeordneten Süleyman Zorba antwortete Innenminister Gerhard Karner (ÖVP) Ende 2025, dass detaillierte Antworten den „Sicherheitsinteressen der Republik Österreich zuwiderlaufen“ würden. Das Thema könne im Ständigen Unterausschuss des Ausschusses für innere Angelegenheiten besprochen werden, der geheim tagt.
Auch Fragen der News-Journalist:innen beantwortet das Innenministerium nur knapp. Es betont aber, dass es keine anlasslose Massenüberwachung durch ADINT gebe. Derartige Tools würden nur „zielgerichtet“ und „in konkreten Fällen“ eingesetzt, und zwar von „spezialisierten Fachkräften“, heißt es bei News. Das ändert allerdings nichts an dem selbstgeschaffenen Dilemma, dass es die eigenen Sicherheitsbehörden sind, die mit Steuergeldern Dienstleistungen einkaufen, die auf mutmaßlich illegal erhobenen Daten basieren und die Sicherheit des Landes und die Privatsphäre von Millionen Menschen bedrohen.
Entsprechend hilflos fallen die Antworten auf Fragen des News-Magazins danach aus, was die Behörden tun, um ihre eigenen Leute zu schützen. Aus dem Innenministerium, zu dem die Direktion Staatsschutz und Nachrichtendienst gehört, heißt es etwa, die Gefahr durch ADINT sei den Sicherheitsbehörden bekannt. Bei der DSN würden Mitarbeitende laufend im Bereich Informations- und Cybersicherheit geschult. „Darüber hinaus werden entsprechende Awareness-Maßnahmen gesetzt, um insbesondere das Risiko einer Identifikation und Zuordenbarkeit von Bediensteten zu minimieren.“
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Das Verteidigungsministerium, zu dem der Auslandgeheimdienst HNaA gehört, antwortet den Journalist:innen, es berücksichtige „die mit der zunehmenden kommerziellen Verfügbarkeit von Standort- und Bewegungsdaten verbundenen Sicherheitsrisiken.“ Deshalb würden organisatorische und technische „Maßnahmen zur sicheren Nutzung mobiler Endgeräte und zur Reduktion der damit verbundenen Datenexposition“ getroffen. Konkretere Antworten bleiben aus.
Warten auf politische KonsequenzenDas Problem macht sich weltweit bemerkbar. Auch das US-Verteidigungsministerium steht vor dem gleichen Dilemma. Dort wird derzeit darüber gestritten, ob ADINT-Daten vom Iran genutzt worden sein könnten, um US-Truppen im persischen Golf ins Visier zu nehmen. Nach überparteilichem Druck durch eine Gruppe um den demokratischen US-Senator Ron Wyden hat das Pentagon inzwischen angeordnet, dass auf Geräten der US-Streitkräfte Werbe-Tracking und entsprechende Werbe-Identifikationsnummern deaktiviert werden.
In Deutschland und Europa folgten auf schockierte Reaktionen der Politik auf die Databroker-Enthüllungen von netzpolitik.org, BR und Partnermedien bislang keine politischen Konsequenzen. Auch die EU-Kommission, die sich im Herbst 2025 „sehr besorgt“ zeigte, beließ es bislang dabei, Sicherheitshinweise an das eigene Personal zu verschicken. Ein eigentlich für 2026 angekündigtes Gesetz, das Lücken im digitalen Verbraucherschutz der EU schließen soll, der Digital Fairness Act, ist bislang nicht in Sicht.
In Deutschland haben Datenschutzbehörden nach unserer Berichterstattung zwar einzelne Apps ins Visier genommen, denen sie mutmaßlich rechtswidrige Datenweitergaben nachweisen konnten. Ein groß angelegtes Vorgehen gegen die Branche blieb bisher jedoch aus.
Organisationen wie der Verbraucherzentrale Bundesverband und der Chaos Computer Club fordern deshalb eine radikale Lösung: Das grundsätzliche Verbot von Profilbildung und Datenhandel zu kommerziellen Zwecken beziehungsweise von personalisierter Werbung.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Bundestag debattiert über digitale Brieftasche: 100 Tage vor dem Start wächst die Kritik an „d‑you“
Anfang Januar soll in Deutschland die digitale Brieftasche starten. Doch es hapert bei Sicherheit, Datenschutz und den Vorbereitungen in den Kommunen. Opposition und Verbraucherschützer*innen warnen vor einem Vertrauensverlust.
Sicherheit und Selbstbestimmung verspricht Bundesdigitalminister Karsten Wildberger (CDU) – Alle Rechte vorbehalten: BMDSIn genau 100 Tagen soll die digitale Brieftasche „d‑you“ bundesweit an den Start gehen – wenn auch deutlich kleiner als geplant. So soll zu Beginn nur die Ausweisfunktion nutzbar sein, später folgen Führerschein und ein Lichtbildnachweis. Erst danach sollen schrittweise weitere Funktionen hinzukommen.
Für den Start am 2. Januar 2027 hat Digitalminister Karsten Wildberger (CDU) vor allem zweierlei im Fokus: „Sicherheit ist unsere Verantwortung, Selbstbestimmung ist Ihr Recht“, sagte der Minister gestern im Bundestag. Für die Sicherheit sorge, dass Nachweise in der digitalen Brieftasche verschlüsselt gespeichert würden. Selbstbestimmung bedeute, dass die Nutzung freiwillig bleibe und die Nutzer:innen entscheiden, welche Daten sie weitergeben.
Kritik an unzureichender SicherheitRebecca Lenhard von den Grünen überzeugt das nicht. In der Bundestagsdebatte kritisierte die Abgeordnete, dass die Wallet zum Start weder Pseudonyme noch einen Zero-Knowledge-Proof biete.
Beides sind Verfahren, mit denen Nutzer:innen ihre Identität und ihre persönlichen Daten vor übermäßigem Zugriff durch Unternehmen und Behörden schützen können. Mit selbstgewählten Pseudonymen sollen sie sich ausweisen können, wenn keine weiteren Daten erforderlich sind.
Im Fall von Alterskontrollen ginge es noch datensparsamer. Hier kann sich der Datenaustausch auf den Zero-Knowledge-Proof (ZKP, zu Deutsch: Null-Wissen-Beweis) beschränken. Damit wird beispielsweise ausschließlich übermittelt, ob Personen ein Mindestalter überschreiten oder nicht. Die der deutschen Wallet zugrundeliegende EU-Verordnung sieht vor, dass beide Verfahren in die digitale Brieftasche integriert werden.
Dass dies nicht von Anfang an der Fall ist, wertet Lenhard als schwerwiegendes Versäumnis: „Vertrauen kann man am Ende nicht mit einem Update einspielen, und deshalb ist Sicherheit von vornherein ein ganz wichtiges Gut“, betonte sie gestern im Bundestag.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Eine ähnliche Kritik kommt aus der Zivilgesellschaft. In einer aktuellen Stellungnahme fordert der Verbraucherschutz Bundesverband (vzbv) die Bundesregierung auf, beim Schutz sensibler Daten nachzubessern. Die digitale Brieftasche müsse von Anfang an und standardmäßig pseudonyme Nutzung, selektive Datenoffenlegung und datensparsame Altersverifikation ermöglichen. Andernfalls riskiere die Regierung, dass die „d‑you“ bereits „ab Bereitstellung mehrheitlich abgelehnt wird.“
„Wer so Daten schützen will, der lässt auch sein Fahrrad unangeschlossen draußen stehen“Sonja Lemke (Die Linke) kritisierte in ihrem Redebeitrag die Entscheidung, in der deutschen Wallet signierte Daten zu verwenden. Bereits im Oktober 2024 hatte sich das damals noch zuständige Innenministerium (BMI) für eine Architektur-Variante entschieden, die auf „Signed Credentials“ setzt. Diese Entscheidung, zu der offenbar auch ganz eigene Interessen führten, hat weitreichende Folgen für die Sicherheit der App.
Bei diesem Verfahren werden die übermittelten Daten mit einer kryptografischen Signatur versehen. Sie tragen damit quasi ein Echtheitssiegel – auch lange nach der Übermittlung. Dieses Siegel mache die Daten allerdings überaus wertvoll für Datenhandel und Identitätsdiebstahl, warnten schon damals unabhängig voneinander das Bundesamt für Sicherheit in der Informationstechnik (BSI), die Bundesdatenschutzbeauftragte und mehrere IT-Sicherheitsforscher:innen.
„Wer so Daten schützen will, der lässt auch sein Fahrrad unangeschlossen draußen stehen, in der Hoffnung, dass schon irgendjemand klingeln wird, wenn es geklaut wird“, sagte Lemke. Sie rief das Digitalministerium dazu auf, den Start der digitalen Brieftasche zu verschieben. „Nehmen Sie sich Zeit, das vernünftig zu machen“, sagte sie in Richtung von Digitalminister Wildberger.
Kommunen unvorbereitetEin späterer Termin könnte auch den Kommunen zugutekommen. Die seien Rebecca Lenhard zufolge nicht ausreichend auf „d‑you“ vorbereitet, obwohl die digitale Brieftasche gerade hier zum Einsatz kommen soll.
Auch Sonja Lemke wies darauf hin, dass die Kommunen „d‑you“ noch nicht einsetzen können. Zudem gebe es mit der Bund-ID und dem elektronischen Personalausweis Doppelstrukturen, die allerdings kaum jemand kenne. „Das Problem ist ja nicht die verfügbare Technik, es ist die Kommunikation und das Wissen“, so Lemke.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Ein Fachgespräch der Unions-Fraktionen stützt diese Einschätzung aus erster Hand. An dem Austausch hatten Anfang Juli mehr als 300 Bürgermeister:innen, Landrät:innen und IT-Verantwortliche aus Kommunen, kreisfreien Städten und Landkreisen teilgenommen. Mehr als 90 Prozent von ihnen gaben an, noch „in einer frühen Vorbereitungsphase“ für die nationale digitale Brieftasche zu stecken. Für eine flächendeckende Umsetzung fehlten ein klarer Fahrplan, Leitfäden sowie technische Standards, Schnittstellen und Referenzarchitekturen.
„Ohne diese Klarheit wird es kein erfolgreicher Roll-out“, fürchtet auch der Wallet-Berichterstatter der Unionsfraktion, Markus Reichel (CDU).
Sachverständigen-Anhörung am 6. OktoberDie Debatte wird in zwei Wochen vertieft weitergehen. Nach der halbstündigen Aussprache hat die Mehrheit des Bundestages den Gesetzentwurf zur weiteren Beratung an die Ausschüsse überwiesen.
Federführend ist der Ausschuss für Digitales und Staatsmodernisierung. Er hat eine Anhörung von Sachverständigen für den 6. Oktober angesetzt.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Bundestagsdebatte zur Geheimdienstreform: Zwischen Schreddern und Nachbessern
Die Geheimdienstreform ist im Bundestag angekommen. In einer ersten Debatte war die Kluft groß: Während Innenminister Dobrindt es für selbstverständlich hält, dass deutsche Geheimdienste operative Fähigkeiten bekommen sollen, warnen Teile der Opposition vor Gefahren für die Demokratie.
Besonders an den geplanten Regelungen für den Verfassungsschutz gab es Kritik. (Archivbild) – Alle Rechte vorbehalten: IMAGO / Chris Emil Janßen„Wir bringen heute die größte Novellierung des Rechts der Nachrichtendienste unseres Landes in die parlamentarische Beratung“, sagte Bundeskanzleramtsministerin Nina Warken (CDU) zu Beginn ihrer Rede bei der ersten Lesung der Geheimdienstreform im Bundestag. Und auch viele weitere Redner:innen hielten sich mit Superlativen nicht zurück.
Das verwundert nicht angesichts des Hunderte Seiten langen Gesetzespakets, das Bundesnachrichtendienst und Bundesverfassungsschutz grundlegend umkrempeln soll. Als die Bundesregierung ihren Entwurf im Juli vorlegte, war schnell klar: Die Reform ist ein Bruch. Vor allem ein Bruch mit dem Trennungsgebot, das in Deutschland die Arbeit von Polizei und Geheimdiensten separieren soll.
Das Trennungsgebot, so die innenpolitische Sprecherin der Linken Clara Bünger, „ist die unmittelbare Lehre aus den Verbrechen der deutschen Faschisten“. Wer es aufheben wolle, „will eine neue deutsche Geheimpolizei“. Und das, so Bünger, „ging noch nie gut“. Ihre Rede war begleitet von zahlreichen Zwischenrufen, als sie dem Verfassungsschutz eine Mitschuld an den NSU-Morden vorwarf.
Bundesinnenminister Alexander Dobrindt (CSU) versuchte gar nicht erst, sich gegen den Trennungsgebot-Vorwurf zu verteidigen. „Ja, aus Nachrichtendiensten werden echte Geheimdienste“, erwiderte er. Aus Informationsbeschaffung über Bedrohungen werde echte Abwehr. Operative Fähigkeiten? „Selbstverständlich“, so Dobrindt. Auch das sei „Schutz von Land, Bevölkerung und Demokratie“.
Verständnis und Kritik an überzogenen PlänenKonstantin von Notz, langjähriges Mitglied des Parlamentarischen Kontrollgremiums und stellvertretender Fraktionsvorsitzender der Grünen im Bundestag, äußerte Verständnis für die Befugniserweiterungen – insbesondere beim BND. Dass die Sprengstoff-beladene Drohne am Flughafen Halle/Leipzig kein „Feuerinferno“ ausgelöst habe, hätten wir „allein dem Zufall“ zu verdanken.
Er unterstütze, dass der BND in dieser „rauen Zeit“ auf Augenhöhe mit anderen Diensten arbeiten könne. Aber gleichzeitig sparte von Notz nicht mit Kritik, insbesondere an den „überzogenen Plänen“ für den Verfassungsschutz. Einiges an dem Paket, so von Notz, sei mit den „Grundpfeilern der Freiheit“ nicht vereinbar. Und die dürften wir nie infrage stellen, wenn es darum geht, ebenjene Freiheit zu verteidigen. Er warnte davor, dass das Paket „zu 100 Prozent in Karlsruhe“ landen werde. „Da muss es halten.“ Dafür aber müsse noch einiges geschehen und die Zeit für das Parlament, „das Beste aus der Reform zu holen“, sei kurz.
Was von Notz damit meint: Ursprünglich notwendig geworden war eine Reform der Geheimdienstegesetze wegen Anforderungen des Bundesverfassungsgerichts. Das hatte etwa 2024 beanstandet, wie der BND mit innerdeutscher Kommunikation umgeht und dass es eine hauptamtliche, gerichtsähnliche Kontrolle brauche. Die Frist für diese Nachbesserungen läuft Ende des Jahres ab.
Sorge vor einem unkontrollierbaren ApparatClara Bünger von den Linken gab sich in ihrer Rede sicher, dass das Bundesverfassungsgericht auch das jetzt geplante Gesetz beanstanden werde. Es werde das Gesetz aufhalten, so Bünger. „Aber bis dahin ist es vielleicht schon zu spät.“ Sie wirft der Bundesregierung vor, einen „unkontrollierbaren Staatsapparat“ zu schaffen. „Ausgerechnet jetzt stellen sie diesen Sicherheitsapparat schlüsselfertig hin für die AfD. Und die brauchen nur noch zugreifen“, so die Innenpolitikerin. Ihre Forderung: Das Gesetz „durch den Schredder zu jagen“.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Ein weiterer Redner, Daniel Baldy von der SPD, sieht hingegen im Gesetzentwurf die „richtige Antwort“ auf die Bedrohungen durch Terrororganisationen und andere, feindliche Staaten wie Russland und China.
Nachbesserungsbedarf sieht dennoch auch er: beim Umgang mit Berufsgeheimnisträger:innen wie Journalisten und Ärztinnen und bei der parlamentarischen Kontrolle. Er freue sich auf die parlamentarische Debatte und darüber, dass man die „Sicherheitskoalition“ weiterführe.
Was als nächstes passiertNach der ersten parlamentarischen Beratung stehen dem Geheimdienstgesetz noch mehrere Stationen bevor. Der Innenausschuss ist federführend für das Gesetz zuständig, in einer Anhörung werden wohl auch Sachverständige ihre Einschätzung des Entwurfs abgeben.
Stellungnahmen, die bereits zum Entwurf der Bundesregierung unter hohem Zeitdruck mit einer Frist von nur einer Woche eingegangen waren, lassen scharfe Kritik erwarten. Die Gesellschaft für Freiheitsrechte (GFF) sah „das gesamte verfassungsrechtliche Gefüge der Sicherheitsbehörden“ infrage gestellt, die Bundesbeauftragte für den Datenschutz warnte davor, dass Befugniserweiterungen und Kontrolle nicht miteinander im Verhältnis stünden.
Für grundlegende und sorgfältige Überarbeitungen aber ist, wie von Notz andeutete, die Zeit knapp.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Pilotprojekt Verhaltensscanner in Berlin: „Die Möglichkeit der anonymen Nutzung des öffentlichen Raums verschwindet“
Wir sprechen mit der Berliner Datenschutzbeauftragten Meike Kamp über die automatisierten Verhaltensscanner, die in Kürze an mehreren Orten in Berlin die Menschen anlasslos dauerfilmen sollen. Sie kritisiert das Vorhaben, sieht verpflichtende Kontrollen der neuen Technologie durch ihre Behörde jedoch skeptisch.
Statt Polizisten soll in Kürze Software zur Verhaltenserkennung das Kottbusser Tor automatisiert überwachen. – CC-BY-NC-ND 2.0: Matthias Berg Fotograf BerlinAm Kottbusser Tor in Berlin beginnt ein zunächst vierwöchiges Pilotprojekt zur polizeilichen Videoüberwachung mit automatisierten Verhaltensscannern. Eine Software wird dann permanent Aufnahmen von Videokameras danach auswerten, ob vorgegebene Verhaltens- oder Bewegungsmuster darin zu finden sind. Der Test wird im nächsten Jahr noch erweitert: Der Alexanderplatz und die Warschauer Brücke sollen dann ebenfalls mit Verhaltenserkennung überwacht werden, denn diese Orte sind auch als „kriminalitätsbelastete Orte“ ausgewiesen.
Der Test soll „voraussichtlich im 4. Quartal 2026“ starten, wie aus einer Antwort der Berliner Senatsverwaltung für Inneres auf eine Anfrage der Grünen hervorgeht. Auch an der Warschauer Brücke soll es schon bald losgehen: Es ist eine Inbetriebnahme „bis Ende 2026“ geplant. Beim Alexanderplatz und beim Görlitzer Park ist die Umsetzung dagegen für das Jahr 2027 geplant.
Auch für den polizeilichen Objektschutz rund um das Berliner Rote Rathaus soll die automatisierte Verhaltensüberwachung kommen. Dort und außerdem am Sitz der Senatsverwaltung für Inneres und am Jüdischen Museum ist der Start von Tests „voraussichtlich im 2. Quartal 2027“ vorgesehen.
Ob die Projekte, die automatisiert Gefahrensituationen identifizieren sollen, nach der Wahl am Sonntag in Berlin unverändert weiterlaufen, ist noch nicht klar. Denn welche Regierungskonstellation zustandekommt, steht bisher nicht fest. Die Partei mit den meisten Stimmen in Berlin, die Linke, hatte angekündigt, die polizeilichen Befugnisse bei Videoüberwachung und anlasslosen Kontrollen wieder zurückschneiden zu wollen. Zusammen mit den Grünen zogen sie gegen das Polizeigesetz vor den Verfassungsgerichtshof des Landes Berlin. Auch die Voraussetzung der Videoüberwachung, nämlich die Ausweisung von gesonderten kriminalitätsbelasteten Orten, versprach die Linke abzuschaffen.
Linke und Grüne ziehen vor den Verfassungsgerichtshof
Als Dienstleister für die Dauerbeobachtung hatte der Konzern Adesso SE nach der Ausschreibung den Zuschlag erhalten, Partner ist die Staige GmbH, an der Adesso beteiligt ist und von der die Software geliefert wird. Welches auffällige Verhalten zu einer Alarmierung führen soll, geht aus einem Leistungsverzeichnis hervor.
Am Kottbusser Tor sind die Verhaltensscanner-Kameras schon installiert. Billig wird das Vorhaben für die Berliner Steuerzahler nicht: Die „Gesamtinvestivkosten“ allein für diesen Bereich gibt die Senatsverwaltung für Inneres mit 1.888.000 Euro an. Obendrauf sollen dort jährliche Betriebskosten von 349.000 Euro kommen.
Wir sprechen mit der Berliner Beauftragten für Datenschutz und Informationsfreiheit Meike Kamp über die rechtliche Seite der automatisierten Verhaltensüberwachung und das Allgemeine Sicherheits- und Ordnungsgesetz (ASOG) – so heißt das Berliner Polizeigesetz, dessen Novelle 2026 die Verhaltensscanner ermöglicht hat.
Was ist ein „kriminalitätsbelasteter Ort“? Die Berliner Datenschutzbeauftragte Meike Kamp – Alle Rechte vorbehalten: Berliner Beauftragte für Datenschutz und Informationsfreiheitnetzpolitik.org: Das Pilotprojekt zur Verhaltenserkennung soll Menschen dauerhaft filmen und ihr Verhalten analysieren. Welche datenschutzrechtlichen Fragen ergeben sich daraus? Was ist der Inhalt der aktuellen Prüfung durch Ihre Behörde?
Meike Kamp: Zum laufenden Verfahren kann ich mich nicht äußern, aber unabhängig vom konkreten Projekt spielen aus Datenschutzsicht beim Einsatz solcher KI-Systeme das Training und die Datenarten, die Wirksamkeit von Anonymisierungs- bzw. Pseudonymisierungsverfahren, die technische Implementierung der Trainingsumgebung bzw. die Infrastruktur auf der ein KI-System läuft eine Rolle. Außerdem geht es um Verfahren und Klassifizierung der Erkennungsfälle und die polizeirechtliche Rechtsgrundlage für solche Fälle, Erkennungsraten und Kennziele, Maßnahmen zur Löschung bzw. Umsetzung weiterer Betroffenenrechte und Transparenzmaßnahmen. Zudem sind auch die Diskriminierungsrisiken relevant, die aus dem Einsatz eines KI-Systems entstehen können.
netzpolitik.org: Der Projektstart ist im Bereich Kottbusser Tor, weitere sogenannte stark „kriminalitätsbelastete Orte“ sollen folgen. Wie ist in Berlin ein „kriminalitätsbelasteter Ort“ definiert und welche Einschränkungen der Grundrechte gelten dort?
Meike Kamp: Was ein kriminalitätsbelasteter Ort ist und wie dieser eingestuft wird, regelt § 17a ASOG. Demnach bestimmt das in der Regel die Senatsverwaltung für Inneres durch eine Rechtsverordnung und informiert darüber das Abgeordnetenhaus. Die Voraussetzungen für die Einstufung als kriminalitätsbelasteter Ort bleiben niedrigschwellig. Es müssen lediglich Tatsachen die Annahme rechtfertigen, dass dort Personen Straftaten von erheblicher Bedeutung verabreden, vorbereiten oder verüben. Die Polizei Berlin hat eine Liste der Orte auf ihrer Website veröffentlicht.
Ich habe mich während der ASOG-Novelle dafür ausgesprochen, dass das Parlament über diese wesentliche Frage entscheiden sollte. Schließlich bildet die Einstufung eines Ortes als kriminalitätsbelastet eine Grundlage für den Einsatz von Videoüberwachung und auch anderer polizeirechtlicher Befugnisse. Es handelt sich folglich um ein ganz wesentliches Tatbestandsmerkmal, dass die Möglichkeit auslöst, mit polizeilichen Maßnahmen auch in Grundrechte einzugreifen. Auch der Einsatz der automatisierten Verhaltensmustererkennung wird dadurch möglich.
Bei den kriminalitätsbelasteten Orten handelt es sich um öffentliche Räume in der Innenstadt, die täglich von vielen zehntausenden Menschen genutzt werden und teils ineinander übergehen. Eine Videoüberwachung dieser Orte führt dazu, dass sehr viele Menschen erfasst werden, die sich dort aufhalten, ohne dass diese für die Überwachungsmaßnahme einen Anlass gesetzt haben. Mit dem Görlitzer Park ist zum Beispiel eine der wenigen Grünanlagen in Kreuzberg als kriminalitätsbelasteter Ort eingestuft. Personen, die der Videoüberwachung ausweichen wollen, müssten auf die Freizeitnutzung in dem Park verzichten.
netzpolitik.org: Was wäre als ein „Erfolg“ der softwarebasierten Videoüberwachungsauswertung an diesen stark „kriminalitätsbelasteten Orten“ zu werten?
Meike Kamp: Ich denke nicht in Kategorien wie „Erfolg“, sondern messe polizeiliche Maßnahmen danach, ob die festgelegten Ziele und Zwecke legitim sind, ob die Maßnahme geeignet und erforderlich ist, diese Ziele zu erreichen, und ob eine Maßnahme überhaupt so ausgestaltet werden kann, dass sie insgesamt nicht unverhältnismäßig in die Grundrechte eingreift.
„Keine näheren Informationen“ zum Vorab-Testnetzpolitik.org: An welche datenschutzrechtlichen Vorgaben ist die Polizei bei diesem Pilotprojekt im öffentlichen Raum gebunden?
Meike Kamp: Maßgeblich sind neben den Befugnissen im ASOG, dort vor allem § 24e ASOG, insbesondere die sogenannte JI-Richtlinie. Diese europäische Richtlinie regelt unter anderem den Schutz personenbezogener Daten durch die Gefahrenabwehr- und Strafverfolgungsbehörden – sie ist quasi die DSGVO für die Polizei.
netzpolitik.org: Mit welchen Daten wurde die eingesetzte Software zur Verhaltenserkennung trainiert? Waren Sie als Datenschutzbeauftragte beim Training beratend einbezogen?
Meike Kamp: Dazu kann ich zum jetzigen Zeitpunkt nichts sagen. Meine Behörde war bei der Auswahl der Software und beim Training nicht eingebunden. Diesen Fragen werden wir im Rahmen unserer Prüfung nachgehen.
netzpolitik.org: Die Polizei hat gegenüber dem rbb angegeben, die eingesetzte Software bereits im Mai auf einer eigenen Liegenschaft „erfolgreich“ getestet zu haben. Sind Ihnen die Ergebnisse dieses Tests bekannt und zugänglich gemacht worden? Wissen Sie, welche Art von Tests stattfanden und in welcher Testumgebung die Software erprobt wurde?
Meike Kamp: Dazu habe ich bisher keine näheren Informationen.
Falschpositive Alarme lassen sich nicht vollständig ausschließennetzpolitik.org: Welche Fehlerquoten (Fehlalarme) solcher Tests erachten Sie als noch akzeptabel, wenn solche Software tatsächlich in dem Pilotprojekt im Einsatz ist?
Meike Kamp: Falschpositive Alarme werden sich nicht vollständig ausschließen lassen. Wichtig ist, dass stets an einer Verringerung der Fehlerquote gearbeitet wird und sichergestellt ist, dass – wie in der Rechtsgrundlage vorgesehen – ein Einsatz nur nach menschlicher Entscheidung ausgelöst wird.
Die Frage nach der Fehlerquote ist schwer zu beantworten: Dass Straftaten deutlich seltener sind als vergleichbare Gegebenheiten, stellt hohe Anforderungen an die Performance des eingesetzten Systems. Fehlerquoten, die höher als die Wahrscheinlichkeit von Straftaten sind, können dazu führen, dass es überwiegend zu Fehlalarmen kommt.
netzpolitik.org: Mit welchen Daten könnte die Videoüberwachung mit Verhaltensscannern nach den Neuregelungen im ASOG kombiniert werden? Wo sehen Sie besonders problematische Aspekte?
Meike Kamp: Die vielen Verweise im Gesetzestext erschweren eine Gesamtbetrachtung aller Befugnisse und ihrer Auswirkungen in der Praxis deutlich. Ich bin mir nicht sicher, ob selbst den Verfassern klar ist, welche Daten tatsächlich in der automatisierten Analyseplattform oder im KI-Training landen können. Oder welche Befugnisse gleichzeitig an einem Ort eingesetzt werden könnten – dabei ist das im Bereich der polizeilichen Befugnisse von sehr großer Bedeutung.
Die neuen Vorschriften ermöglichen in jedem Fall die retrograde Auswertung gespeicherter Bildaufzeichnungen über einen Zeitraum von bis zu einem Monat, in Einzelfällen länger. Klar ausgeschlossen ist im Gesetz aber eine Nutzung der Bildaufzeichnungen für die biometrische Fernidentifizierung wie Gesichts- oder Gangerkennung.
Das ist, zusammen mit dem Verbot des automatisierten Auslösens behördlicher Maßnahmen, eine wichtige Grenze, verhindert aber nicht eine anlassbezogene Identifizierung einzelner Personen aus dem gespeicherten Videomaterial. Eine händische Profilbildung etwa zu Bewegungen oder Sozialkontakten im überwachten Bereich bleibt damit auch nachträglich technisch möglich.
Eine Verknüpfung mit anderen Daten über die automatisierte Analyseplattform kann dabei anlassbezogen möglich sein, etwa wenn Videoaufnahmen bereits als Beweismittel in Betracht kommen, aber die Videoaufnahmen und deren automatisierte Auswertung nicht zu den Datenarten gehören, die dort von der Polizei en bloc eingepflegt werden dürfen.
Alles in allem fehlt es im gesamten Polizeigesetz an einer befugnisübergreifenden Gesamtbetrachtung, die nicht nur die einzelne Maßnahme in den Blick nimmt und diese auf Verfassungskonformität prüft. Es müsste eben auch geschaut werden, wie sich die Situation in der Realität einer Großstadt wie Berlin mit engen räumlichen Verhältnissen gestaltet. Ich sehe die Gefahr, dass große Teile der Berliner Innenstadt kaum unüberwacht passiert werden können und die Möglichkeit der anonymen Nutzung des öffentlichen Raums, die eigentlich selbstverständlich sein müsste, verschwindet.
Wie man zu datensparsameren Verfahren kommen kannnetzpolitik.org: Die rechtliche Eingriffsschwelle für die automatisierte Verhaltensüberwachung unterscheidet sich nicht von denen der Videoüberwachung ohne Softwareauswertung. Halten Sie das für angemessen und konform mit der Rechtsprechung des Bundesverfassungsgerichts, auch weil eine intransparente „KI“ trainiert und zum Einsatz kommen darf?
Meike Kamp: Unser Prüfverfahren ist noch nicht abgeschlossen, eine Bewertung der eingesetzten Technik anhand der Rechtsprechung des Bundesverfassungsgerichts zum Einsatz komplexer automatisierter Auswertung und Analyse können wir daher derzeit nicht abschließend vornehmen.
Transparenz ist ein wichtiger Faktor. Wenn aber mit Hilfe von wirksamen Anonymisierungstechniken oder zum Beispiel mit synthetischen Daten trainiert wird und KI-gestützte Verfahren dazu führen würden, dass besser zwischen relevanterem und nicht relevantem Videomaterial unterschieden wird und besser selektiv angezeigt und gespeichert wird, könnte dies auf lange Sicht auch zu datensparsameren Verfahren führen. Dazu müssten datensparsamere Ermittlungsmethoden aber neben den polizeilichen Zwecken gleichermaßen Ziel des Einsatzes sein.
netzpolitik.org: Sollten verpflichtende Kontrollen dieser Technologie durch Sie als Datenschutzbeauftragte vorgeschrieben werden?
Meike Kamp: Verpflichtende Stichprobenkontrollen durch meine Behörde sieht das ASOG für bestimmte Überwachungsbefugnisse bereits vor. Ich stehe verpflichtenden Kontrollen skeptisch gegenüber, denn sie können auch meine Unabhängigkeit betreffen.
Was ist, wenn ich nicht mit angemessenen Ressourcen ausgestattet werde und aufgrund einer gesetzlichen Verpflichtung zu Kontrollen gezwungen werde, die ich gegenüber anderen eingriffsintensiveren Vorgängen, für die ich dann keine Ressourcen habe, priorisieren müsste. Zudem, was nutzen verpflichtende Kontrollen, wenn meine Befugnisse nicht ausreichen, um eine weitere Verarbeitung zu untersagen oder ein Bußgeld zu verhängen. Dann werden verpflichtende Kontrollen als „kompensatorische“ Maßnahmen für die Grundrechtseingriffe ins Gesetz geschrieben, obwohl sie dies in letzter Konsequenz nicht sind.
netzpolitik.org: Vielen Dank für das Interview!
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
"Digitale Enteignung": Datenschützer warnen vor Pauschalerlaubnis für KI-Training
Konzerne könnten künftig noch einfacher als bisher die Daten von Europäer:innen für KI-Training nutzen. Vor diesem Szenario warnen Max Schrems und die Organisation noyb. Was vermeintlich der europäischen Wirtschaft helfen soll, würde am Ende vor allem US-Konzernen nützen.
KI-Systeme saugen Daten auf wie Staubsauger Konfetti. Aber ist das legal? – Gemeinfrei-ähnlich freigegeben durch unsplash.com: No RevisionsDie Debatte um den Daten-Omnibus nimmt nach der parlamentarischen Sommerpause wieder an Fahrt auf. Neben so weitreichenden Fragen wie der nach einer möglichen Abschaffung von Cookie-Bannern und der Definition personenbezogener Daten geht nun wieder die Idee um, Unternehmen das Training von KI-Systemen zu erleichtern. Die Datenschutzorganisation noyb warnt: Schon bald könnte die Nutzung personenbezogener Daten für KI-Systeme pauschal erlaubt werden, ohne Einwilligung oder Interessenabwägung im Einzelfall.
Anlass der Warnung ist ein Kompromissvorschlag der irischen Ratspräsidentschaft vom 3. September 2026, den Politico (€) kürzlich geleakt hat. Dieser greift einen Vorschlag zur Rechtsgrundlage für KI-Training wieder auf, den die EU-Kommission in ihrem Aufschlag für den Daten-Omnibus gemacht hatte. Zypern hatte ihn während der Ratspräsidentschaft in der ersten Jahreshälfte gestrichen, jetzt ist er wieder da.
Ihm zufolge soll die Nutzung personenbezogener Daten für diesen Zweck in der Regel als „berechtigtes Interesse“ gelten. Somit müssten Tech-Firmen keine ausdrückliche und informierte Einwilligung von Nutzer:innen einholen. Mächtige Mitgliedsländer wie Deutschland hatten sich laut SZ Digitalwende (€) für die Regelung stark gemacht, weil sie europäischen KI-Unternehmen helfen könne.
Dem widerspricht Max Schrems, Vorsitzender von noyb, vehement: „Der Vorschlag macht klar, dass die Interessen von KI-Konzernen gegenüber dem Grundrecht auf Datenschutz zukünftig vorgezogen sollen.“ Das sei „nichts anderes als die digitale Enteignung der Europäer“. Von der „Abschaffung des Datenschutzes“ für KI würden vor allem große Tech-Unternehmen profitieren, die ohnehin bereits umfassend Daten gesammelt hätten. „Das ist die völlige Freigabe der europäischen Daten an globale Konzerne.“
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
KI-Konzerne brauchen große DatenmengenDer Daten-Omnibus ist Teil einer größeren Vereinfachungs- und Deregulierungsagenda der EU-Kommission. Nachdem unter anderem bereits Umweltberichtspflichten gekappt und KI-Regeln aufgeweicht wurden, legt der Datenomnibus die Axt an die Datenschutzgrundverordnung. Das Sammelgesetz soll zwar unter anderem auch mehrere Daten-Nutzungs-Gesetze der EU bündeln und Meldewege für Datenpannen vereinheitlichen, was weitgehend unumstritten ist. Der Omnibus soll allerdings auch erstmals weitgehende Änderungen an der DSGVO vornehmen.
Helfen soll das unter anderem dem Aufbau von KI-Systemen, die für das Funktionieren große Mengen an Daten benötigen. Schon in der Vergangenheit hatten KI-Konzerne wie OpenAI zugegeben, dass sie dafür einfach Daten aus dem Internet genutzt haben, darunter massenhaft urheberrechtlich geschütztes Material, aber auch Reddit-Kommentare oder YouTube-Videos mit personenbezogenen Daten.
Dass dies grundsätzlich auch ohne explizite Einwilligung der Betroffenen datenschutzrechtlich legal sein kann, das hatte zwar selbst der Europäische Datenschutzausschuss gesagt. Die DSGVO sieht neben der Einwilligung noch andere mögliche Rechtsgrundlagen vor, so etwa die sogenannte Interessenabwägung. Allerdings ist juristisch durchaus umstritten, dass die Abwägung zwischen den wirtschaftlichen Interessen der Unternehmen und den Schutzinteressen der Nutzer:innen tatsächlich immer zugunsten ersterer ausgehen würde.
So hatte Professorin Paulina Jo Pesch beispielsweise in einem Gastbeitrag auf netzpolitik.org argumentiert, dass dem schon allein die Intransparenz der Verarbeitungsprozesse entgegenstehe. Schließlich sei für alle Beteiligten unklar, was eigentlich genau mit ihren Daten passiere und wo sie wieder auftauchen, wenn sie in KI-Systeme eingespeist werden.
„Praktisch unbegrenzte Nutzung aller Daten für KI“Max Schrems und noyb stören sich unter anderem daran, dass der Vorschlag der irischen Ratpräsidentschaft zu pauschal sei. Der vorgeschlagene Artikel 88bis (früher: 88c) legitimiere jegliche Art von Künstlicher Intelligenz an sich, unabhängig davon, für welchen Zweck man sie einsetze. „Der Artikel könnte damit auch beispielsweise Training und Nutzung von KI für Manipulation, Desinformation oder Killer-Drohnen erlauben – und damit weit über die bisher legale Nutzung hinausgehen.“
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Es sei „himmelschreiend absurd, eine Hochrisiko-Technologie gegenüber jedem traditionellen Computersystem zu privilegieren“, so Schrems weiter. „Wir haben seit den 80ern den Leuten versprochen, dass große Konzerne die Daten zwar haben, aber nur eingeschränkt nutzen dürfen.“ Artikel 88bis mache „die Schleusentore auf und erlaubt praktisch unbegrenzte Nutzung aller Daten für KI.“
Noyb warnt zudem vor weiteren Aspekten des Datenomnibus. So könnte eine neue Definition personenbezogener Daten pseudonymisierte Daten unter Umständen vom Geltungsbereich der DSGVO ausnehmen. Das könne dazu führen, dass selbst invasives Online-Tracking nicht mehr vom Datenschutz erfasst werden. Auch andere wichtige Datenschützer:innen wie etwa die Berliner Datenschutzbeauftragte hatten vor dem Schritt gewarnt. Die EU rüttele gerade an „Grundpfeilern des europäischen Datenschutzes“, so Kamp.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
"Sicherheitspaket 2.0": Sachverständige halten Gesetzentwürfe für verfassungswidrig
Die Bundesregierung will Polizeibehörden und dem Bundesamt für Migration und Flüchtlinge neue Fahndungsmöglichkeiten erlauben. Fachleute halten die Befugnisse für viel zu weitreichend und warnten heute im Bundestag vor einer rechtlichen Wackelpartie.
Bundesinnenminister Alexander Dobrindt bei einem Besuch im Terrorismusabwehrzentrum GTAZ. – Alle Rechte vorbehalten: IMAGO / Andreas GoraMit Gesichtserkennung im Internet fahnden oder mit Hilfe von Software möglichst große Datenmengen verknüpfen und analysieren. Diese neuen Befugnisse fordert die Bundesregierung in mehreren Gesetzentwürfen für das Bundeskriminalamt und die Bundespolizei. Auch das Bundesamt für Migration soll per Gesichtserkennung Asylsuchende identifizieren dürfen. Die Reformpläne – auch bekannt als “Sicherheitspaket 2.0” – sind heute Thema im Innenausschuss des Bundestages gewesen.
Der Weg dahin war weit. Bereits 2024 hatte die damalige Ampelregierung nach mehreren Terror-Anschlägen ein erstes “Sicherheitspaket” vorgelegt. Es scheiterte im Bundesrat. Bevor ein neuer Anlauf gemacht werden konnte, zerfiel die Koalition aus SPD, FDP und Grünen.
Das war das Ende der Ampel, nicht aber der Ambitionen. Ende April legte Schwarz-Rot neue Reformpläne vor, die den alten bedenklich ähneln. Das Paket umfasst nun drei Entwürfe für Änderungen des Bundespolizei- (BPolG) und Bundeskriminalamtgesetzes (BKAG) sowie der Strafprozessordnung.
Technische Machbarkeit vs. GrundrechteBürgerrechtsorganisationen und Verbände hatten bereits im Frühjahr eine Reihe von kritischen bis vernichtenden Stellungnahmen zu den Plänen eingereicht. Heute sprachen die Sachverständigen im Innenausschuss dazu.
Dabei ging es vor allem um zwei Punkte: Zum einen die neuen Befugnisse zur Gesichtersuche im Internet und zum anderen die Pläne, große Datenmengen automatisiert auszuwerten. Beides basiert auf Technologien, die unter dem Begriff “Künstliche Intelligenz” gefasst werden. Sie ermöglichen es, enorm große Datenmengen binnen kürzester Zeit zu erfassen und nach Mustern zu durchleuchten.
Doch nicht alles, was technisch möglich ist, sollten staatliche Behörden auch dürfen – etwa, weil es Grundrechte betrifft, die an den Kern der Demokratie reichen. Darauf weisen gleich mehrere der insgesamt acht Sachverständigen hin, darunter die Bundesbeauftragte für den Datenschutz und die Informationsfreiheit Louisa Specht-Riemenschneider. Mit Ausnahme der Vertreter*innen der Polizeibehörden selbst sehen fast alle Sachverständigen einen Nachbesserungsbedarf. Einige von ihnen fordern gar, die geplanten Gesetzesänderungen ersatzlos zu streichen.
BKA lobt “technikoffene Formulierungen”Martina Link, Sachverständige des BKA, hält die Befugnisse für „zeitgemäß“. Die Vizepräsidentin des Amtes begrüßt ausdrücklich die „technikoffene Formulierung“. Dass man für die Fahndung Drittanbieter wie PimEyes nutzen könne, hätte den Vorteil, dass die Sicherheitsbehörden öffentlich zugängliche Bilder nicht selbst sammeln und speichern müssen. Das nämlich verbiete die europäische KI-Verordnung.
Was Link nicht erwähnt: Auch diese Drittanbieter verstoßen mit ihrer Datensammlung gegen die KI-Verordnung. Das BKA müsste die Auflagen also zwar nicht selbst brechen, würde dann aber Anbieter nutzen, die das tun.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Auch der stellvertretende Bundesvorsitzende der Gewerkschaft der Polizei (GdP), Alexander Poitz, lobt den Entwurf. Dieser unterscheide klar zwischen öffentlich zugänglichen Daten und „geschützten privaten Kommunikations- und Rückzugsräumen“. Außerdem sorge er dafür, dass Behörden sensible Daten nur anlassbezogen und unter bestimmten Voraussetzungen abrufen dürfen, so Poitz.
“Technische Voraussetzung für eine flächendeckende Verfolgung”Pia Sombetzki von der NGO AlgorithmWatch hält die Maßnahmen hingegen für unvereinbar mit Vorgaben aus dem Grundgesetz und dem Europarecht. „Die Bundesregierung schafft mit den Gesetzen nichts anderes als die technische Voraussetzung für eine flächendeckende Verfolgung aller Menschen im öffentlichen Raum”, sagt Sombetzki.
Laut der KI-Verordnung ist das ziellose und massenweise Sammeln von Gesichtsbildern aus dem Internet verboten, wenn damit eine Datenbank aufgebaut werden soll. Eben das ist aber die technische Voraussetzung für den Einsatz der Gesichtersuche. Sowohl ein Gutachten im Auftrag von AlgorithmWatch als auch die Wissenschaftlichen Dienste des Deutschen Bundestages kommen zu dem Schluss, dass eine Foto-Fahndung ohne eine solche Datenbank nicht möglich ist.
Sombetzki warnt, mit den Plänen werde zudem „an der Praxis vorbeigeregelt“, die im Entwurf vorgesehenen Löschpflichten liefen ins Leere. „Menschen müssen davon ausgehen, mit ihren Gesichtern und Stimmen in der Datenbank erfasst zu sein.“ Das führe zu einem sogenannten Chilling Effekt: Menschen könnten sich aus dem öffentlichen Leben zurückziehen, weil sie fürchten, sonst ins Visier der Polizei zu geraten.
Markus Löffelmann, Professor an der Hochschule des Bundes für öffentliche Verwaltung, sieht bei der Gesichtersuche im Internet besonders schützenswerte Daten betroffen. Die bisherige Rechtsprechung des Verfassungsgerichts zu Videoüberwachung oder automatisierter Kfz-Kennzeichenanalyse lasse sich, anders als die Bundesregierung behauptet, nicht übertragen. Die im Entwurf vorgesehenen Eingriffsschwellen und verfahrensrechtlichen Sicherungen seien Löffelmann zufolge unzureichend.
Die Regelungen der automatisierten Datenanalyse sieht Löffelmann besonders kritisch. „Hier ist noch Grundlagenarbeit erforderlich,“ mahnte der Jurist in der Anhörung. Er appelliert an die Abgeordneten, das nicht aus dem Blick zu verlieren. „Dieses Instrument dürfte das mächtigste sein, über das der Gesetzgeber in den letzten 25 Jahren zu entscheiden hatte.“
Schwarz-rotes Sicherheitspaket »zum Großteil verfassungswidrig«
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Kreis eingrenzen, kommerzielle Anbieter ausschließenAuch die Bundesdatenschutzbeauftragte (BfDI) Louisa Specht-Riemenschneider lehnt die aktuellen Entwürfe in ihrer jetzigen Form ab und fordert eine grundlegende Überarbeitung. Insbesondere der biometrische Datenabgleich und die automatisierte Datenanalyse gehen ihr deutlich zu weit. Die Eingriffsschwellen seien zu niedrig angesetzt, der Kreis der Betroffenen zu weit gefasst, so Specht-Riemenschneider. Auch würden Mechanismen fehlen, die etwa den Kernbereich der privaten Lebensgestaltung schützen oder eine Echtzeit-Überwachung verhindern.
Wenig hält Specht-Riemenschneider auch von den Plänen, kommerzielle Suchmaschinen wie die von PimEyes oder Clearview zu nutzen. Die Bundesdatenschutzbeauftragte findet es zwar nachvollziehbar, dass es für die Behörden inakzeptabel sei, wenn Privatpersonen damit gesuchte Personen ausfindig machen, während die Polizei die Suche nicht nutzen darf. Die Datenbanken seien jedoch “datenschutzrechtlich höchst bedenklich” und mutmaßlich weder mit der KI-Verordnung noch mit den europäischen Datenschutzauflagen vereinbar. Die Befugnisse müssten wenigstens auf Personen beschränkt werden, die zur Öffentlichkeitsfahndung ausgeschrieben sind, so Specht-Riemenschneider.
Auch der Rechtsanwalt Kai Kempgens vom Deutschen Anwaltverein warnt vor den Plänen. Schon heute dürften Beamt*innen im Netz recherchieren. Allerdings gebe es hier eine natürliche Grenze, betont er. Eine einzelne Beamtin könne nicht das gesamte Internet durchforsten. Automatisierte Analysen heben diese Grenzen nun auf. Hier müsse man sich bewusst sein, dass man es mit einer ganz anderen Analysebreite und ‑tiefe zu tun hat.
Die biometrische Gesichtserkennung und die Datenanalyse würden dadurch tiefgreifende Grundrechtseingriffe ermöglichen, ohne ausreichende Eingriffsschwellen oder Transparenz vorzusehen. Kempgens fordert, die Maßnahmen streng auf besonders schwere Straftaten zu beschränken und den Analyseumfang auf bestimmte Datenquellen zu begrenzen: „Man sollte nur da suchen dürfen, wo man auch vermutet, was zu finden. Und nicht völlig uferlos, wie es vorgesehen ist, in allen Datenquellen.“
Was die Behörden schon heute dürfenDas Bundeskriminalamt betreibt bereits seit Jahren eine biometrische Gesichtersuche. Das Gesichtserkennungsystem (GES) erlaubt den Abgleich mit allen Menschen, die bereits “erkennungsdienstlich behandelt” wurden. Das kann etwa nach einer Festnahme passieren, aber auch “vorbeugend”, etwa wenn Menschen Asyl in Deutschland beantragen.
Die Lichtbilder von mehr als fünf Millionen Menschen sind in der Datenbank des BKA gespeichert. Die geplante Fotofahndung im Netz wäre für dieses System ein gewaltiges Upgrade, weil damit theoretisch fast alle Menschen erfasst werden können – nämlich alle, deren Fotos im Netz zu finden sind.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Flaschenhals Irland: Nur 400 Millionen Strafe für Googles jahrelangen Rechtsbruch
Fast ein Jahrzehnt hat es gedauert, bis sich die irische Datenschutzbehörde zu einer Entscheidung durchringen konnte. Demnach hat Google sensible Standortdaten seiner Nutzer:innen massenhaft unrechtmäßig verarbeitet. Das verschleppte Verfahren zeigt einmal mehr das irische Durchsetzungsproblem auf.
Jahrelang hat Google seine Nutzer:innen heimlich manipuliert, um ihre Standortdaten zu horten. – Alle Rechte vorbehalten: IMAGO / NurPhotoGoogle muss eine Geldbuße von 403 Millionen Euro bezahlen, gab heute die irische Datenschutzbehörde DPC (Data Protection Commission) bekannt. Demnach habe Google die Standortdaten von Nutzer:innen illegal erhoben und verarbeitet und somit die Datenschutz-Grundverordnung verletzt. Der Datenkonzern hat nun ein halbes Jahr Zeit, seine Datenverarbeitung gesetzeskonform umzubauen.
Genauer angesehen haben sich die Datenschützer:innen den Zeitraum zwischen 2018 und 2020. Dabei habe Google die Standortdaten in Web- und App-Aktivitäten sowie im Standortverlauf unrechtmäßig verarbeitet, so DPC. Zudem konnte Google nicht nachweisen, dass die erhobenen personenbezogenen Daten auf rechtmäßige und nachvollziehbare Weise verarbeitet wurden und kam auch Transparenzauflagen nicht nach. Außerdem habe Google gesammelte Daten in den genannten drei Diensten unrechtmäßig vorgehalten. Der vollständige Text der Entscheidung liegt derzeit noch nicht vor.
Um eine formelle Lappalie handelt es sich hierbei nicht, führt die DPC aus. So sei für Einzelpersonen womöglich nicht erkennbar gewesen, dass ihr Standort beispielsweise dazu genutzt wurde, sie durch Werbung zu beeinflussen oder Rückschlüsse auf ihre Interessen zu ziehen. Dies habe zu einem Kontrollverlust über die eigenen personenbezogenen Daten geführt, so die DPC. „Die über das erforderliche Maß hinausgehende Speicherung von Standortdaten der Nutzer verschärfte diesen Kontrollverlust.“
Problem seit fast einem Jahrzehnt bekanntDie Strafe geht auf Medienberichte und Untersuchungen europäischer Verbraucherschutzorganisationen aus dem Jahr 2018 zurück. Damals konnte die norwegische Forbrukerrådet-Behörde nachweisen, dass Google mit manipulativem Design seine Nutzer:innen dazu bringt, sich permanent überwachen zu lassen. Zuvor hatte die Nachrichtenagentur AP berichtet, dass Google den Standort von Nutzer:innen selbst dann speichert, wenn diese den Standortverlauf ausgestellt haben. Gemeinsam mit sieben anderen Verbraucherschutzorganisationen legte schließlich der Europäische Verbraucherverband BEUC eine Beschwerde in Irland ein.
Zwar begrüßt BEUC-Chef Agustín Reyna die heutige Entscheidung aus Irland, übt aber scharfe Kritik an der Dauer des Verfahrens. Dieses stehe in keinem Verhältnis zur Schwere des Verstoßes: „Ein verspätetes Einschreiten kann ebenso schädlich sein wie überhaupt kein Einschreiten. Die Grundrechte der Verbraucher müssen schneller und wirksamer gewahrt werden“, sagt Reyna in einer Pressemitteilung.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Dabei sei klar: „Google hat über Jahre hinweg Hunderte Millionen europäischer Verbraucher nachverfolgt, um so viel wie möglich über sie in Erfahrung zu bringen“, sagt der BEUC-Chef. Standortdaten können äußerst sensibel sein, da sie „viel über unser Privatleben preisgeben: etwa, welche Schule unsere Kinder besuchen, wie oft jemand ein Krankenhaus oder auch eine religiöse Stätte aufgesucht hat. Dies greift massiv in die Privatsphäre ein, verletzt das Grundrecht auf Datenschutz und verstößt gegen die DSGVO“, so Reyna weiter.
Flaschenhals IrlandDer Fall landete bei der irischen DPC, da Google, wie viele andere Konzerne aus dem EU-Ausland, dort seinen Sitz in der EU hat. Angelockt hatte das Land sie mit niedrigen Unternehmenssteuern und mitunter rechtswidrigen Beihilfen in Milliardenhöhe. Dabei hat sich Irland zunehmend abhängig von diesen Firmen gemacht: Trotz der niedrigen Steuersätze soll fast die Hälfte der von Irland erhobenen Einnahmen aus Körperschaftssteuern von lediglich drei Konzernen stammen, mutmaßlich von Apple, Microsoft und dem ebenfalls aus den USA stammenden Pharmaunternehmen Eli Lilly.
Unter die Arme griff Irland, das als Nadelöhr bei der DSGVO-Durchsetzung gilt, den Konzernen auch auf regulatorischer Ebene. Seit bald einem Jahrzehnt häufen sich die Klagen darüber, dass irische Behörden wie die DPC Verfahren verschleppen, Entscheidungen im Sinne von Big Tech fällen oder gar geheime Absprachen mit den Konzernen treffen. Dies hatte vor wenigen Jahren zu einem ungewöhnlichen Schritt des Europäischen Datenschutzausschusses (EDPB) geführt, der eine kaum nachvollziehbare Entscheidung der DPC über Bord warf und eklatant illegales Verhalten von Meta abstellte.
Irland schlägt „digitale Enteignung“ von Europäer:innen vorOb die jüngste Entscheidung aus Irland einen nachhaltigen Kurswechsel des Landes bei seinem Umgang mit den Tech-Konzernen einläutet, bleibt vorerst offen. Derzeit sieht es nicht danach aus: Weiterhin sind Dutzende Verfahren seit Jahren offen, wie die Datenschutzorganisation noyb dokumentiert. Zudem hat Irland bis zum Jahresende die Präsidentschaft des Rates der EU inne und kann entsprechend Prioritäten setzen. Dazu zählt unter anderem, das von der EU-Kommission vorgeschlagene Deregulierungsprogramm voranzubringen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Wie aktuell Politico berichtet (€), schlägt Irland im Rahmen des sogenannten „Digitalen Omnibus“ vor, dass Tech-Konzerne personenbezogene Daten praktisch uneingeschränkt für das Training von KI-Systemen nutzen dürften. Allein steht Irland mit seiner Sicht jedoch nicht, auch Deutschland soll zu den EU-Ländern zählen, die hinter dem Vorschlag stehen.
„Das ist nichts anderes als eine ‚digitale Enteignung’ der Europäer“, kommentiert der prominente noyb-Datenschützer Max Schrems, der mit der DPC seit Langem im Clinch liegt. „Alles, was wir jemals in digitale Systeme getippt haben oder die Konzerne anderweitig bekommen haben, wäre damit Freiwild für die KI-Konzerne.“
Zuletzt hatte sich EU-Kommissionspräsidentin Ursula von der Leyen in ihrer Rede zur Lage der Europäischen Union dafür stark gemacht, sogenannte Künstliche Intelligenz möglichst flächendeckend in der EU auszurollen. Bereits im Mai hat sich die EU darauf geeinigt, die erst vor wenigen Jahren verabschiedete KI-Verordnung (AI Act) zu verwässern und Auflagen für die Industrie abzubauen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Kritische Infrastruktur: Bei der Web-Archivierung fehlt die Strategie
Web-Archive sind kritische Infrastruktur, sagt der Historiker Jens Crueger. Er fordert einen Plan für die Archivierung in Deutschland und erklärt, was die Politik tun müsste – und was jede:r Einzelne machen kann.
Auch die Deutsche Nationalbibliothek (DNB) archiviert deutsche Websites. Wer sich aber durch das Archiv klicken will, muss dafür in einen der Lesesäle der DNB gehen, hier in Leipzig. – Alle Rechte vorbehalten: IMAGO / Stefan Noebel-HeiseStrommasten, Krankenhäuser, Unterseekabel – lang ist die Liste der Dinge, ohne die unser tägliches Zusammenleben nicht funktionieren würde. Wir kennen sie auch unter dem Sammelbegriff „Kritische Infrastruktur“. Doch bei einer wichtigen Infrastruktur fehlt es an Aufmerksamkeit und einer Strategie, mahnt der Digitalhistoriker Jens Crueger auf der Datenspuren-Konferenz in Dresden.
Als Historiker beschäftigt sich Crueger seit vielen Jahren mit dem Thema Web-Archivierung. Der frühere Abgeordnete der Bremer Bürgerschaft ist Redakteur bei irights.info und promoviert an der Fakultät für Gesundheitswissenschaften in Brandenburg zur Geschichte der autistischen Bewegung in den 90er-Jahren. „Dafür schaue ich mir unter anderem an, wie sich autistische Personen damals im Web organisiert haben.“ Dabei hat er es nicht immer leicht.
Warum wir Web-Archive brauchenEntgegen der landläufigen Meinung, dass das Internet nichts vergesse, verschwinden weite Teile des Webs ziemlich schnell. Laut Digitalhistoriker Crueger waren 38 Prozent der Webseiten von 2013 ein Jahrzent später nicht mehr erreichbar. Die durchschnittliche Bestanddauer einer Webseite betrage nur rund 100 Tage, Seiten mit dynamischen Webinhalten ändern sich im Minutentakt. „Das Web ist vergänglich“, sagt Crueger.
Neben möglicherweise wichtigen Informationen, die dadurch verschwinden, ist das auch ein historischer Verlust. Die Folge: „Das frühe Web ist kaum noch erhalten“, so Crueger. Wer Informationen aus dieser Zeit sucht, ist deshalb oft auf analoge Mittel angewiesen. „Ein abgedruckter Screenshot in einem Print-Journal ist manchmal beständiger als das Digitale.“
Web-Archive speichern Seiten mit möglichst all ihren Elementen, von Links bis zu interaktiven Grafiken. Das ist nicht nur für Historiker:innen und Nostalgiker:innen relevant. Journalist:innen recherchieren in den historischen Daten, Jurist:innen argumentieren damit vor Gericht und KI-Firmen nutzen sie für das Training ihrer Modelle.
Nicht alles dem Internet Archive überlassenAktuell finde die Web-Archivierung vor allem in den USA statt, beim Internet Archive, einer gemeinnützigen Stiftung, so Crueger. 1996 begann das Internet Archive mit der Archivierung, letztes Jahr speicherte es seine billionste Webseite. Ein zweifelsohne erfolgreiches Projekt. Nichtsdestotrotz sollten wir uns auf dieses eine Projekt nicht verlassen, meint Crueger.
Denn das Internet Archive steht immer wieder unter Druck. Die massenhaften Datenabrufe von KI-Firmen – von denen manche, aber nicht alle für die Daten zahlen würden – brachten das Internet Archive schon an seine technischen Grenzen. Politisch stellt der Standort in den USA ein Risiko dar. „Seit Trumps Amstsantritt steht einer der Internet-Archive-Serverstandorte außerhalb der USA, in Kanada“, erzählt Crueger in seinem Vortrag.
Doch auch unabhängig von diesen Problemen stellt sich die Frage, ob man die Web-Archivierung maßgeblich in die Hände einer einzelnen gemeinnützigen Stiftung legen will.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Denn Archivierung ist immer auch mit der Entscheidung verbunden, wie man sammelt und was man erhalten will. Eine wichtige Frage: Wie geht man mit Desinformation um? Crueger berichtet, dass während der Corona-Pandemie Desinformation auch dann noch kursierte, wenn die eigentliche Webseite schon gelöscht war – als Screenshot des Internet Archives. Desinformation in den Archiven ist auch deswegen ein Problem, weil KI-Modelle mit diesen Daten trainiert werden. Andererseits: „Es wird sehr viel geforscht mit Fake-News-Seiten“, berichtet Crueger.
Was Deutschland archviertFür den Historiker ist die Web-Archivierung auch eine staatliche Aufgabe. „Das machen wir bei anderen Archivierungsaufträgen genauso“, sagt Crueger im Gespräch mit netzpolitik.org. Die Deutsche Nationalbibliothek (DNB) hat zwar einen gesetzlichen Auftrag zur Web-Archivierung, aber „macht nur was sie machen muss“, so Crueger.
So gab es nur ein einziges Mal einen systematischen Webcrawl aller .de-Domains, vor über 10 Jahren. Außerdem speichert die DNB regelmäßig den Inhalt von ausgewählten deutschen Websites und betreibt „Event Harvesting“, also sammelt gezielt deutsche Webinhalte zu bestimmten Ereignissen wie etwa den Olympischen Spielen 2024 oder dem Krieg in der Ukraine. Die Sammlung der DNB umfasst laut Statistik über 82.000 Einträge von knapp 10.000 unterschiedlichen Websites.
Raus aus dem LesesaalDoch selbst diese vergleichsweise kleine Sammlung ist nicht leicht zugänglich. Denn das Urheberrechtsgesetz sieht eine „Terminalschranke“ vor. Wer also durch das ganze Web-Archiv stöbern will, muss dazu in die Lesesäle der DNB in Leipzig oder Frankfurt am Main gehen, oder in eine Bibliothek, die dafür mit der DNB kooperiert.
Crueger fordert, dass diese Terminalschranke gestrichen wird. „Solange es die Terminalschranke gibt, gibt es für die Politik keinen Anreiz, mehr Ressourcen in die Web-Archivierung zu stecken.“ Wäre das Web-Archiv der DNB hingegen zugänglicher, würden vielleicht auch mehr Menschen sehen, wie wenig dort aktuell gespeichert ist, und Fragen stellen.
Der nächste Schritt wäre dann mehr Geld: „Der Haushaltsansatz für Web-Archivierung muss erhöht werden, damit du regelmäßig das .de-Web crawlen kannst“, fordert der Digitalhistoriker. Zum Vergleich: Der letzte .de-Crawl der DNB 2014 kostete 112.500 Euro plus 50.000 Euro jährliche Hosting-Kosten für die gespeicherten Inhalte. Das Internet Archive hatte zu ungefähr der gleichen Zeit Ausgaben von etwa 15,6 Millionen US-Dollar in einem Jahr.
Eine Strategie muss herDas zentrale Problem ist für Crueger jedoch ein anderes: „Es gibt keinen richtig gut definierten Sammlungsauftrag. Es gibt keine gute Strategie. Das Ganze steckt noch in den Kinderschuhen.“
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Eine solche Archivierungsstrategie müsse verschiedene Perspektiven einbeziehen, um zu fragen, welche Dinge erhaltenswürdig sind: „Archivare, Journalisten, Historiker – alle Gruppen, die ein mögliches Interesse daran haben. Und zusätzlich möglichst noch ausgeloste Bürger“, schlägt Crueger vor.
In Irland, so erzählt er, habe das dortige Archiv 2016 auch die Bürger gefragt, welche Seiten das Leben in Irland besonders abbilden. „Man hat das wirklich mit einem ganz partizipativen Ansatz gemacht“, schwärmt Crueger. Expert:innen hätten vermutlich eine andere Auswahl an Seiten getroffen. „Das macht die Methode so spannend.“
Archiviert selbst!Zunächst geht es Crueger vor allem darum, mehr Bewusstsein für das Thema zu schaffen. Er hat etwa gute Erfahrungen damit gemacht, Menschen in Vereinen etwa frühere Versionen ihrer Webseiten zu zeigen. „Wenn Du unmittelbar vom persönlichen Erleben ausgehst, hast Du eine Chance, dass die Menschen das Thema ernst nehmen.“
Cruegers Vortrag ist auch ein Plädoyer, selbst zu archivieren. „Kein Teil des amerikanischen Webs ist so gut archiviert wie der von marginalisierten Gruppen.“ Gerade wenn wenig Vertrauen in den Staat da sei, steige der Anreiz, Wichtiges selbst zu speichern.
Technisch unerfahrene Nutzer:innen können Webseiten mit einem Klick beim Internet Archive speichern. Zudem verweist Crueger auf ein frei verfügbares Handbuch, das Grundlagen der Langzeitarchivierung erklärt.
Der Vortrag „Webarchive sind Kritische Infrastruktur!“ von Jens Crueger fand bei den Datenspuren in Dresden am Freitag, den 18. September 2026, statt. Er wird in Kürze auf media.ccc.de abrufbar sein.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
KW 38: Die Woche, als die EU-Kommission den Kids Act vorlegte
Die 38. Kalenderwoche geht zu Ende. Wir haben 16 neue Texte mit insgesamt 154.720 Zeichen veröffentlicht. Willkommen zum netzpolitischen Wochenrückblick.
Liebe Leser*innen,
diese Woche Donnerstag hat EU-Kommissionspräsidentin Ursula von der Leyen (CDU) ihren Vorschlag für den Kids Act vorgelegt, ein Gesetz für umfassende Alterskontrollen im Namen des Kinder- und Jugendschutzes. Einen Tag vorher haben wir den Entwurf veröffentlicht und analysiert.
Viele Nachrichtenmedien haben berichtet, die EU plane ein Social-Media-Verbot bis 13 Jahre. Das ist nicht falsch. Aber es ist auch nicht der springende Punkt. Die EU-Kommission plant weitaus mehr. Im Zweifel soll jeder Mensch im Netz als minderjährig gelten – bis er das Gegenteil beweist.
Das australische Modell, das der EU als Vorbild diente, verlangt Altersschranken „nur“ für Accounts auf großen Plattformen wie TikTok oder Instagram. Das europäische Modell dagegen verlangt Altersschranken bereits für den Zugang zu allerlei Orten im Netz, sofern sie nicht kindgerecht gestaltet sind. Es geht also auch um kleinste soziale Netzwerke, um Videoplattformen und Chatbots, um Apps und Spiele mit Alterskennzeichnung.
Natürlich kommt es auf die genaue Ausgestaltung an. Für welche Angebote ist die Regulierung am Ende des Tages wirklich anwendbar und durchsetzbar; wie streng fallen die Alterskontrollen aus? Auf dem Weg vom Papier bis zur Praxis können solche Vorhaben auch mal versanden. Aber fürs erste müssen wir ernst nehmen, was der Entwurf verlangt. Und im Entwurf sind die Schwellen für Alterskontrollen sehr niedrig. Ausdrücklich soll es keine Ausnahmen für kleine und kleinste Unternehmen geben.
Das Bild vom Internet, das aus dem Kids Act hervorgeht, ist nicht das Internet, das wir heute kennen. Es ist eher ein Teletubby-Land. Erst ein Altersnachweis wird zum Ticket für die digitale Welt, die heute noch weitgehend offen zugänglich ist.
Bei der Umsetzung sollen laut Entwurf alle mitmachen. Jeder Mensch im Netz soll sich den Alterskontrollen beugen, beispielsweise mit einer Version der von der EU vorgelegten Alterskontroll-App. Mit dieser App soll man den eigenen Ausweis scannen. Die App soll dann allerdings nur ein Alterssignal weiterreichen, etwa: „über 18“.
Der Traum jeder autoritären RegierungAm Anfang sind die Datenschutzversprechen hoch. Alles soll möglichst anonym sein. Aber diese Versprechen bröckelten schon von Beginn an. Der vorgestellte Prototyp der Alterskontroll-App war zunächst nicht wie versprochen anonym, sondern pseudonym. Die angeblich seit April „fertige“ App ist immer noch nicht fertig. Ich kann sie nicht herunterladen und ausprobieren. Im Gesetzentwurf ist zwar die Rede vom für Datenschutz wertvollen „Zero Knowledge Proof“, aber in einer grammatisch sinnlosen Aussage. Solche Patzer sägen am Vertrauen.
Am gefährlichsten finde ich, was aus so einer Infrastruktur für Alterskontrollen werden kann, wenn sie erst einmal da ist. Wenn Millionen Menschen in der EU wie selbstverständlich ihr Alter nachweisen, bevor sie etwa einen Kino-Trailer auf YouTube schauen oder ein Handy-Spiel ab 12 herunterladen. Schon ein kleines App-Update und eine Verschärfung der Rechtslage könnten genügen, damit Alterskontroll-Apps nicht mehr bloß anonyme Alterssignale weitergeben, sondern Klarnamen.
Was die EU-Kommission hier bauen will, ist eine Infrastruktur für Ausweispflicht und Klarnamenpflicht im Netz – auch wenn sie zunächst nicht scharfgestellt ist. Das finde ich beunruhigend. Ein solcher Kontroll-Apparat wäre der Traum jeder autoritären Regierung.
Eltern sollen das Sorgerecht über ihre Kinder nachweisenAls wäre das noch nicht genug, soll im Windschatten der Altersnachweise ein zweiter Kontroll-Apparat entstehen. Möchten Eltern einen beaufsichtigten Social-Media-Account für ihr 13-jähriges Kind einrichten, etwa auf Instagram oder TikTok, dann sollen sie nicht nur die Altersnachweise für sich selbst und für ihr Kind vorlegen. Sie sollen drittens auch noch nachweisen, dass sie für ihr eigenes Kind sorgeberechtigt sind. Die EU-Mitgliedstaaten sollen einen Weg für entsprechende digitale Nachweise schaffen.
Aus den geplanten Vorschriften für Sorgerechtsnachweise spricht die eiserne Stimme einer Regierung, die ihren Bürger*innen anscheinend keinen Millimeter über den Weg traut. Stellen wir uns vor, da möchte ein Vater einfach nur einen elterlich überwachten Instagram-Account für die 14-jährige Tochter einrichten. Und dann kommt diese Stimme, die sagt: „Beweise mir erst mal, dass du wirklich erwachsen bist. Beweise mir erst mal, dass dein Kind wirklich schon mindestens 13 Jahre alt ist. Beweise mir erst mal, dass dieses Kind wirklich dein eigenes ist. Sonst läuft hier gar nix!“ – Liebe EU-Kommission, wie stellt ihr euch das vor?
Es passiert gelegentlich, dass der erste Aufschlag für eine Regulierung aus strategischen Gründen völlig überzogen ist. So entsteht Verhandlungsmasse für Parlament und Ministerrat, und aus Perspektive von Grundrechten erscheint es bereits wie ein Erfolg, wenn am Ende eine zumindest halbwegs erträgliche Regulierung übrig bleibt. Ich finde aber, das darf kein Maßstab sein.
Umso wichtiger ist es, die Pläne in ihrer vollen Drastik zu benennen. Nein, hier geht es längst nicht nur um ein Social-Media-Verbot für unter 13-Jährige – wobei selbst dieses Vorhaben beim Deutschen Ethikrat durchgefallen ist. Es geht um ein gefährliches Kontrollsystem für weite Teile des Internets. Auf dem Spiel stehen Grundrechte wie Teilhabe, Meinungsfreiheit und Informationsfreiheit für jüngere und ältere Menschen gleichermaßen. Wir werden nicht lockerlassen.
Euch ein schönes Wochenende
Sebastian
Degitalisierung: Der Bärendienst
Der Name der Stadt Berlin ist nicht direkt mit Bären verwandt. Und doch haben dort gleich mehrere Bärendienste einen großen Cyberangriff begünstigt. Dieser Angriff ist kein Einzelfall und die Informationssicherheit in Deutschland grotesk. Von Bianca Kastl –
Artikel lesen
Anthropic und OpenAI sind mal wieder vom Tempo ihrer eigenen Entwicklung beunruhigt. Eindringlich warnen sie davor, dass generative KI außer Kontrolle geraten könnte. Der eigentliche Kontrollverlust droht aber, wenn Medien und Politik ins gleiche Horn blasen. Ein Kommentar. Von Gastbeitrag, Matthias Spielkamp –
Artikel lesen
Computersysteme, die automatisiert in Echtzeit große Datenmassen auswerten, verändern die militärische Zielauswahl. Eine Analyse des Lavender-Systems zeigt: Solche Software verstößt gegen völkerrechtliche Verpflichtungen. Wir sprechen mit Taylor Kate Woodcock und Rainer Rehak über die Folgen von „KI“ in bewaffneten Konflikten. Sie fordern die sofortige Stilllegung solcher Systeme. Von Constanze –
Artikel lesen
Software that automatically evaluates large amounts of data in real time is changing the way military targets are selected. An analysis of the Lavender system shows that it violates international humanitarian law. We speak with Taylor Kate Woodcock and Rainer Rehak about the consequences of „AI“ in armed conflicts. Von Constanze –
Artikel lesen
Was tun Hackspaces im Rechtsruck? Mitglieder aus vier Hackspaces in Mecklenburg-Vorpommern erzählen, wie sie über Rassismus aufklären, mit kontroversen Meinungen umgehen und Menschen den Rücken stärken. Von Rika Baack –
Artikel lesen
Für das Training von Verhaltensscannern wird die Berliner Polizei auch nicht anonymisierte Daten an Privatfirmen weitergeben. Damit könnten auch Passant:innen zu Trainingsmaterial werden. Das kam jetzt durch eine kleine Anfrage im Berliner Abgeordnetenhaus heraus. Von Markus Reuter –
Artikel lesen
Mit dem neuen EU Kids Act will die EU-Kommission junge Menschen von „riskanten“ sozialen Medien und Videoplattformen fernhalten. Dafür soll es umfassende Alterskontrollen im Netz geben – auch für Erwachsene. Von Sebastian Meineck –
Artikel lesen
Die Humanistische Union zeigt sich von der geplanten Aufrüstung der Geheimdienste alarmiert. Sie analysiert das Reformpaket und fordert, dass es abgelehnt wird. Von Constanze –
Artikel lesen
Für viele soziale Medien, Videoplattformen, Apps und Spiele sollen Menschen künftig ihr Alter kontrollieren lassen. Und wenn Erwachsene für Kinder einen Account einrichten, sollen sie ihre Sorgeberechtigung nachweisen. Das und mehr steht im Entwurf der EU-Kommission für den EU Kids Act, den wir hier veröffentlichen. Von Sebastian Meineck –
Artikel lesen
In ihrer Rede zur Lage der Union räumte EU-Kommissionspräsidentin Ursula von der Leyen sogenannter Künstlicher Intelligenz viel Platz ein. Dabei stellte sie klar: KI soll sich überall in der Gesellschaft breitmachen. Von Tomas Rudl –
Artikel lesen
IT-Forensik-Fachleute haben in mehreren Fällen den gezielten Einsatz von Spyware gegen Bürger:innen in Serbien festgestellt. Das ist nicht das erste Mal, dass Regierungskritiker:innen und Oppositionelle des Balkanstaats ins Visier geraten. Von Jette Scheibchen –
Artikel lesen
Nach dem Anschlag auf den CSD legt die Bundesregierung altbekannte Maßnahmen auf den Tisch. Das Versagen von Behörden kaschiert sie, zum Schutz queerer Menschen fällt ihr nichts ein. Stattdessen geht es um Härte und Strafen. Ein Kommentar. Von Anna Biselli –
Artikel lesen
Mit dem geplanten Kids Act setzt die EU-Kommission auf Alterskontrollen und Sorgerechtsnachweise. Aber wer schützt meine Kinder vor Grooming, Extremismus und datenhungrigen Konzernen? Nicht dieses Gesetz. Ein Kommentar. Von Chris Köver –
Artikel lesen
Wer ein Transparent auf eine Demo mitnimmt, muss damit rechnen, in den Fokus der Polizei zu geraten. Das darf nicht sein, findet die Gesellschaft für Freiheitsrechte, denn Schilder und Plakate sind ein wichtiger Teil der Versammlungsfreiheit. Sie klagt nun gegen die Berliner Polizei. Von Markus Reuter –
Artikel lesen
Wenn der rechte Milliardär Peter Thiel in Berlin den Axel-Springer-Award bekommt, wird dies nicht ohne Widerspruch über die Bühne gehen. Ein Bündnis hat laute und kreative Proteste und einen Gandalf-Kostümwettbewerb gegen die Preisverleihung angekündigt. Von Markus Reuter –
Artikel lesen
Eigentlich dürfen Instagram, TikTok & Co. journalistische Inhalte nicht mehr einfach löschen. So will es ein EU-Gesetz. Nun haben die Online-Dienste erstmals Transparenzberichte veröffentlicht und offengelegt, wie oft sie dennoch eingreifen. Doch die Zahlen zeichnen ein unvollständiges Bild. Von Leonhard Pitz –
Artikel lesen
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.