
Meinungsfreiheit ist nicht nur das Recht, zu Allem seinen Senf dazu zu geben wie an einer Würstelbude. Es ist das Recht, Behauptungen der Mächtigen in Frage zu stellen, Erklärungen und Fakten einzuklagen und Alternativen einzufordern. Das mag unbequem sein, lästig, nerven, bremsen. Aber es ist der Motor des Fortschritts. Ohne Nörgler, Zweifler und Besserwisser kein Fortschritt. Zweifel ist eine gesellschaftliche Produktivkraft. Seine Diffamierung durch angeblich alternativlose Politik ist Rückschritt in vormoderne Zeiten. Deutschland braucht wieder einen Grundkurs in Debatte und Wiederbelebung der Streitkultur.» (- Roland Tichy, Journalist und Publizist)
netzpolitik.org

Nach der Landtagswahl: Freiwillige wollen öffentliche Daten in Sachsen-Anhalt sichern
In Sachsen-Anhalt steht die Machtübernahme durch eine als rechtsextrem eingestufte Partei bevor. Das Projekt „Safeguarding Research and Culture“ will nun vorsorglich Daten sichern und ruft zur Mithilfe auf. Vorbild sind ähnliche Aktionen zur Datenrettung aus den USA.
Magdeburg am 6. Oktober: Zur ersten Sitzung des neuen Landtags sammelten sich Demonstrierende auf dem Domplatz. – Alle Rechte vorbehalten: IMAGO / dts NachrichtenagenturMit dem Projekt Safeguarding Research and Culture (SRC) wollen Freiwillige öffentliche Daten aus Sachsen-Anhalt sichern. Anlass ist der Sieg der als rechtsextrem eingestuften AfD bei der Landtagswahl Anfang September und die Aussicht auf eine AfD-Regierung. Die Befürchtung: Relevante Inhalte könnten aus dem Netz verschwinden, auch wenn es dazu noch keine bekannten Pläne gibt.
„Wir sehen Informationen auf Regierungs- und Behördenwebseiten gefährdet, ebenso die Daten landeseigener Gesellschaften“, schreibt die Initiative auf ihrer Website. „Dazu kommen noch die (Kultur-)Einrichtungen und Initiativen, deren Arbeit durch die bereits angekündigten Kürzungen von Fördermitteln gefährdet ist.“
Laut eigener Webseite gründete sich SRC im Kontext von Trumps Wahlsieg im Januar 2025. Dahinter steckt der Historiker Henrik Schönemann.
SRC ist nicht das erste Projekt dieser Art. Auch in der Ukraine, in Hongkong und den USA haben Hunderte Freiwillige weltweit öffentliche Daten gesammelt und vor dem Verlust bewahrt. Nach eigenen Angaben war SRC bereits an der Sicherung von Hunderten Terabytes an Forschungsdaten und archivierten Webseiten in den USA beteiligt, da nach der Wiederwahl Donald Trumps zahlreiche staatliche Datensätze gelöscht oder verändert wurden. Betroffen sind unter anderem Gesundheits‑, Umwelt- und Bildungsdaten, aber auch Informationen zu Themen wie Geschlecht und sexueller Identität.
Kulturelles und wissenschaftliches Erbe sichernSRC kündigte letzte Woche an, auch in Sachsen-Anhalt aktiv zu werden. Einerseits will die Initiative Regierungs- und Behördenwebseiten systematisch archivieren. Öffentliche Informationen sollen damit zugänglich und nachvollziehbar bleiben, auch wenn später Inhalte geändert oder entfernt werden.
Zum anderen bietet die Initiative bedrohten Einrichtungen, Projekten oder Initiativen eine dezentrale Speicherung ihrer digitalen Materialien an. Auf diese Weise will SRC gefährdete Daten archivieren und öffentlich zugänglich halten, auch für den Fall, dass Initiativen ihre Arbeit einstellen müssen oder Fördermittel wegfallen.
„Gemeinsam können wir dafür sorgen, dass unser kulturelles, geistiges und wissenschaftliches Erbe in mehreren Kopien und an mehreren Orten existiert, und dass keine einzelne Institution oder Gruppe von Institutionen es vollständig verschwinden lassen kann“, schreibt die Initiative auf Englisch auf ihrer Webseite.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Diese Menschen retten Daten vor der Trump-Zensur
Interessierte können helfenSRC ruft deshalb zur Mithilfe auf. Über ein anonymes Formular können Interessierte Webseiten zur Archivierung vorschlagen. Außerdem bittet die Initiative darum, betroffene Einrichtungen und Projekte in Sachsen-Anhalt auf das Unterstützungsangebot aufmerksam zu machen und den Aufruf zu teilen.
Am gestrigen Dienstag ist der neu gewählte Landtag in Magdeburg zum ersten Mal zusammengekommen. Mit Stimmen von BSW und anscheinend auch einzelnen CDU-Abgeordneten hat das Parlament einen AfD-Landtagspräsidenten gewählt.
Die AfD gewann die Landtagswahl mit 43,8 Prozent der Stimmen, für die absolute Mehrheit fehlen jedoch drei Sitze. In ihrem Wahlprogramm kündigt die AfD einen autoritären Staatsumbau an. Die Landeszentrale für politische Bildung soll zum Beispiel abgeschafft und durch ein „Landesinstitut für staatspolitische Bildung und kulturelle Identität“ ersetzt werden. Eine Regierungsbildung steht bislang noch aus.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Digitale Souveränität: Nein, Europa ist keine Kolonie von Big Tech
Wer Europa als Opfer eines digitalen Kolonialismus inszeniert, negiert historisches Unrecht und übersieht den Ausweg aus Europas selbstverschuldeter Unmündigkeit. In dieser Debatte vergaloppiert sich nicht nur Kulturstaatsminister Wolfram Weimer. Ein Widerspruch.
EU-Kommissionspräsidentin beim "Mattei Plan for Africa and Global Gateway Summit" in Italien 2025 – Alle Rechte vorbehalten: IMAGO / Anadolu AgencySven Hilbig ist Referent für Handelspolitik und Digitalisierung bei Brot für die Welt. Ingo Dachwitz ist Journalist bei netzpolitik.org. Ihr gemeinsames Buch „Digitaler Kolonialismus: Wie Tech-Konzerne und Großmächte die Welt unter sich aufteilen“ erschien 2025 bei C.H. Beck und war für den Deutschen Sachbuchpreis nominiert.
Ist Europa eine Kolonie von Tech-Konzernen aus den USA und China? In der Debatte um digitale Souveränität ist diese Behauptung immer wieder zu hören, von der grünen EU-Politikerin Alexandra Geese über die Gesellschaft für Informatik bis zum konservativen Kulturstaatsminister Wolfram Weimer. Weimer sagte vor einem Jahr anlässlich der Eröffnung der Frankfurter Buchmesse über KI-Firmen, die ihre Modelle ohne Erlaubnis mit europäischen Kulturgütern füttern: „Ich nenne das digitalen Kolonialismus, den wir nicht länger hinnehmen dürfen.“
Und es stimmt: Europas Abhängigkeit ist groß. Bei Browsern und Betriebssystemen bleibt vielen nur die Wahl zwischen zwei Anbietern. Die Websuche dominiert Google mit einem Marktanteil von rund 80 Prozent. Bei Sozialen Medien kommt hinter Meta und TikTok lange nichts. Amazon, Microsoft und Google teilen sich drei Viertel des weltweiten Cloud-Geschäfts. Die öffentliche Verwaltung läuft fast ausschließlich auf Microsoft; der Bund zahlt dafür jährlich mindestens eine Milliarde an Lizenzgebühren.
Auch bei KI dominieren eine Handvoll chinesischer und vor allem US-amerikanischer Konzerne den Markt, die EU sitzt mal wieder auf der Zuschauerbank. Und doch führt die Rede von Europa als digitaler Kolonie aus maßgeblich zwei Gründen in die Irre.
Wie Europa vom digitalen Kolonialismus profitiertErstens negiert diese Behauptung, wie stark wir im digitalen Bereich selbst von kolonialen Macht- und Ausbeutungsverhältnissen profitieren. Im Rennen um strategisch wichtige Tech-Rohstoffe ist Europa wenig zimperlich. Metalle wie Lithium, Kupfer oder Gold werden für die Chip-Produktion genauso gebraucht wie für Raumfahrt- und Rüstungsprojekte. In Europa gibt es kaum förderbare Vorkommen, weshalb man bei der Beschaffung Umweltschäden und Menschenrechtsverletzungen anderswo in Kauf nimmt.
Kobalt ist ein wichtiger Baustein wiederaufladbarer Batterien in Smartphones, E‑Autos und Batteriespeichern in Rechenzentren. Drei Viertel der weltweiten Fördermenge stammen aus der Demokratischen Republik Kongo. Schon vor 150 Jahren ließ der belgische König Leopold II. die Region auf der Jagd nach Elfenbein und Kautschuk bestialisch ausbeuten. Heute extrahieren dort chinesische, nordamerikanische und europäische Bergbaukonzerne wichtige Tech-Rohstoffe wie Kobalt. Dass es bei seinem Abbau zu Kinderarbeit, tödlichen Unfällen und Zwangsvertreibungen kommt, ist gut dokumentiert. Trotzdem ist das Land seit 2023 strategischer Rohstoffpartner der EU.
Den Rohstoffhunger treiben aber nicht nur vom KI- und Rüstungs-Boom an, sondern auch der private Verbrauch. Allein zwischen 2018 und 2023 hat sich die Zahl digitaler Geräte laut einem UN-Bericht in Westeuropa pro Person von 5,6 auf 9,4 fast verdoppelt. Der dadurch entstehende Elektroschrott landet teilweise auf riesigen Müllhalden in Ländern wie Ghana, wo junge Männer, Frauen und Kinder ohne Schutzausrüstung das Recycling übernehmen und dabei giftige Dämpfen einatmen.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Überwachungsstaat made in EuropeAuch in anderen Bereichen ist Europa Profiteurin des digitalen Kolonialismus. Digitale Dienste wie KI-Anwendungen und Soziale Medien würden ohne die manuelle Arbeit von Millionen Geisterarbeiter:innen kaum funktionieren. Diese Menschen bereiten Daten für die Nutzung in KI-Modellen auf, trainieren mit ihrem Feedback Algorithmen oder säubern Soziale Medien von gewalttätigen Inhalten.
Zwischen 154 und 435 Millionen Menschen sind nach Schätzungen der Weltbank hinter den Kulissen der digitalen Welt tätig, überwiegend in Ländern wie Indien, Kenia oder auf den Philippinen. In der Regel sind diese Menschen bei Outsourcing-Firmen unter schlechten Bedingungen beschäftigt – schlecht bezahlt und alleingelassen mit den psychologischen Folgen ihrer Tätigkeit. Während europäische Nutzer:innen von sicheren Anwendungen profitieren, verdienen auch europäische Outsourcing-Unternehmen mit der Ausbeutung gutes Geld.
Gleichzeitig verkaufen europäische Hersteller von Überwachungsprodukten ihre Repressionswerkzeuge in Krisengebiete und helfen Diktatoren weltweit dabei, ihre Bevölkerung zu unterdrücken. Zuletzt sorgte ein Staatstrojaner namens Predator für Aufsehen, der von der israelisch-europäischen Intellexa Alliance vertrieben wird und unter anderem zur Überwachung von Oppositionellen in Madagaskar und Vietnam genutzt wurde. Bereits seit den 2000er-Jahren exportieren auch deutsche Firmen digitale Abhörtechnik, Spyware und Videoüberwachung in Länder wie Ägypten, Syrien, Bahrain und den Iran.
Wer von Europa nur als Opfer des digitalen Kolonialismus spricht, blendet unsere Verflechtung in eine immer noch kolonial geprägte globale Macht- und Wirtschaftsordnung aus und relativiert zugleich das historische Unrecht, das in den vergangenen sechshundert Jahren von Europa ausgegangen ist.
Europa kann mehr, als wir denkenZweitens verstellt die Rede von Europa als digitale Kolonie den Blick auf die enormen Möglichkeiten, die wir haben, um die Digitalisierung nach unseren Werten zu gestalten. Das gilt zunächst einmal vor allem für den rechtlichen Rahmen, dessen Wirkung man nicht unterschätzen sollte. Es kommt nicht von ungefähr, dass das Silicon Valley in einer Allianz mit dem Weißen Haus Regelwerke wie den Digital Services Act unter Beschuss nimmt: In Sachen Digitalregulierung ist die EU heute schon eine Großmacht. Weil sie damit nicht nur ideelles Vorbild ist, sondern weltweit Standards setzt, ist der sogenannte „Brüssel-Effekt“ zum geflügelten Wort geworden.
Doch auch jenseits der Regulierung hat Europa alles, was es braucht, um digital unabhängig zu werden – von Spitzenforschung über Wagnis-Kapital bis zu Pionier:innen und wettbewerbsfähigen Unternehmen im Bereich Open-Source-Technologien. Die EU-Kommission zählt in diesem Bereich europaweit mehr als drei Millionen Mitwirkende und 500 gewinnorientierte Unternehmen. Nicht nur der internationale Strafgerichtshof hat kürzlich von Microsoft auf eine offene Lösung aus Deutschland umgestellt.
Statt uns als Opfer des digitalen Kolonialismus zu verstehen, sollten wir deshalb lieber gemeinsam mit Ländern des Globalen Südens an technologischer Unabhängigkeit arbeiten. Die Forderung nach „digitaler Souveränität“ ist schließlich von europäischen Ländern genauso zu hören wie von Staaten in Afrika, Asien und Lateinamerika. Angesichts ähnlicher konzeptioneller Vorstellungen und Visionen sollten Bundesregierung und EU-Kommission daher Partnerschaften in den Digital- und Wirtschaftsbeziehungen zwischen Europa und demokratischen Ländern des Globalen Südens anstreben.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Neue BündnisseWenn wir unsere Souveränität nicht auf dem Rücken des Globalen Südens errichten wollen, kommen wir aber an einer grundsätzlichen Neuausrichtung der europäischen Rohstoffpolitik nicht vorbei. Mit dem kolonialen Modell des Extraktivismus muss endgültig Schluss sein: Länder, in denen Rohstoffe abgebaut werden, müssen davon auch profitieren. Der Aufbau von Raffinerien zur Weiterverarbeitung von Kobalt und Lithium oder von Batteriefabriken könnte ein gemeinsames Projekt von europäischer und lokaler Industrie sein, von dem alle Beteiligten profitieren.
Nachdem die EU ihr Lieferkettengesetz bis zur Unkenntlichkeit ausgehöhlt hat, braucht es zudem einen neuen Ansatz, um Konzerne für Umweltschäden und Menschenrechtsverletzungen wirksam zur Verantwortung zu ziehen.
Auch bei Infrastruktur-Projekten wie der EU-Initiative Global Gateway muss Europa umdenken: Anstatt afrikanische Länder beim Bau von Eisenbahnstrecken und Unterseekabeln vor vollendete Tatsachen zu stellen, sollte die EU gemeinsam mit ihnen überlegen, was den Interessen aller Beteiligten dient. Zudem könnte der Aufbau einer gemeinsamen Open-Source-Industrie mit offenen digitalen Ökosystemen als Alternative zu den dominierenden Diensten der digitalen Supermächte Eckpfeiler einer partnerschaftlichen Souveränität werden.
Wer für das wirtschaftsethische Argument nicht empfänglich ist, lässt sich vielleicht vom geostrategischen überzeugen. Die internationale Ordnung ändert sich rasant: US-Präsident Trump wendet sich zunehmend von der EU ab, steht der Union teilweise sogar feindlich gegenüber. Während alte Gewissheiten und Partnerschaften wegbrechen, eröffnet der vorgeschlagene Weg Perspektiven auf neue Bündnisse. In der multipolaren Welt braucht Europa neue Partner mehr denn je.
Voraussetzung dafür wäre, dass wir konsequent das historische Unrecht des europäischen Imperialismus aufarbeiten. Außerdem sollten wir anerkennen, wie sehr sein Vermächtnis globale Machtverhältnisse bis heute prägt. Ein erster Schritt bestünde darin, nicht mehr mit schiefen historischen Vergleichen zu arbeiten.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Digitale Brieftasche d-you: Fachleute warnen vor Sicherheitsrisiken und Vertrauensverlust
Wenige Monate vor ihrem Start fehlten der digitalen Brieftasche entscheidende Funktionen, kritisierten Fachleute bei einer Anhörung im Bundestag. Verbesserte Sicherheit sei nötig, um Vertrauen für d‑you zu schaffen.
Wenige Wochen vor dem Start der digitalen Brieftasche zeigen sich aus Sicht von Fachleuten mehr und mehr Risse. – Alle Rechte vorbehalten: IMAGO / Herrmann Agenturfotografie, Bearbeitung: netzpolitik.orgVertrauen ist entscheidend für den Erfolg der digitalen Brieftasche. Das machten 14 Sachverständige in einer Anhörung im Bundestag am Dienstag deutlich. Und viele von ihnen bezweifeln, dass die staatliche Wallet „d‑you“ dafür die Voraussetzungen mitbringt.
In der Anhörung ging es um das Digitale Identitätengesetz, über das der Bundestag derzeit verhandelt. Es soll die rechtliche Grundlage für die staatliche Wallet liefern. Die digitale Brieftasche soll am 2. Januar 2027 starten – und damit in weniger als drei Monaten. In der Smartphone-App sollen Bürger:innen künftig digitale Ausweisdokumente, Zeugnisse und Hotelreservierungen ablegen können.
Zu Beginn soll allerdings nur die Ausweisfunktion verfügbar sein, später folgen Führerschein und ein Lichtbildnachweis. Erst danach sollen schrittweise weitere Funktionen hinzukommen, die auch für mehr Sicherheit sowie Verbraucher- und Datenschutz sorgen sollen.
Fachleute warnen vor „Cookie-Banner 2.0“So fehlen zum Start essenzielle Schutzfunktionen wie pseudonyme Logins, Zero-Knowledge-Proofs und die selektive Datenfreigabe. Was etwas sperrig klingt, hat handfeste Folgen im digitalen Alltag: Sie ermöglichen es Nutzer:innen, ihre Identität zu schützen oder nur das Allernotwendigste an Informationen preiszugeben. Ohne diese Funktionen bietet die Wallet ausschließlich eine Klarnamen-Identifizierung, wie etwa der Vertreter des Bundesbeauftragten für den Datenschutz und die Informationsfreiheit (BfDI), Andreas Hartl, betonte.
Anders als in anderen EU-Staaten gebe es in Deutschland „keinerlei Prüfung, ob es verhältnismäßig ist, welche Daten abgefragt werden“, sagte Thomas Lohninger von der österreichischen Bürgerrechtsorganisation epicenter.works. Er befürchtet in seiner Stellungnahme, dass Unternehmen gleich zu Beginn übermäßig viele Daten aus der Wallet abfragen. Damit schaffe die Bundesregierung zugleich einen De-facto-Standard, der alles andere als datenschutzfreundlich ist, heißt es in der Stellungnahme von Bianca Kastl vom Innovationsverbund Öffentliche Gesundheit (InÖG).
Lina Ehrig vom Verbraucherzentrale Bundesverband (vzbv) kritisierte, dass die Verantwortung für den Datenschutz auf die Nutzer:innen abgewälzt werde. Wie bei den Cookie-Bannern könnten sie davon überfordert sein, die richtigen Daten freizugeben, so Ehrig.
„Signierte Daten verfolgen Menschen ein Leben lang“Eine übermäßige Datenweitergabe wiege umso schwerer, weil die Daten kryptografisch signiert werden, mahnten mehrere Fachleute. Diese verifizierten Daten tragen damit so etwas wie ein staatliches Echtheitssiegel, das sie auch überaus wertvoll für Datenhandel und Identitätsdiebstahl macht, warnte Bianca Kastl.
Besonders kritisch werteten die Fachleute die Entscheidung der Bundesregierung, das biometrische Lichtbild verpflichtend in die Wallet aufzunehmen, das damit ebenfalls signiert werde. „Signierte Daten verfolgen Menschen ein Leben lang“, sagte Thomas Lohninger.
Auch die Entscheidung, ein Cloud-basiertes Hardware-Sicherheitsmodul als Sicherheitsanker zu verwenden, sieht Kastl kritisch. Dieser Ansatz schaffe einen zentralen „Single Point of Failure“, der „das Schadensausmaß bei Datenabflüssen massiv“ erhöhe und dem Prinzip Security by Design widerspreche.
Thorsten Lodderstedt von der Common Codes GmbH, die für das Digitalministerium die staatliche Wallet entwickelt, verteidigte die Architekturentscheidung. Sie böte „die beste Balance aus Sicherheit, Datenschutz und Nutzerfreundlichkeit“. Auch Frankreich habe diesen Weg aus diesen Gründen eingeschlagen.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Mehr Kontrolle bei „vertrauenden Beteiligten“Statt die Verantwortung für den Datenschutz auf die einzelnen Nutzer:innen abzuwälzen, schlugen die Fachleute gleich mehrere Alternativen vor.
Jiska Classen von der Universität Potsdam forderte, dass nur Smartphones mit einem sogenannten Sicherheitselement die Wallet verwenden sollten, also mit einer zertifizierten, separaten Hardwarekomponente. Zudem brauche es eine bessere Haftungsregelung für den Fall einer missbräuchlichen Nutzung bei einem gehackten Gerät.
Außerdem forderten gleich mehrere Fachleute, im Digitale Identitätengesetz ein risikobasiertes Registrier- und Prüfverfahren für Diensteanbieter vorzusehen. Wenn sich Banken, Online-Shops oder Behörden registrieren, sollte die Aufsichtsbehörde vorab prüfen, ob die sogenannten „vertrauenden Beteiligten“ ausschließlich das zwingend erforderliche Minimum an Daten anfordern. Sensible Daten sollten sie zudem nur dann erhalten, wenn dafür eine explizite gesetzliche Verpflichtung besteht. Das kann etwa bei einer Kontoeröffnung der Fall sein. Soziale Plattformen benötigen hingegen keine Adressdaten.
Ein öffentlich zugängliches Verzeichnis sollte dann transparent aufzeigen, welche Daten etwa Unternehmen zu welchem Zweck und auf welcher Rechtsgrundlage abfragen dürfen. „Die eIDAS-Verordnung sollte eine Alternative zu Google und Co. schaffen“, erinnerte Lohninger in der Anhörung an die Ursprünge der Wallet. „Ich habe aber große Sorge, dass die Konzerne von der Wallet profitieren könnten.“ Nur mit strikten Regeln und größtmöglicher Transparenz ließe sich deren Datenhunger einhegen.
Das Recht aufs PseudonymBenötigt ein Wallet-Angebot nicht zwingend einen Ausweis, sollte die Nutzung von Pseudonymen der Standard sein, so eine weitere Forderung. Nutzer:innen können dann selbstgewählte Namen wie „brieftaube123“ verwenden, die keine Rückschlüsse auf ihre wahre Identität zulassen. Dass es diese Möglichkeit zum Start der Wallet nicht gebe, wertet der Bundesdatenschutzbeauftragte gestern als „misslich“.
Ein Pseudonym verhindere „Über-Identifizierung“, Tracking und kommerzielle Profilbildung, sagte auch Bianca Kastl. Sie verweist in ihrer Stellungnahme auf die Recherchen zu den Databroker Files von netzpolitik.org. Diese hätten gezeigt, „wie allein durch Metadaten umfassende, standortgenau aufgelöste Profile von Personen geschaffen werden können“. Die Wallet drohe dieses Problem noch zu verschärfen.
Lina Ehrig vom vzbv warnt zudem davor, dass Anbieter digitaler Brieftaschen Rabatte und Zusatzfunktionen anbieten könnten, wenn Nutzer:innen im Gegenzug zustimmen, dass Nachweise aus der digitalen Brieftasche über verschiedene Dienste hinweg verknüpft werden dürfen. Der Verband fordert ein klares Verbot solcher Koppelungsgeschäfte. „Nur so kann verhindert werden, dass die digitale Brieftasche zu einem Instrument der bereichsübergreifenden Profilbildung wird“, schreibt der Verband in seiner Stellungnahme.
Gegen den schleichenden ZwangDarüber hinaus sollte es den Nutzer:innen überlassen bleiben, das Lichtbild in ihre Wallet hochzuladen. Dadurch sollten ihnen keine Nachteile entstehen, wie es auch die technischen Vorgaben der EU-Kommission vorsehen.
„Es braucht daher dringend wenigstens eine Opt-Out Option, mit der sich Nutzer:innen gegen eine Speicherung ihres biometrischen Lichtbilds in der digitalen Brieftasche entscheiden können“, schreibt der vzbv. Und Thomas Lohninger ergänzte: „Vertrauen wird mühsam verdient, der schnellste Weg, es zu verlieren, ist Menschen zu etwas zu zwingen.“
Die Fachleute warnten auch davor, dass die Wallet selbst nach und nach faktisch verpflichtend werden könnte. Digitale Identitätssysteme in anderen Ländern wie etwa Indien seien im Laufe der Zeit zur Voraussetzung geworden, um etwa Verwaltungsdienste nutzen zu können, wie Lohninger ausführte.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
So könnten beispielsweise immer mehr staatliche Stellen auf die Wallet als Standardvoraussetzung für ihre Dienstleistungen setzen. Lehrer:innen könnten etwa von ihren Schulen dazu gezwungen werden, die Wallet bei internen IT-Systemen zu verwenden, sagte Lohninger.
„Vergessen Sie nicht die Müllabfuhr“Verstoßen Unternehmen gegen Auflagen, sollten Nutzer:innen das anonym an eine unabhängige Anlaufstelle melden können. Diese Meldung sollte bestenfalls direkt und „medienbruchfrei“ aus dem geplanten Datenschutz-Dashboard der App erfolgen, fordert Kastl.
Das Dashboard soll Nutzer:innen in der Wallet eine Übersicht etwa über die angeforderten, geteilten und gelöschten Daten bieten. Bisher fehlt dieses Kontrollwerkzeug in „d‑you“, weil die EU-Kommission die Protokolle für Löschanfragen und Beschwerden noch nicht umgesetzt habe.
Bei Verstößen sollten die relying parties auch sanktioniert werden. Die Strafe solle so weit gehen, dass etwa Unternehmen die Registrierung entzogen wird und sie aus dem Wallet-Ökosystem ausgeschlossen werden. „Sie bauen hier ein Ökosystem, vergessen Sie nicht die Müllabfuhr“, sagte Thomas Lohninger in Richtung der Bundestagsabgeordneten.
Vertrauen muss man sich verdienenAngesichts der Fülle an Defiziten bei Datenschutz und Sicherheit forderten der Bundesdatenschutzbeauftragte und Thomas Lohninger mindestens eine Übergangslösung zum Start der Wallet: Zu Beginn sollte sie demnach nur dort zum Einsatz kommen, wo eine gesetzliche Ausweispflicht besteht. Erst wenn die Nutzer:innen etwa Pseudonyme nutzen könnten, sollte der Einsatzkreis erweitert werden.
Ähnlich sieht das Bianca Kastl: „Ein Start mit einer nicht datensparsam nutzbaren Wallet stellt einen erheblichen Mangel dar“. Sie fordert ebenso wie der vzbv, dass die Wallet erst dann „im Verbraucherkontext“ eingesetzt wird, wenn sie datensparsame Kernfunktionen bietet.
Darüber hinaus fordern die Fachleute, dass vor dem Start der Wallet eine umfassende Datenschutz-Folgenabschätzung erstellt wird. Bis dato liege weder eine solche Folgenabschätzung vor, noch gebe es ein verbindliches Bekenntnis zu einer unabhängigen Datenschutz-Zertifizierung. „Die Veröffentlichung einer solchen Betrachtung“, schreibt der BfDI, „würde Transparenz und eine Vertrauensgrundlage schaffen.“
Offenlegung: Bianca Kastl schreibt eine monatliche Kolumne auf netzpolitik.org.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Verwaltungsdigitalisierung: Vieles unklar bei der Deutschland-App
Mit der KI-basierten Deutschland-App will Digitalminister Karsten Wildberger die öffentliche Verwaltung schnell digitaler machen. Das Projekt umsetzen soll die Telekom. Indes hat die Bundesregierung keinen Überblick darüber, was die Telekom genau macht, das zeigt die Antwort der Bundesregierung auf eine Kleine Anfrage.
Karsten Wildberger sprach im Bundestag Anfang September über das Digitalbudget. – Alle Rechte vorbehalten: IMAGO / dts NachrichtenagenturDie öffentliche Verwaltung zu digitalisieren und den Staat zu modernisieren, hat sich Digitalminister Karsten Wildberger (CDU) von Anfang an auf die Fahnen geschrieben. Sein Ziel sei ein Staat, „der mehr kann“, so der Minister in seiner Rede zur Haushaltsdebatte. Dabei inszeniert er sich als Anpacker, der tiefsitzende Probleme der Digitalisierung überwindet, etwa fehlende IT-Standards oder föderale Hürden.
Wildbergers Mittel der Wahl ist generative KI: Sie bildet auch die Basis seiner Verwaltungsplattform und der damit verbundenen Deutschland-App. Die Vision: Bürger*innen nutzen die App, können darüber Anträge stellen oder Termine beim Amt buchen. Die KI soll Verwaltungsleistungen sowie ‑informationen für Bürger*innen hier zentral zugänglich machen und zwar über Ländergrenzen hinweg. Ein solcher Zugang scheitert bislang daran, dass die Systeme der verschiedenen föderalen Ebenen häufig nicht miteinander kompatibel sind.
So überzeugt sich Wildberger bei der Haushaltsdebatte auch gibt, zum Projekt kann er bislang wenig Konkretes sagen. Das zeigt die noch unveröffentlichte Antwort der Bundesregierung auf eine Kleine Anfrage der Linken zum „Entwicklungsstand der Deutschland-App“.
Unklarheit über beteiligte FirmenWelche Firmen sind an der Umsetzung beteiligt? Wie viel kostet das Projekt und mit welchen Kosten ist noch zu rechnen? Welche Funktionalitäten soll die Deutschland-App umfassen? Wie läuft die Abstimmung mit den Pilotkommunen? Diese Fragen kann die Bundesregierung nicht oder nur vage beantworten.
In großen Teilen zieht sie sich auf die Position zurück, dass die Generalunternehmerin des Projekts die Details verantwortet. Generalunternehmerin ist die Deutsche Telekom, genauer die T‑Systems International GmbH. Sie soll einen „Prototyp der KI-basierten Verwaltungsplattform und der App entwickeln“.
Im Mai wurde bekannt, dass die Telekom mit dem Software-Hersteller SAP zusammenarbeiten will. Auch Schwarz Digits wurde als Auftragnehmer bekannt. In ihrer Antwort jedoch weiß die Bundesregierung nichts zu SAP und Schwarz Digits und ihrer Beteiligung am Projekt und ihren Aufgabenbereichen zu sagen.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Die „Nachunternehmer und Lieferanten“ wähle die Telekom aus, schreibt die Bundesregierung. Die übernehme auch die Steuerung des Projekts und entscheide selbstständig, welche Entwicklungsaufgaben sie an wen vergibt.
Unklarheit über KostenDen Auftrag für das Projekt habe die Telekom nicht über eine Ausschreibung bekommen. Stattdessen habe der Bund „bestehende Rahmenverträge“ genutzt; diesen sei „jeweils ein wettbewerbliches Vergabeverfahren vorausgegangen; eine erneute Ausschreibung war für den Abruf nicht erforderlich“. Gerüchte darüber, die Vergabe sei über GovTech Deutschland erfolgt, räumt die Bundesregierung mit einem klaren „Nein“ aus.
Produktmanagement, Testing und Produktsteuerung sollen ITZBund, die Wirtschaftsprüfungsgesellschaft KPMG AG und die Beratungsfirma Capgemini Deutschland GmbH übernehmen – in der ersten Phase des Projekts. Mit diesen drei Unternehmen hat die Bundesregierung bereits Rahmenverträge. Das maximale Volumen für alle liegt bei 1,2 Millionen Euro. Ob die voll ausgeschöpft werden, hänge davon ab, „ob und in welchem Umfang im Projektverlauf des Piloten verschiedene Bausteine, optionale Leistungen oder Unterstützungsbedarfe beauftragt werden“, so die Bundesregierung.
Welche Kosten des Projekts bislang entstanden sind, scheint die Bundesregierung hingegen nicht auf dem Schirm zu haben, auch nicht, mit welchen Kosten sie noch rechnet.
Zeitrahmen und Funktionalitäten unklarÜber den zeitlichen Rahmen des Projekts kann die Bundesregierung ebenfalls keine Angaben machen. Auch darüber entscheide die Telekom als Generalunternehmerin. Mit ihr sei lediglich vereinbart, das Projekt in zwei Stufen umzusetzen: in „einem Proof of Concept und einem darauf aufbauenden Minimum Viable Product mit anschließendem Friendly User Test“.
Zur Frage danach, welche Funktionalitäten für die Deutschland-App Telekom und Co. entwickeln sollen, gibt die Bundesregierung keine Antwort. Sie gibt lediglich an: Die Telekom solle den Prototyp für Plattform und App konzipieren und einführen, mit ausgewählten „Verwaltungsleistungen aus den Bereichen Familie, Wohnen, Soziales und Unternehmensgründung“. Weitere Einzelheiten könne man nicht preisgeben, „da Betriebs- und Geschäftsgeheimnisse Dritter sowie sicherheitsrelevante Belange betroffen“ seien.
Die Pilotkommunen Dortmund, Dresden, Erfurt, Hamburg, Nürnberg und Wiesbaden sollen den Prototyp testen. Wie die Bundesregierung bestätigt, finden während der Pilotphase mehrere Treffen der Kommunen, des BMDS und T‑Systems statt. Dokumentiert werden die jedoch nicht, zumindest kann die Bundesregierung keine „vollständige Aufstellung sämtlicher Treffen einschließlich Datum, Thema und Teilnehmenden“ liefern, obwohl doch mindestens „die Stunden der Unternehmensvertreter*innen über ihren Stundensatz für diese Treffen auch bezahlt werden“, gibt Sonja Lemke (Die Linke) gegenüber netzpolitik.org zu bedenken. Sie ist Sprecherin für Digitale Verwaltung und Open Government für die Linksfraktion im Bundestag.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Zweifelhaft sei auch, wie gut die Beteiligten aus Wirtschaft und Bundespolitik das Projekt umsetzen könnten, immerhin sei nicht klar, ob sie „Kompetenzen im Bereich kommunaler Verfahren“ haben, erklärt Lemke. Zu befürchten sei, dass dieser „entwickelte Prototyp nicht auf andere Kommunen oder Verfahren übertragbar sein“ wird.
Neue AbhängigkeitenAuf der anderen Seite bestehe hier die Gefahr, sich von großen Firmen abhängig zu machen, mahnt Lemke. Die würden sich auf „die kommunalen Verfahren und Besonderheiten“ spezialisieren, um Kommunen als Kundinnen zu binden. Über den Lock-in-Effekt könnten Telekom und SAP Kommunen langfristig Konditionen und „Preise diktieren“.
Kritik an der Deutschland-App kommt indes auch vom eigenen Koalitionspartner. Im August monierte die SPD in einem internen Papier unter anderem, dass die Deutschland-App einen Chatbot vorschalte und „nicht am Alltag der Menschen“ orientiert sei. Auch Lemke kritisiert, was bisher bei der Verwaltungsdigitalisierung versäumt wurde, könnten KI-Systeme nicht lösen. Sie würden „oberflächlich Ordnung schaffen und mit hübschem Interface Bürger*innen vorgaukeln, die Verwaltung sei jetzt durch und durch digitalisiert“, so Lemke.
Die Software für die Deutschland-App soll in einer „KI-Cloud“ laufen. Sie ist Teil des Großprojekts IT-Infrastruktur für die öffentliche Verwaltung. Für deren Umsetzung hat das BMDS gut 250 Millionen Euro veranschlagt.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Frankreich: Massive Kritik an Polizeigewalt gegen Schüler-Proteste
Die französische Regierung bekämpft die landesweiten Schülerproteste mit Repression und Polizeigewalt. Polizeiexperten und Menschenrechtsorganisationen kritisieren Massenverhaftungen und Übergriffe. Hunderttausende schreckt die Gewalt nicht ab, sie demonstrieren im ganzen Land weiter.
Großdemonstration in Paris am 6. Oktober. – Alle Rechte vorbehalten: IMAGO / Le PictoriumDie Schülerproteste in Frankreich haben am 6. Oktober einen neuen Höhepunkt erreicht. 1.800 Schulen sind mittlerweile in ganz Frankreich geschlossen, berichtet die Zeitung Libération. Dem Protest haben sich nun auch Gewerkschaften und Eltern angeschlossen – aus Solidarität, aber auch zum Schutz vor Gewalt, wie Marc Berthold, Frankreich-Direktor der Böll-Stiftung, schreibt und von der Straße berichtet. Das traditionell tiefstapelnde Innenministerium sprach von 250.000 Teilnehmenden landesweit, der französische Gewerkschaftsbund von 450.000 – alleine in Paris sind am Dienstagnachmittag Zehntausende auf der Straße.
Seit Ende September gibt es in Frankreich landesweit Proteste gegen schlechte Bedingungen an den weiterführenden Schulen. Die Schüler:innen fordern unter anderem mehr Lehrkräfte, kleinere Klassen, eine Sanierung von Schulgebäuden sowie eine bessere finanzielle Ausstattung der Schulen des Landes und mehr Chancengleichheit.
Bei den Protesten der vergangenen Wochen hatte es immer wieder Ausschreitungen gegeben. Die Polizei reagierte auf diese mit großer Härte: Sie setzte Knüppel, Gummigeschosse, Tränengas und sogar Blendgranaten gegen die Demonstrierenden ein. Beim Einsatz dieser Waffen verlor ein 15-Jähriger seine Hand und ein 16-Jähriger sein Augenlicht. Mehr als 190 Schüler:innen wurden bislang verletzt, berichtet der Spiegel. Tendenz steigend.
Inzwischen hat die Polizei mehr als 5.000 Protestierende vorübergehend festgenommen, davon fast 90 Prozent Minderjährige. Es brodelt im Land und die repressive Strategie der Regierung scheint nicht aufzugehen, sondern immer mehr Menschen auf die Straße zu treiben.
„Keine andere Polizei in der EU, die ähnlich brutal vorgeht.“Das bisherige Vorgehen der Polizei steht massiv in der Kritik. Amnesty International forderte am Montag die Behörden auf, den Demonstrierenden „die Ausübung ihres Rechts auf friedliche Demonstration zu schützen und zu ermöglichen.“ Jede polizeiliche Reaktion müsse rechtmäßig, notwendig und verhältnismäßig sein, und die Behörden müssten unnötigen und übermäßigen Einsatz von Gewalt vermeiden“, sagte Anne Savinel-Barras, Präsidentin von Amnesty International Frankreich. Die Menschenrechtsorganisation kritisierte den Einsatz von Tränengas, Gummigeschossen, Knüppeln und willkürliche Festnahmen.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Der französische Polizeiexperte und Professor für Politikwissenschaft an der Universität Grenoble, Sebastian Roché, spricht angesichts der Zahl der Schüler, die irreversible Verletzungen erlitten haben, im Vergleich zu früheren Protesten von einer „Eskalation der polizeilichen Gewalt“. Die Methoden selbst seien nicht neu und entsprächen einem Wandel in der Vorgehensweise der Ordnungskräfte, der in Frankreich seit 2016 zu beobachten sei, so Roché gegenüber netzpolitik.org.
Eine solche Häufung schwerwiegender Vorfälle innerhalb von zehn Tagen im Zusammenhang mit einer Schülerbewegung sei allerdings ein Novum. „Die Zahl der Festnahmen ist beispiellos. Sie ist höher als während der landesweiten Unruhen von 2023, obwohl es sich hier lediglich um Blockaden von Schulen handelt, nicht um Plünderungen oder Angriffe auf Polizeistationen“, so Roché. Für ihn ist klar: „Ich kenne keine andere Polizei in der EU, die ähnlich brutal vorgeht.“
Polizisten gehen mit Tränengas und Knüppeln gegen einen Protest in Straßburg am 6. Oktober vor. – Alle Rechte vorbehalten: IMAGO / Anadolu Agency Menschenrechtsliga: „Kriegswaffen gegen Minderjährige“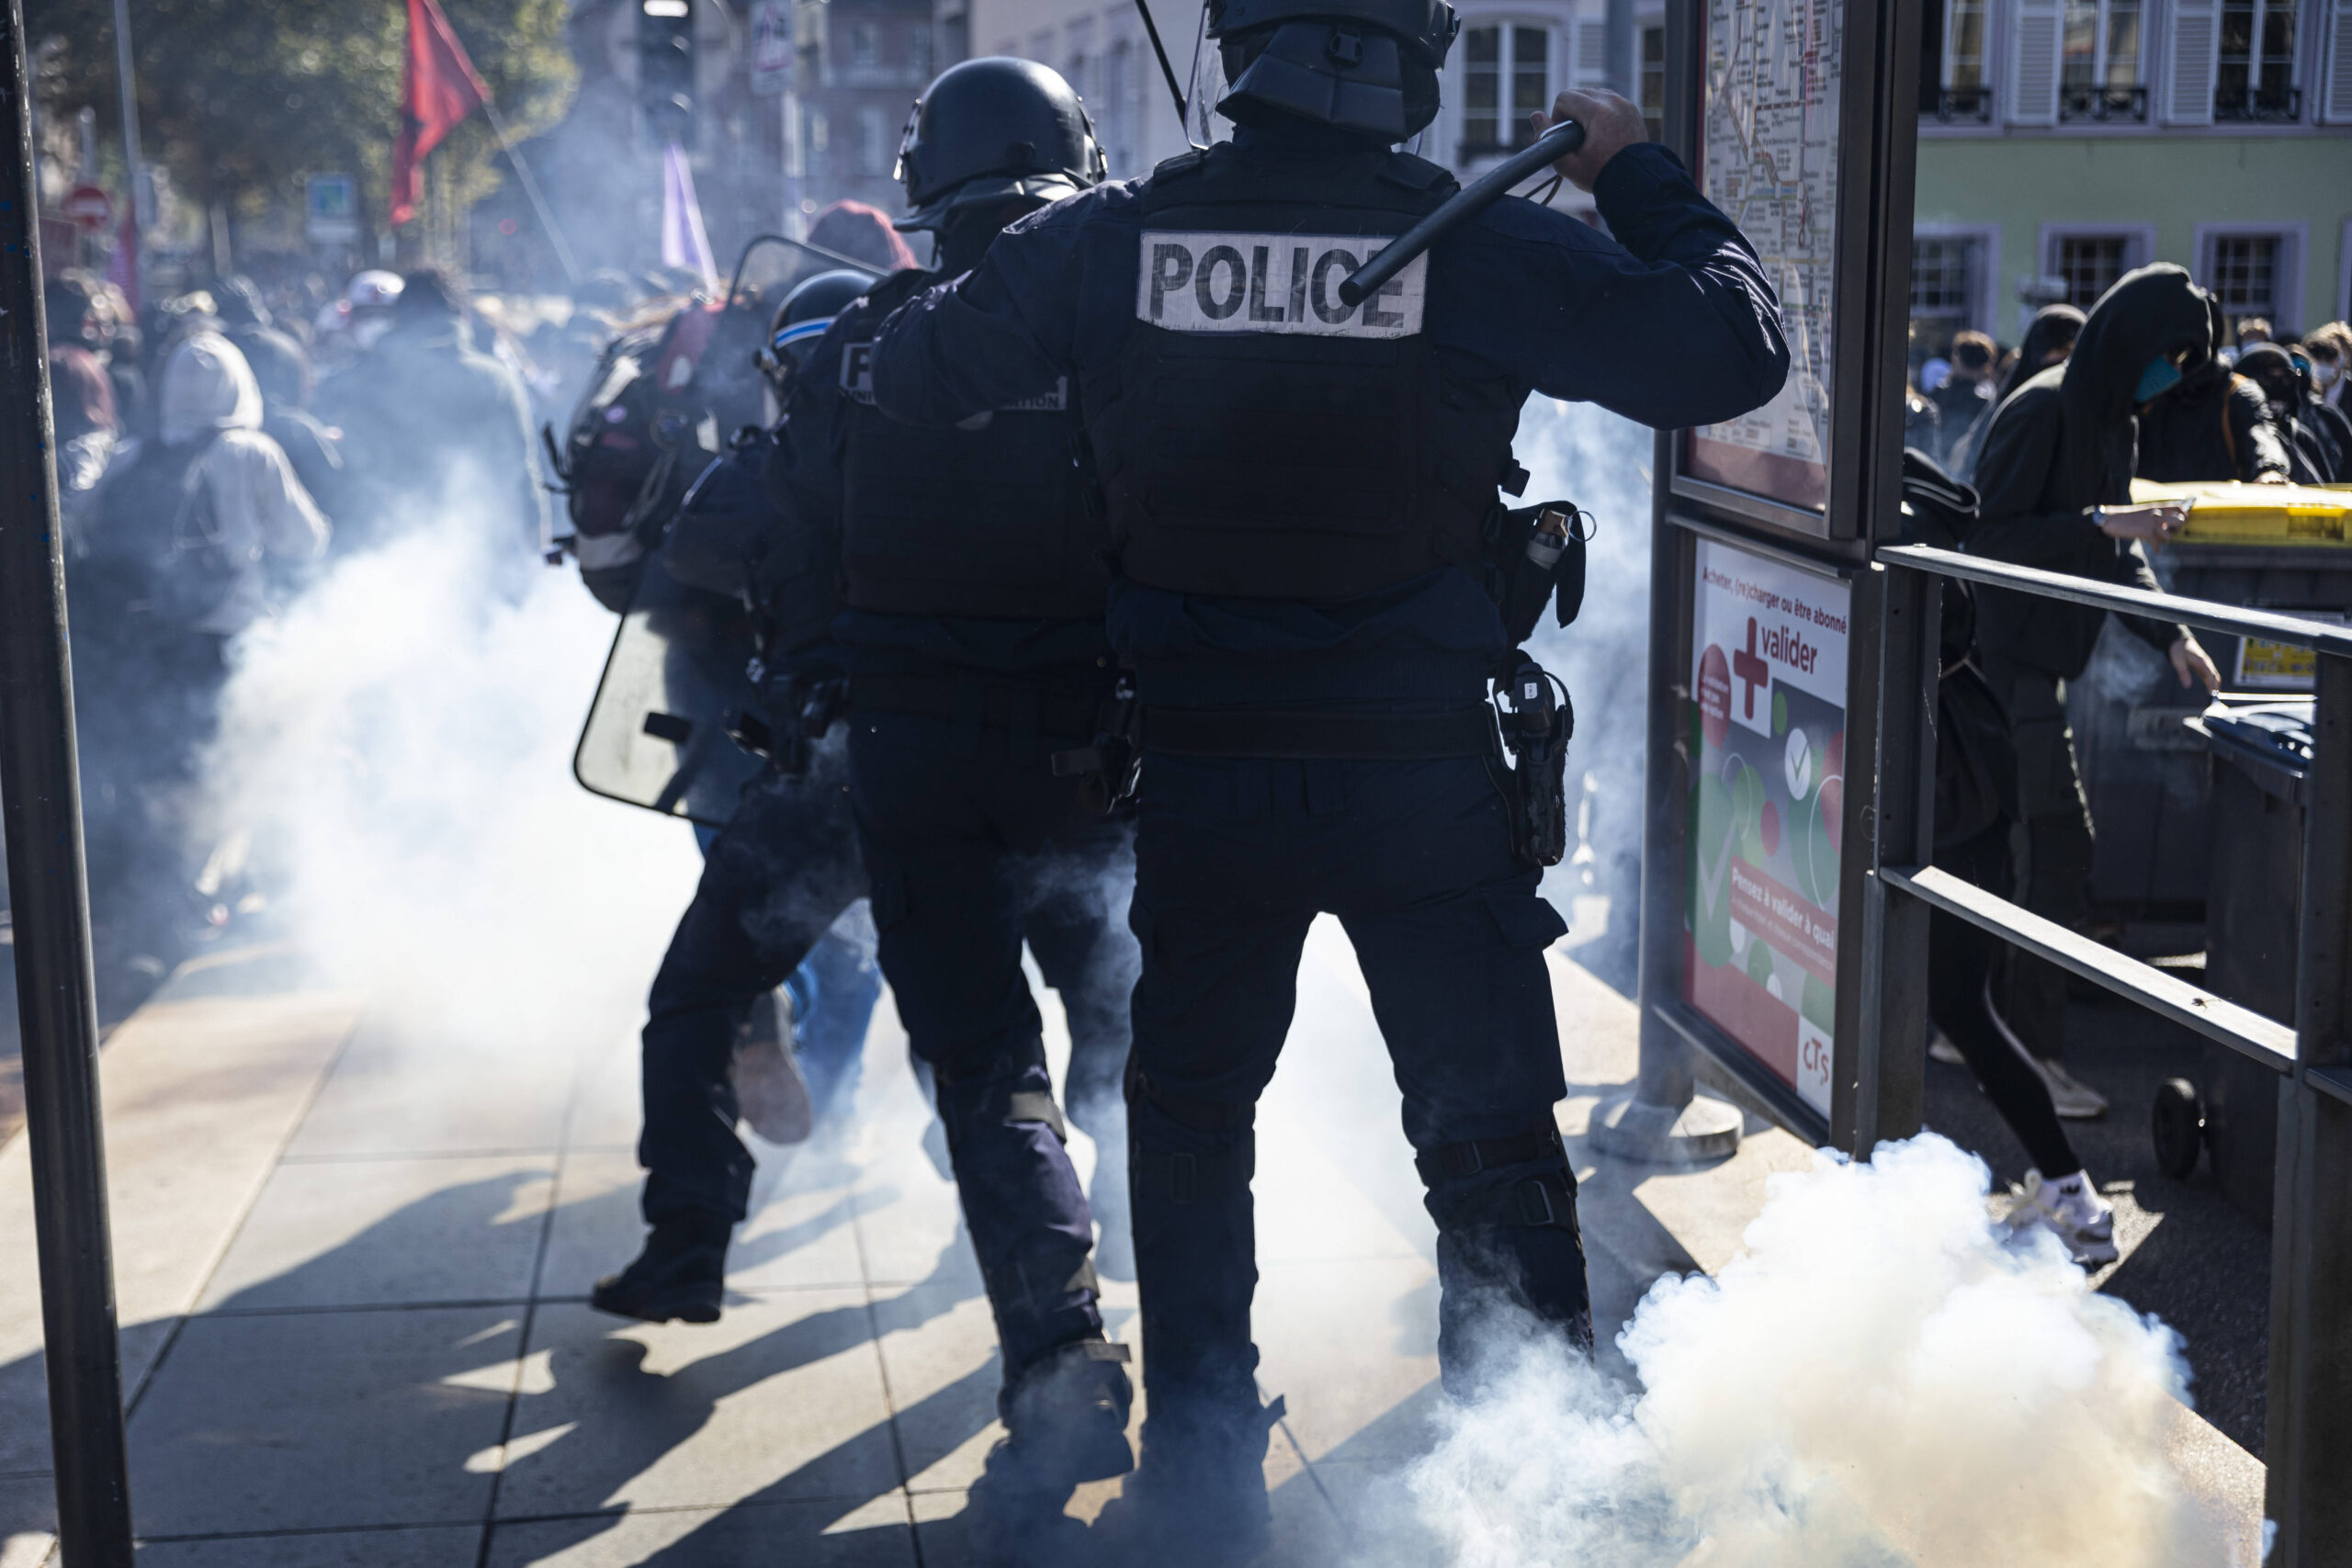
Gemeinsam mit einer Reihe weiterer NGOs veröffentlichte die französische Menschenrechtsliga (LDH) am Montag eine Stellungnahme, die „Szenen unerhörter Gewalt“ und „Verhaftungen in einem noch nie dagewesenen Ausmaß“ sowie den Einsatz von „Kriegswaffen gegen Minderjährige“ kritisiert. Die Repression sei eine Missachtung des Grundrechts der Jugend auf freie Meinungsäußerung und ihrer Versammlungsfreiheit.
Die Unterzeichnenden fordern von der Regierung die Aufnahme eines Dialogs mit den Protestierenden, die Behandlung von Kindern als Schutzbedürftige, das Verbot von Kriegswaffen auf Demonstrationen sowie eine andere Polizeistrategie.
Die Stellungnahme, die unter anderem vom französischen Gewerkschaftsbund CGT, dem Verband der Elternbeiräte, Lehrergewerkschaften, sowie Studierenden- und Schülerverbänden unterzeichnet wurde, forderte zudem zur Teilnahme an den heutigen Demonstrationen auf. Die Idee dahinter: Die Schüler:innen durch die Teilnahme vor weiterer Gewalt zu schützen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Dies geschah beipielsweise in Bordeaux, wo sich laut einem Bericht von Libération Erwachsene mit einer Menschenkette schützend um die Schüler:innen stellten. Überall aus dem Land sind Bilder zu sehen, bei denen sich Erwachsene nun den Protesten der Jugendlichen anschließen.
Französische Regierung hält Polizeieinsätze für „verhältnismäßig“Am Nachmittag hat die französische Regierung die Aussetzung des Schulunterrichts von Mittwoch bis zum Wochenende angekündigt. Der französische Innenminister Laurent Nuñez rechtfertigte die Polizeieinsätze gegenüber France Inter als „verhältnismäßig“. Premierminister Sébastien Lecornu widersprach den Vorwürfen von Polizeigewalt und sagte, es handle sich um „Unfälle“. Polizeigewalt würde laut Lecornu suggerieren, dass es politische Anweisungen zur polizeilichen Repression gäbe. Das sei eine Lüge.
In Livestreams von den Protesten ist derzeit zu sehen, wie die Polizei in Paris mit Tränengas gegen die Demonstrierenden vorgeht. Medien berichten, dass wieder Blendgranaten eingesetzt werden.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Einigung absehbar: EU-Staaten entscheiden über Cookie-Banner, KI-Training und Co.
Die Verhandlungen rund um den Daten-Omnibus im Rat sind in einer heißen Phase. Derzeit sieht es so aus, als würde die von NGOs kritisierte „Pauschalerlaubnis“ für KI-Training beschlossen. Während die Mitgliedstaaten kurz vor einer Einigung stehen, liegen die Lager im Europäischen Parlament noch weit auseinander.
Die EU will Unternehmen das Training von KI mit unseren Daten erleichtern. – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Huzeyfe TuranFür die Datenschutz-Grundverordnung (DSGVO) könnte der morgige Mittwoch ein wichtiger Tag werden. Dann besprechen die Botschafter:innen der 27 EU-Mitgliedstaaten den Daten-Omnibus, das Gesetz, mit welchem unter anderen die DSGVO und ePrivacy-Verordnung geändert werden sollen. Ziel ist es, morgen eine Einigung zu finden, um in die nächste Phase übergehen zu können, den Trilog mit dem Parlament. Das geht unter anderem aus der Tagesordnung des Treffens hervor.
Seitdem der Daten-Omnibus im November letzten Jahres vorgestellt wurde, sind die Vorschläge der EU-Kommission stark debattiert worden. Die heftig kritisierte Änderung der Definition personenbezogener Daten ist im Rat vom Tisch. Sie hätte dazu geführt, pseudonymisierte Daten unter Umständen vom Geltungsbereich der Datenschutz-Grundverordnung auszunehmen. Laut dem aktuellen Entwurf der irischen Ratspräsidentschaft vom 2. Oktober können pseudonymisierte Daten für bestimmte Empfänger noch immer als nicht personenbezogene Daten gewertet werden. Dafür wurden Sicherheitsmaßnahmen für die Pseudonymisierung ergänzt.
„Pauschalerlaubnis“ für das KI-TrainingDer Fokus der Kritik richtet sich stattdessen nun auf eine Klarstellung zur Rechtsgrundlage für die Nutzung von personenbezogenen Daten für das KI-Training. Der Entwurf hält fest, dass Unternehmen dafür keine Einwilligung benötigen sollen, sondern sich dabei auf ihr berechtigtes Interesse berufen können, sofern sie gewisse Standards einhalten.
Gegen diese als Pauschalerlaubnis kritisierte Lösung haben sich Organisationen wie noyb und die europäische European Digital Rights (Edri) ausgesprochen.
Auch im Rat gibt es Mitgliedstaaten, die diesem Punkt widersprechen. Spanien fordert zum Beispiel, dass Unternehmen weiterhin rechtfertigen müssen, wenn sie reale Daten nutzen wollen, wie es aus dem dortigen Digitalministerium heißt. Diese müssten dann anonymisiert werden. Bulgarien, Lettland und Estland widersprechen ebenfalls der Veränderung, da diese das technologieneutrale Prinzip der DSGVO verletzen würde. Das bedeutet, dass die DSGVO bislang nicht einzelne, konkrete Technologien reguliert, weil sie sonst für jede technische Neuerung angepasst werden müsste. Mit der Erlaubnis für das KI-Training würde sich das ändern, betont auch noyb. Im letzten Kompromisstext ist ein Widerspruchsrecht nach Artikel 21 der DSGVO für das KI-Training eingefügt worden, für das einige Länder geworben hatten.
Auf der anderen Seite gibt es einige Staaten, darunter Polen, Tschechien, Schweden und Dänemark, die sich kontinuierlich für weitere Veränderungen einsetzen. Der größte Druck kommt aber aus Deutschland. Wie Politico berichtete, stoppte Deutschland in Brüssel vor rund einer Woche eine Abstimmung zum Omnibus und brachte noch einen eigenen Vorschlag ein: bestimmte Unternehmen, gemeinnützige Organisationen und Einzelpersonen aus dem Anwendungsbereich der DSGVO auszunehmen.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Diese Idee stellte die Bundesregierung schon im Juli in ihrem Reformpaket vor. Demnach soll eine neue Kategorie von „Verarbeitern mit geringem Risiko“ eingeführt werden. Diesen stark kritisierten Vorschlag stufen Beobachter allerdings als unrealistisch ein und er wird auch von Deutschlands Unterstützern im Rat zum Teil nicht mitgetragen.
S&D‑Verhandlerin: „Keine Kompromisse beim Datenschutz“Trotzdem habe Deutschland den Vorschlag einbringen wollen und einen gemeinsamen Standpunkt der Mitgliedstaaten blockiert, sagte die sozialdemokratische EU-Abgeordnete Marina Kaljurand bei einer Veranstaltung der Verbraucherorganisation BEUC am vergangenen Mittwoch. „Ich hoffe wirklich, dass sich der Rat einigen wird, den deutschen Vorschlag nicht unterstützen wird und auf seiner Sitzung im Oktober einen gemeinsamen Standpunkt festlegen wird“, bekräftigte Kaljurand. Sie ist im Europäischen Parlament gemeinsam mit Aura Salla (EVP) für die Arbeit am Omnibus verantwortlich. Derzeit gehen die beiden die über 1500 Änderungsanträge durch, die sie zu ihrem ersten Entwurf von anderen Abgeordneten erhalten haben, teilte sie mit. Die Parlamentsposition soll im Februar stehen. Erst danach kann der Trilog losgehen.
Kaljurand stellt sich deutlich gegen einige der geplanten Änderungen und sagte etwa bei der Veranstaltung von BEUC: „Für mich gibt es keine Kompromisse beim Datenschutz. Es wird nicht einfach werden, aber ich kann mir nicht vorstellen, dass wir durch die Aushöhlung der Grundrechte und des Datenschutzes an Wettbewerbsfähigkeit gewinnen können.“
Ihre Kollegin Salla vertritt hingegen eine ganz andere Position: „Wir brauchen eine echte Deregulierungs-Agenda“, betonte sie auf einer Veranstaltung der Financial Times in Brüssel am Donnerstag. Sie glaubt, dass Europa nie „führende Tech-Unternehmen“ haben werde, ohne die Datennutzung zu erlauben, weswegen sie sich im Parlament explizit für diesen Punkt einsetze. Sie warf der sozialdemokratischen Fraktion und anderen Abgeordneten vor, die DSGVO überhaupt nicht ändern zu wollen.
Gleichzeitig spricht sie sich dafür aus, europäische Daten in die Handelsgespräche mit den USA aufzunehmen, damit US-Unternehmen die Daten immerhin nicht nutzen können, ohne dafür zu zahlen. Besser wäre es aber, wenn die Daten in Europa bleiben und von europäischen Unternehmen genutzt würden, meinte Salla, die vor ihrem Einzug in das Europäische Parlament als Lobbyistin für den US-Konzern Meta gearbeitet hat.
Fehlender Datenschutz kostet Verbraucher:innen MilliardenMit dem Ziel, eine neue Perspektive auf die Debatte zu geben, hat die europäische Verbraucherschutzorganisation BEUC kürzlich eine Studie veranlasst, welche den Wert des Datenschutzes für Verbraucher:innen quantifiziert. Die Idee dahinter ist, zu zeigen, was fehlende Regeln und Verstöße die Betroffenen eigentlich kosten, anstatt davon zu sprechen, wie viel Geld Unternehmen für die Einhaltung von Regeln aufwenden müssen.
Durchgeführt wurde die Studie vom britischen Forschungs- und Analyseunternehmen Assembly. Die Studienautoren, James Robinson und Bart Smallman, teilten bei der Veranstaltung am Mittwoch ein paar Kernzahlen: Geschätzt 103 Milliarden Euro kosten Verbraucher:innen die Nicht-Einhaltung von Datenschutzregeln pro Jahr. Der Markt für Databroker, wo Daten gesammelt und zu Profilen addiert werden, habe einen geschätzten Wert von 40,5 Milliarden Euro. Auf jeden EU-Bürger heruntergerechnet seien das knapp 108 Euro pro Jahr.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Smallman wies außerdem darauf hin, dass Verbraucher:innen aufgrund der Intransparenz grundsätzlich nicht verstehen könnten, wie dieser Markt funktioniert. Eine der Empfehlungen der Studie ist, die Einwilligung zu verbessern. Statt Cookie-Banner sollen Verbraucher:innen automatisch maschinenlesbare Präferenzen in ihrem Browser oder Betriebssystem festlegen können. Das würde den Aufwand reduzieren und sicherstellen, dass ihre Präferenzen konsistenter berücksichtigt werden.
Deutschland gegen Abschaffung von Cookie-BannernDiese Idee der sogenannten Privacy-Signals hatte die EU-Kommission auch im Daten-Omnibus verankert, jedoch stellten sich hier Länder wie Deutschland dagegen, sodass die Änderung im Rat wieder gestrichen wurde. Daraufhin hatte eine Koalition aus der Zivilgesellschaft unter dem Namen „Kill the Cookie Banner“ Druck gemacht. Im neuesten Entwurf des Rates steht allerdings nur noch, dass die Ablehnung von Cookies vier (statt vorher sechs) Monate lang respektiert werden soll, wobei unklar ist, wie dies ohne verpflichtenden Standard technisch umgesetzt werden soll. Außerdem gibt es eine Ergänzung, dass bei der Reichweitenmessung die Aktivität der Nutzer außerhalb des Dienstes nicht verfolgt werden soll (Tracking).
„Ich bin ein bisschen enttäuscht, dass das im Rat nicht aufgegriffen wurde. Ich dachte, das wären alles Selbstläufer“, sagte Renate Nikolay auf der Veranstaltung von BEUC. Sie ist die stellvertretende Generaldirektorin der Generaldirektion Connect der EU-Kommission und hat mit ihrem Team den Omnibus erarbeitet.
Sollte es einmal eine „echte“ Überprüfung der DSGVO geben, würde Nikolay gerne die Verbraucher stärken. Darüber hinaus würde sie die Regeln für internationale Datentransfers ändern und die Umsetzungsstrukturen verbessern wollen: mehr Koordination zwischen Behörden und schnellere Verfahren. Die stellvertretende Generaldirektorin wäre auch offen dafür zu sehen, wie eine risikobasierte Datenschutzregelung in der Praxis angewendet werden könnte.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Neuer Bundesdatenschutzbeauftragter: „Weder besonders hart, noch besonders lasch, sondern ausgewogen“
Seit wenigen Tagen ist Moritz Hennemann im Amt, heute hat er sich erstmalig zu seinen Prioritäten geäußert. Dabei fand er Lob für Reformvorhaben beim Datenschutz, kritisierte jedoch Pläne der Bundesregierung für den Ausbau von Geheimdiensten und die Aushöhlung der Informationsfreiheit.
Der neue Bundesbeauftragte für den Datenschutz und die Informationsfreiheit: Moritz Hennemann – Alle Rechte vorbehalten: IMAGO / Metodi PopowSeit Ende September ist Moritz Hennemann neuer Bundesbeauftragter für den Datenschutz und die Informationsfreiheit (BfDI). Der 41-jährige Jurist folgt auf Louisa Specht-Riemenschneider, die das Amt aus gesundheitlichen Gründen abgegeben hat. Hennemann wurde von der Unionsfraktion vorgeschlagen und im Juni vom Bundestag gewählt.
Er übernimmt das Amt in angespannten Zeiten. Datenschutzpolitik ist seit einer Weile wieder ein heiß diskutiertes Thema. In Deutschland hat die schwarz-rote Koalition Reformen „im Sinne der Wirtschaft“ angekündigt, in der EU werden weitreichende Änderungen im Rahmen des Digital-Omnibus-Pakets bereits konkret verhandelt. Während die Bundesregierung am Ende der Merkel-Ära und in den Ampel-Jahren auf eine Datenstrategie eingeschwenkt war, die eine Vereinbarkeit von Datenschutz und Datennutzung postulierte, stehen die Zeichen nun wieder auf einem Rückbau des Datenschutzes.
Erst vor wenigen Tagen sprach Bundeskanzler Friedrich Merz (CDU) davon, Deutschland müsse endlich seinen „Datenschatz heben“, um wettbewerbsfähig zu bleiben – nicht nur rhetorisch ein Rückfall in die 2010er Jahre. Wirtschaftsverbände beklagen sich anhaltend über den Datenschutz als bürokratisches Ärgernis. Gleichzeitig zeigen Recherchen wie die preisgekrönten Databroker-Files von netzpolitik.org und dem Bayerischen Rundfunk, dass es auch bei der Durchsetzung Schwierigkeiten gibt und der vermeintliche „Goldstandard“ Datenschutzgrundverordnung (DSGVO) diesbezüglich versagt.
Im Koalitionsvertrag haben Union und SPD angedacht, das Amt des Bundesbeauftragten für Datenschutz und Informationsfreiheit um den Zusatz „für Datennutzung“ zu ergänzen. Vielen in der schwarz-roten Koalition gilt Moritz Hennemann dafür als der geeignete Kandidat. In seiner bisherigen Tätigkeit als Universitätsprofessor hat der Rechtswissenschaftler viel zur Bedeutung von Daten für Innovation und Wirtschaft geforscht.
Heute war der Jurist zum ersten Mal in der Bundespressekonferenz zu Gast. Dort hat er seine Agenda vorgestellt und Fragen von Journalist:innen beantwortet. Ein paar Beobachtungen:
- Digitale Souveränität und Staatsmodernisierung als Prioritäten: Bei den Prioritäten für seine Amtszeit nannte der neue BfDI vor allem eine Stärkung der digitalen Souveränität des Gemeinwesens, die Unterstützung bei der Modernisierung des Staates und eine strategisch vorausschauende Begleitung von Technologiesprüngen. Der Datenschutz liefere „Leitplanken“, wie das rechtssicher geschehen könne. Sein Anspruch sei es, „Innovation zu ermöglichen und zugleich Grundrechte wirksam zu schützen“.
- Kritik an Geheimdienstreform: Die schwarz-rote Koalition hat vor wenigen Wochen eine umfassende Reform des Geheimdienstrechts vorgestellt, die noch in diesem Jahr beschlossen werden soll. Teil der Reform sind umfassende neue Komptenzen für den Bundesnachrichtendienst und das Bundesamt für Verfassungsschutz sowie eine Neuordnung ihrer demokratischen Kontrolle. Unter anderem sollen dem BfDI bisherige Aufsichtskompetenzen entzogen werden. Hennemann wiederholte hier die verfassungsrechtlichen Bedenken, die seine Amtsvorgängerin Louisa Specht-Riemenschneider geltend gemacht hat.
- Ausgewogene Aufsichtsfunktion: Nach der Wahrnehmung seiner Aufsichtsfunktion gefragt, sagte Hennemann, dass er diese „weder besonders hart noch besonders lasch, sondern ausgewogen“ wahrnehmen wolle. Das Datenschutzrecht sehe eine Balance vor zwischen Datennutzung und Leitplanken, die auch dazu führt, dass bestimmte Verarbeitungen nicht erlaubt sind. Seine Idealvorstellung beschrieb der Jurist so: „Der Datenverkehr fließt gut, aber nach Regeln.“ Er erinnerte jedoch daran, dass die Aufsicht über die Wirtschaft bislang überwiegend bei den Landesdatenschutzbehörden liegt.
- Offenheit für Zentralisierung der Aufsicht: Die Bundesregierung strebt eine Zusammenlegung der Aufsicht über die Wirtschaft beim BfDI an. Er finde dies „zweckmäßig“, sagt Hennemann, erwarte in dem Fall dann aber einen entsprechenden Aufwuchs für seine Behörde. Auch damit bleibt er der Linie seiner Vorgängerin Louisa Specht-Riemenschneider treu. Die Bundesländer und auch die Landesdatenschutzbehörden lehnen die Zentralisierung der Aufsicht über die Wirtschaft hingegen ab. Stattdessen wollen sie lieber Maßnahmen ergreifen, um die Aufsicht in der bestehenden förderalen Struktur zu verbessern.
- Lob für Reform der DSGVO: Hennemann äußerte „großes Verständnis“ dafür, dass die Datenschutzgrundverordnung nach zehn Jahren reformiert werden soll. Sie müsse „verständlicher und praktikabler“ werden. Die Debatte um den Digital Omnibus der EU und ein Datengesetzbuch in Deutschland begrüße er ausdrücklich. Konkret hoffe er zum Beispiel, dass Rechtsunsicherheiten beim KI-Training ausgeräumt würden. Rechtsanwender:innen bräuchten hier Klarheit, um das Innovationspotenzial der Technologie zu heben. Kritik zivilgesellschaftlicher Organisationen an der derzeit im Rahmen des Digital Omnibus diskutierten Lösung war kein Thema. Grundsätzlich zeigte sich Hennemann offen für die Idee abgestufter Regulierung, bei der datenintensive Geschäftsmodelle strenger und risikoarme eher locker geregelt werden.
- Handlungsbedarf bei Databrokern: Auf Nachfrage nannte der Jurist auch Bereiche, wo der Datenschutz nachgeschärft werden müsse: etwa bei datenschutzwidrigen Datenabflüssen an Dritte außerhalb Europas und am Geschäftsmodell des Datenhandels. „Da denke ich zum Beispiel an Fälle großer Databroker-Skandale, über die auch berichtet wurde, da besteht sicher noch Handlungsbedarf“, sagte Hennemann. Auch seine Vorgängerin hatte die von netzpolitik.org und dem Bayerischen Rundfunk aufgedeckte Databroker-Problematik immer wieder zum Thema gemacht und sich dabei auch mit rechtspolitischen Vorschlägen in die Debatte eingebracht.
- Kritik an IFG-Reform: Als BfDI ist Hennemann auch für das Thema Informationsfreiheit zuständig. Die schwarz-rote Koalition hatte hier Reformen angekündigt, die von vielen als Angriff auf das Informationsfreiheitsgesetz kritisiert wurden. Dieser Kritik schloss sich der Jurist teilweise an. Er habe zwar Verständnis dafür, dass bereits bestehende Ausnahmen für Militär und Sicherheit konkretisiert werden könnten. Die diskutierten Vorschläge gingen jedoch weit darüber hinaus und liefen „zum Teil auf eine Aushöhlung des Rechts auf Informationsfreiheit“ hinaus.
- Forderung nach Transparenzgesetz: Statt die Informationsfreiheit zurückzufahren, würde sich Hennemann wünschen, dass die Transparenz ausgebaut wird. Es sei auch im Sinne der Datennutzung, wenn Open Data beim Staat gefördert würde, zum Beispiel in Form eines Transparenzgesetzes.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Kirchen, Moscheen, Synagogen: Datenhändler gefährden Gläubige in Deutschland
Religiöse Menschen lassen sich mit frei verkäuflichen Handy-Standortdaten der Werbe-Industrie ausspionieren. Mehr als eine Million Standortdaten an Glaubensorten fand netzpolitik.org in kostenlosen Vorschau-Daten. Fachleute warnen vor einer Gefahr für religiös motivierte Gewalt.
Dem Team liegen mehr als eine Million Handy-Standortdaten von Orten christlichen, muslimischen und jüdischen Glaubens in Deutschland vor. (Symbolbild) – Umrisse: Pixabay; Nebel: Vecteezy; Montage: netzpolitik.orgSt. Nikolai ist die Universitätskirche der Stadt Göttingen. Der schlichte gotische Sakralbau prangt auf dem Campus der Georg-August-Universität, umringt von Hainbuchen, deren Blätter sich im Herbst goldgelb und rot färben. Wir sehen das Bewegungsprofil einer Person, die hier im Oktober und November 2023 ein- und ausgeht. Immer wieder ist sie in der Kirche anzutreffen, gelegentlich auch in der ältesten katholischen Kirche von Göttingen, St. Michael, und im dazugehörigen Pfarrbüro.
Abends führt die Datenspur zu einem Wohnhaus im nordöstlichen Stadtteil Nikolausberg. Ein Eintrag im Telefonbuch verrät genau, wer an dieser Adresse wohnt. Als gläubiger Mensch könnte die hier lebende Person an den Gedanken gewöhnt sein, dass Gott alles sieht. Ob sie eine Ahnung hat, dass auch wir ihre Schritte verfolgen können?
Mit Handy-Standortdaten von Databrokern lassen sich Angehörige von Glaubensgemeinschaften auf Schritt und Tritt verfolgen. Die offen im Netz gehandelten Daten wurden angeblich nur zu Werbezwecken erhoben. Aber sie zeigen die Bewegungsprofile von Gläubigen teils auf wenige Meter genau.
Mehr als eine Million Standortdaten von GlaubensortenBetroffen sind etwa Besucher*innen von Kirchen, von Orten jüdischen Lebens wie Synagogen, Gemeindezentren und Schulen sowie Orten muslimischen Lebens wie Moscheen. Die Daten zeigen auch, wer regelmäßig in den Gebäuden religiöser Spitzenverbände ein- und ausgeht, etwa der Deutschen Bischofskonferenz, dem Sitz der Evangelischen Kirche Deutschland oder dem Zentralrat der Juden.
Das zeigen Recherchen von netzpolitik.org in Datensätzen, die uns Databroker als Vorschau für Abonnements geschickt haben. Allein in diesen kostenlosen Daten finden sich bereits mehr als eine Million Handy-Standortdaten von Orten christlichen, muslimischen und jüdischen Glaubens in Deutschland.
Expert:innen warnen angesichts der leichten Verfügbarkeit solcher sensiblen Daten vor Risiken für Diskriminierung und religiös motivierte Gewalt. Das Bundesamt für Verfassungsschutz etwa sieht für bereits gefährdete Personen ein erhöhtes Risiko, Ziel von Spionage, Bedrohungen oder physischen Angriffen zu werden. Vertreter:innen religiöser Organisationen fordern besseren Schutz und ein Ende des Datenhandels.
Handy-Ortungen in Synagogen und jüdischen SchulenSowohl rechter als auch islamistischer Extremismus nutzen antisemitische Feindbilder. Um Übergriffe und Anschläge zu verhindern, gibt es für viele Orte jüdischen Lebens in Deutschland besondere Sicherheitsvorkehrungen. Durch Handy-Standortdaten der Werbe-Industrie können jedoch Menschen ins Visier geraten, die solche Orte regelmäßig aufsuchen, wie unsere Recherche zeigt.
Ein solcher Ort ist zum Beispiel die Synagoge der jüdischen Gemeinde Halle. Am 9. Oktober 2019 hat ein rechtsextremer Terrorist vergeblich versucht, dort einzudringen, um die Anwesenden zu töten. Bevor die Polizei ihn fasste, verletzte er weitere Personen auf der Straße und in einem Imbiss und ermordete zwei Menschen; die Taten waren rassistisch motiviert.
Die Handy-Ortungen aus den uns vorliegenden Datensätzen zeigen etwa das Bewegungsprofil einer Person, die die Synagoge in Halle mehrfach besucht hat, datiert auf das Jahr 2023. Die Spur der Ortungen führt unter anderem zu einer Privatadresse und einem Supermarkt für osteuropäische Lebensmittel in Halle. Gewalttäter*innen könnten mithilfe solcher Daten Angriffe planen und Ziele auskundschaften.
Ein weiteres Bewegungsprofil aus den Datensätzen gehört zu einer Person, die mehrfach die Neue Synagoge in Berlin besucht hat. Das Gebäude steht unter Polizeischutz. Die getrackte Person war den Daten zufolge auch auf dem Gelände eines Aus- und Fortbildungszentrums der Polizei unterwegs. Weitere Ortungen zeigen sie bei einem Spielplatz und einer Kita.
In München führt das Bewegungsprofil einer getrackten Person vom Zentrum der israelitischen Kultusgemeinde zu einer Privatadresse. Auch ein Ausflug an den Bodensee lässt sich aus den Daten ablesen. Angreifer könnten diese Informationen nutzen, Menschen jüdischen Glaubens aufzuspüren.
Allein aus den kostenlosen Vorschau-Datensätzen, die uns vorliegen, lässt sich ein dichtes Netz an Handy-Ortungen über ganz Deutschland spannen. Es umfasst praktisch jeden belebten Winkel des Landes. Beispielhaft haben wir drei jüdische Schulen auf Handy-Ortungen geprüft – und wurden ebenfalls fündig. Das heißt, auch Lehrer*innen, Eltern und Kinder jüdischer Schulen lassen sich anhand kommerzieller Handy-Standortdaten verfolgen.
Wie vermeintlich harmlose Daten zur Gefahr werdenSeit 2024 recherchiert netzpolitik.org gemeinsam mit dem Bayerischen Rundfunk und internationalen Partnern in der Reihe Databroker Files zum unkontrollierten Datenhandel der Werbe-Industrie. Die preisgekrönte Recherche konnte unter anderem zeigen, wie leicht sich anhand der Daten sogar hochrangige EU-Beamt:innen und deutsche Regierungsmitarbeitende ausspionieren lassen. Auch das Verhalten von Menschen, die bei Geheimdiensten oder auf Militärstützpunkten tätig sind, ließ sich ablesen. Expert:innen und Politiker:innen warnen angesichts hybrider Bedrohungen vor einer Gefahr für die nationale Sicherheit.
Gefährdet sind jedoch alle Menschen, die werbefinanzierte Apps auf ihren Smartphones haben. Nicht nur teils metergenaue Standortdaten, sondern auch Informationen über Vorlieben und Interessen der Menschen fließen durch ein riesiges undurchsichtiges Netzwerk von Firmen. Die Apps bitten in der Regel um eine Einwilligung, solche Daten für Werbezwecke zu nutzen. Einmal erfasst, können Unternehmen die sensiblen Daten jedoch auch für andere Zwecke verwenden. Manche von ihnen verkaufen sie als Handelsware.
Die mit Zeitstempeln versehenen Standortdaten erlauben Rückschlüsse auf das Privatleben der getrackten Menschen. Häufungen von Handy-Ortungen offenbaren private Wohnadressen und Arbeitsplätze, Fahrten zur Kita, ins Krankenhaus, in den Urlaub – oder eben auch Besuche einer Glaubensstätte.
In der EU sind personenbezogene Daten, aus denen religiöse Überzeugungen hervorgehen, besonders geschützt, zumindest auf dem Papier. Artikel 9 der Datenschutz-Grundverordnung (DSGVO) verbietet ihre Nutzung grundsätzlich. Ausnahmen sind jedoch möglich, wenn eine ausdrückliche Einwilligung erfolgt. In der Praxis greift dieser Schutz jedoch nicht, wie unsere Recherche zeigt.
Uns liegen inzwischen mehr als fünf Milliarden Handy-Standortdaten allein aus Deutschland vor, für die wir keinen Cent gezahlt haben. Diese Datensätze sind zwar inzwischen mehrere Jahre alt; das Geschäft der Databroker geht jedoch weiter. Im Gegensatz zu unseren vorigen Recherchen haben wir für diesen Artikel davon abgesehen, die in den Daten auftauchenden Personen direkt zu kontaktieren.
Handy-Ortungen in Moscheen, die bereits Ziel von Anschlägen warenAuch Muslime werden in Deutschland aufgrund ihres Glaubens regelmäßig zum Ziel von Gewalt und Übergriffen. Islamfeindlichkeit und antimuslimischer Rassismus sind in der Gesellschaft weit verbreitet. Nach Zahlen des Mediendiensts Integration kam es im vergangenen Jahr durchschnittlich alle fünfeinhalb Tage zu einem Angriff auf eine Moschee.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Bereits mehrfach ist Berlins größte Moschee, die Şehitlik-Moschee in Neukölln, Ziel von Brandanschlägen geworden. Die uns vorliegenden Daten zeigen unter anderem das Bewegungsprofil eines Menschen, der die Moschee mehrfach besucht hat. Die Ortungen führen unter anderem in ein türkisches Frühstückslokal, in einen Möbelladen und in eine Hochschule. Angreifer könnten mit diesen Informationen das Lebensmuster der Person auskundschaften und für die Planung einer Gewalttat nutzen.
Ziel eines Anschlags war auch die DITIB-Moschee in Dresden. Der später wegen versuchten Mordes verurteilte Täter hatte im Jahr 2016 selbstgebaute Rohrbomben vor dem Gebäude gezündet. Der Imam und seine Familie blieben unverletzt. Auch von diesem Ort liegen uns Handy-Standortdaten vor. Sie führen zum Beispiel von der Moschee zu einem Studentenheim.
Nicht zuletzt lassen sich mit kommerziellen Handy-Standortdaten auch Besucher*innen der DITIB-Zentralmoschee in Köln ausspionieren. Rechtsextreme hatten im Jahr 2007 vergeblich versucht, den Bau mit einem Bürgerbegehren zu verhindern. Die Handy-Ortungen geben Einblick in das Leben eines Menschen, der die Moschee immer wieder besucht hat. Sie führen zu Privatadressen in Köln, zu Supermärkten und einer Tankstelle; auch ein Trip nach Aachen lässt sich ablesen.
Die uns vorliegenden Standortdaten zeigen Bewegungsmuster von unzähligen weiteren Personen, die Orte muslimischen Lebens in Deutschland besucht haben. Sie alle könnten durch angeblich nur zu Werbezwecken gesammelte und von Databrokern verschleuderte Daten zur Zielscheibe werden.
Datenhandel „verschärft Bedrohung erheblich“Das Bundesamt für Verfassungsschutz beschäftigt sich unter anderem mit rechtsextremer, antisemitischer und islamfeindlicher Gewalt in Deutschland. „Im Internet angebotene Standortdaten stellen eine Gefahr für die Privatsphäre von Personen dar und können potenziell Auswirkungen auf deren Sicherheit haben“, teilt der Inlandsgeheimdienst mit Blick auf unsere Recherchen mit. „Bei bereits gefährdeten Personen erhöht dies das Risiko, zum Ziel von Spionage, Bedrohung oder auch physischen Angriffen zu werden.“ Eine systematische Nutzung von Standortdaten gegen Menschen jüdischen, muslimischen und christlichen Glaubens könne die Behörde bislang jedoch nicht feststellen.
Die gemeinnützige Amadeu-Antonio-Stiftung setzt sich gegen Rechtsextremismus, Rassismus und Antisemitismus ein. Una Titz beschäftigt sich für die Stiftung mit digitaler Demokratiegefährdung. Mit Blick auf die Recherche zum Standort-Tracking von Gläubigen sagt sie: „Schon das Wissen, dass solche Möglichkeiten bestehen, kann Menschen verunsichern und einschüchtern. Wer beim Besuch einer Synagoge, Moschee oder Gemeindeveranstaltung mit digitaler Verfolgung rechnen muss, verliert Vertrauen und auch Sicherheit.“
Rechtsextreme Akteur*innen würden routiniert Dinge wie Doxing oder öffentliche Informationen zu Veranstaltungen nutzen, um Menschen einzuschüchtern. „Der Handel mit präzisen Standortdaten verschärft diese Bedrohung erheblich“, schreibt Titz. „Schutzkonzepte für gefährdete Einrichtungen brauchen dringend eine umfassende digitale Überarbeitung.“ Die Verantwortung liege bei Politik, Behörden, Plattformen, App-Anbietern und der Werbeindustrie.
Die Pressestellen des Zentralrates der Juden und des Zentralrates der Muslime in Deutschland haben die Recherche auf Anfrage nicht kommentiert.
Auch Sitz von EKD und Deutscher Bischofskonferenz betroffenIn Hannover arbeiten rund 200 Personen für die zentrale Verwaltungsbehörde der Evangelischen Kirche Deutschland (EKD). Handy-Ortungen aus der Werbe-Industrie können die Stationen ihres Alltags zu einem offenen Buch machen. Zum Beispiel zeigen die uns vorliegenden Standortdaten, wie eine Person an einem Tag im Jahr 2023 zu üblichen Bürozeiten im Kirchenamt unterwegs ist und wo sie offenbar die Mittagspause verbringt.
Nach Feierabend geht es zunächst in die benachbarten Herrenhäuser Gärten, eine barocke Anlage mit Tausenden Pflanzenarten, einer 70 Meter hohen Fontäne und Skulpturen. Es folgt ein Abstecher in ein Shopping-Zentrum mit Kleiderläden wie Peek und Cloppenburg. Abends häufen sich die Ortungen in einem Mehrfamilienhaus in der Nähe der evangelischen Apostelkirche in Hannover.
In Hamburg steht die Hauptkirche St. Michaelis, wo die EKD-Vorsitzende regelmäßig predigt. Handy-Standortdaten verraten Details über das Leben der dortigen Kirchen-Besucher*innen. So zeigt ein Bewegungsprofil Handy-Ortungen einer Person nicht nur in der Kirche, sondern auch in der Elbphilharmonie, in einer Kleingartenanlage und einer Privatadresse in Hamburg-Neustadt.
Gläsern sind auch die Bewegungen von Beschäftigten der Deutschen Bischofskonferenz in Bonn. Eine Person, die den Verwaltungssitz an mehreren Tagen besucht hat, wurde etwa auch vor dem Katholischen Pfarramt St. Winfried in Bonn-Südstadt geortet sowie auf dem Gelände des benachbarten Johanniter Krankenhauses. Weitere Ortungen führen zu einem etwas abgelegenen landwirtschaftlichen Betrieb.
Metergenaue Standortdaten verraten auch etwas über Menschen in Fachkliniken. Zum Beispiel gibt es detaillierte Handy-Ortungen im katholischen Alexianer St. Joseph Krankenhaus in Berlin-Weißensee. Sie zeigen die Bewegungen einer Person, die immer wieder die Akutstation mit dem Schwerpunkt bipolar-affektive Störungen aufsucht. Viel Zeit verbringt sie auch an zwei Privatadressen in Berlin. Eine der beiden Adressen dürfte der Wohnort sein, denn in der Nähe geht sie mehrfach einkaufen. Weitere Ortungen zeigen sie vor einer Grundschule.
Das Beispiel zeigt: Bereits die Handy-Ortungen weniger Tage können Hinweise auf Arbeitsplatz, Wohnort und Familiensituation liefern.
Ehemaliger Vorsitzender des Deutschen Ethikrats ist „schockiert“Daten zum gesundheitlichen Zustand, zur sexuellen Orientierung oder zur religiösen Überzeugung seien in Europa aus gutem Grund besonders geschützt, erklärt der evangelische Theologe und Ethiker Peter Dabrock im Gespräch mit netzpolitik.org. „Sie geben Auskunft über höchstpersönliche Elemente der eigenen Persönlichkeit.“ Dabrock forscht an der Friedrich-Alexander-Universität Erlangen-Nürnberg und war bis 2020 Vorsitzender des Deutschen Ethikrates.
Der besondere Schutz der sensiblen Daten setze den verfassungsrechtlich garantierten Gleichheitsgrundsatz um: „Jeder Mensch muss das Recht haben, dass solche Informationen nicht prägend dafür sind, wie man öffentlich wahrgenommen und behandelt wird.“
Zudem seien mit diesen Daten besondere Verletzlichkeiten verbunden, weil sie die Basis für Diskriminierung bilden könnten. „Wo Vulnerabilität ist, da sind auch Angriffspunkte“, führt der Professor aus. Mit Blick auf die Databroker Files sagt er: „Ich bin ob der Tiefe der Überwachung wirklich schockiert.“
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Deutsche Bischofskonferenz: „Erhebliche Gefahr“Auch die Deutsche Bischofskonferenz warnt in Reaktion auf die Recherche vor dem Geschäft der Databroker. „Der Handel und die unrechtmäßige Verwendung von Handy-Standortdaten und Bewegungsprofilen von Gläubigen stellen eine erhebliche Gefahr dar“, schreibt Sprecher Matthias Kopp. Zumindest in Kombination mit anderen Daten ließen sich die Identität einer gläubigen Person feststellen und Einblicke in ihre Privatsphäre gewinnen.
„Der Missbrauch eines derartigen höchstpersönlichen Datums birgt ein erhöhtes Gefahrenpotenzial für die betroffene Person: Die Gefahr von Diskriminierung, Erpressung und tiefgreifender Verletzung des inneren, identitätsstiftenden Fundaments des Menschen“, schreibt Kopp. Die religiöse Überzeugung mache den „Wesenskern eines Menschen“ aus und berühre damit sein Innerstes. Wenn Menschen mit einer bestimmten religiösen Überzeugung etwa überwacht, diskriminiert oder gezielten physischen Angriffen ausgesetzt werden, sei das Grundrecht der Religionsfreiheit betroffen.
Noch grundlegender ist die Kritik vom Bund der Deutschen Katholischen Jugend (BDKJ). Pressesprecher Christian Toussaint schreibt mit Blick auf die Databroker-Recherche: „Nach christlichen Werten und der katholischen Lehre ist klar, dass Technik immer ein für den Menschen hilfreiches Werkzeug sein muss. Geschäftsmodelle, bei denen Menschen zum einfachen Handelsobjekt werden, sind mit der Menschenwürde grundsätzlich nicht vereinbar.“
Die Verantwortung für den Schutz der eigenen Privatsphäre dürfe nicht auf die einzelne Nutzende abgewälzt werden. „Es braucht eine konsequente Durchsetzung von Gesetzen, die Menschen vor dem Missbrauch ihrer Daten schützen“, schreibt Toussaint. „Geschäftsmodelle, die ausschließlich auf dem Handel personenbezogener Daten wie zum Beispiel Standortdaten basieren, müssen grundsätzlich hinterfragt werden.“ Wenn Nutzer*innen keinen Vorteil hätten, dass andere ihre Daten verkaufen und weiterverwenden, „sollte ein solcher Handel verboten werden“.
Ein EKD-Sprecher sieht beim Schutz von Standortdaten ein „gesamtgesellschaftliches Anliegen“. Neben Medienkompetenz vonseiten der Nutzer*innen brauche es „klare gesetzliche Regeln, die Datensparsamkeit durchsetzen“.
Datenschutzbehörden kratzen an der OberflächeUnsere Recherchen zu den Databroker Files seit 2024 zeigen: Europas Datenschutz-Gesetze, allen voran die Datenschutzgrundverordnung (DSGVO), schaffen es nicht, den gefährlichen Datenhandel zu stoppen. Beteiligte Databroker und Tracking-Firmen bezeichnen ihre Geschäfte in der Regel als legal und berufen sich dabei auf die angebliche Einwilligung der Betroffenen.
Anders sehen das Datenschutzbehörden und Fachleute für Datenschutz, darunter die ehemalige deutsche Bundesbeauftragte für Datenschutz, Louisa Specht-Riemenschneider. Ihnen zufolge ist der Handel illegal. Denn laut DSGVO muss eine Einwilligung in die Verarbeitung personenbezogener Daten informiert erfolgen, um wirksam zu sein. Nutzer*innen müssen also erfahren, wer genau ihre Daten für welche Zwecke erhält. Doch im Ökosystem der Datenhändler fließen Handy-Standortdaten teils an Hunderte Akteure. Auch die von der DSGVO vorgesehene Zweckbindung ist nicht erfüllt, wenn Daten als Handelsware ohne näheren Zweck kursieren.
Wer derart eklatant gegen die DSGVO verstößt, sollte eigentlich Ärger mit Datenschutzbehörden bekommen. Doch der Dschungel der Databroker ist international und verschlungen. Oftmals unterfinanzierte Behörden kratzen allenfalls an der Oberfläche. Oft werden sie erst dann aktiv, wenn sich Bürger*innen über bestimmte Unternehmen beschweren. Während Behörden teils jahrelange Verfahren gegen einzelne Unternehmen bemühen, floriert der Handel weiter.
Um das Problem an der Wurzel zu packen, fordern unter anderem der Chaos Computer Club, der Verbraucherzentrale Bundesverband und manche Politiker*innen ein Verbot von Tracking und Profilbildung zu Werbezwecken. Auf diese Weise könnte dem Datenhandel schlicht der Nachschub ausgehen. Eine Gelegenheit für ein solches Verbot hätte die EU-Kommission beim geplanten Gesetz für digitale Fairness (Digital Fairness Act). Jüngst stehen die Zeichen in der EU jedoch eher auf Deregulierung. Ein derart tiefer Eingriff in digitale Geschäftsmodelle erscheint unwahrscheinlich.
Sicherheitsbehörden wollen Datenhandel lieber nutzen als stoppenÜber Parteigrenzen hinweg haben Politiker*innen in Deutschland und der EU im Zuge unserer Recherchen klargemacht: Der Datenhandel ist eine Gefahr für die nationale Sicherheit. Durchleuchten lässt sich sogar Personal von Regierung und Parlamenten, von Militär, Polizei und Geheimdiensten. Die Daten lassen sich für Spionage und Sabotage nutzen.
Ende letzten Jahres sagte uns der Forscher Thorsten Wetzling von der gemeinnützigen Denkfabrik interface: „Gerade in der aktuellen Zeit, wo die europäische Sicherheit und Verteidigungslandschaft täglich durch Russland auf mögliche Angriffsvektoren hin getestet wird, ist es äußerst besorgniserregend, dass weiterhin so leicht in solchem Ausmaß sensible Standortdaten auf dem Datenmarkt zu erwerben sind.“
Achtung, Datenhandel! Lebensgefahr!
Bis heute fehlt es jedoch an ausreichend politischem Willen, den Datenhandel zu stoppen. Im Gegenteil: Seit den ersten Veröffentlichungen zu den Databroker Files häufen sich die Berichte, dass Sicherheitsbehörden in der EU die illegal gehandelten Handy-Standortdaten lieber selbst nutzen, statt ihre Verbreitung zu stoppen. Der Fachbegriff dafür ist ADINT („advertising-based intelligence“), frei übersetzt: die Gewinnung von Erkenntnissen auf Grundlage von Werbedaten.
Sicherheitsbehörden in Ungarn und Österreich haben entsprechende Überwachungs-Werkzeuge eingekauft. Das Landeskriminalamt in Mecklenburg-Vorpommern hat nach Recherchen von netzpolitik.org und Bayerischem Rundfunk den Einsatz kommerzieller Handy-Standortdaten bestätigt. Es ist möglich, dass noch mehr Polizeibehörden in Deutschland das tun – in neun Bundesländern und auch im Bund verweigern die Behörden jede Auskunft zu dem Thema.
So gehen das vermeintlich harmlose Werbe-Tracking und der unkontrollierte Datenhandel ungehindert weiter. Unterdessen sollen Online-Marktplätze den Datenhandel leichter machen; ADINT-Firmen werben in Europa um Kundschaft, auch außerhalb von Sicherheitsbehörden. Und die vom Datenhandel ausgehende Gefahr – nicht nur für gläubige Menschen und Angehörige von Minderheiten – wächst, je leichter die Daten zu beschaffen sind.
Hier haben wir aufgeschrieben, wie Nutzer*innen ihre Handy-Standortdaten vor Databrokern schützen können. Und hier sind alle unsere Veröffentlichungen zu den Databroker Files.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Parlamentarisches Kontrollgremium: Operieren in der Grauzone
Die Präsident:innen der Geheimdienste des Bundes verlangten heute im Bundestag deutlich mehr Befugnisse, um „auf Augenhöhe“ mit anderen Diensten zu arbeiten. Als Gründe führen sie eine neue Bedrohungslage und technologische Entwicklungen an. Die Folgen für die Grundrechte gerieten zur Randnotiz.
Guter Dinge: Sinan Selen (BfV), Martina Rosenberg (MAD), Martin Jäger (BND). – Alle Rechte vorbehalten: IMAGO / Jens SchickeNur selten äußern sich die Chefs der Geheimdienste des Bundes in der Öffentlichkeit. Einmal im Jahr müssen sie aber Abgeordneten des Deutschen Bundestages Rede und Antwort stehen.
Heute fand die zehnte öffentliche Anhörung durch das Parlamentarische Kontrollgremium (PKGr) statt. Insgesamt drei Stunden lang befragten die Abgeordneten die Präsident:innen vom Bundesnachrichtendienst (BND), Martin Jäger, dem Bundesamt für Verfassungsschutz (BfV), Sinan Selen, und die Präsidentin des Militärischen Abschirmdienstes (BAMAD), Martina Rosenberg.
Zentrale Themen der dreistündigen Anhörung waren die Gefahr durch Russland, der politische Extremismus und die anstehende Reform der Dienste. Allzu kritisch ging es bei dem Termin nicht zu. Stattdessen konnten die drei Geheimdienst-Chefs weitgehend unwidersprochen ihre Argumente für mehr Befugnisse vorbringen.
In dieser Wahlperiode sind bisher nur sechs Parlamentarier von Union, SPD und Grünen in dem PKGr vertreten, das die Geheimdienste kontrollieren soll. Kandidat:innen aus den Reihen der AfD-Fraktion und der Linksfraktion erhielten bei Wahlen jeweils nicht die notwendige Mehrheit.
Russland führt einen „Schattenkrieg“Alle drei Präsident:innen wiesen gleich zu Beginn auf eine neue Sicherheits- und Bedrohungslage hin. Weil Russland einen „Schattenkrieg“ gegen Deutschland führe, sei man derzeit in einer „Grauzone“, sagte BND-Chef Martin Jäger, „wir sind nicht im Frieden, sind aber auch nicht im Krieg“. Und um in dieser Grauzone Sicherheit zu gewährleisten, brauche es „passgenaue Fähigkeiten“, ergänzte Sinan Selen.
Mit „passgenau“ meinen die Geheimdienst-Chefs vor allem zweierlei. Zum einen wollen der Auslands- und Inlandsgeheimdienst auf Augenhöhe mit anderen Diensten operieren. Konkret bedeutet das, nicht mehr nur Informationen zu sammeln, sondern auch operativ eingreifen zu dürfen. Zum anderen böte die „immense Entwicklung“ bei sogenannter Künstlicher Intelligenz enorme Chancen, wie alle drei Geheimdienst-Chefs betonten. Auch deshalb müsse die Transformation der Dienste beschleunigt werden.
Mehr Befugnisse, um „auf Augenhöhe“ zu operierenDiese Transformation ist bereits in vollem Gang. Der Bundestag verhandelt derzeit einen rund 730-seitigen Gesetzentwurf, der den Verfassungsschutz und den Bundesnachrichtendienst deutlich aufrüsten soll. Die Dienste sollen etwa hacken dürfen und ein Arsenal neuer Befugnisse zu KI und Biometrie erhalten.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
BfV-Präsident Selen hält es für überfällig, die aus seiner Sicht „defizitäre Toolbox“ der Dienste aufzufüllen. Der Verfassungsschutz sei stark von ausländischen Partnern abhängig, weshalb Prozesse oftmals zu lange dauerten. Zudem sei ein besseres Zusammenspiel entscheidend – sowohl der Dienste untereinander als auch zwischen dem Verfassungsschutz und der Polizeien.
„Die Interoperabilität von BND und BfV ist überlebenswichtig, um Angriffe auf die freiheitliche demokratische Grundordnung abzuwehren“, sagte Selen. Außerdem würden Attentäter nicht darauf warten, bis der Verfassungsschutz relevante Informationen an die Polizeibehörden weitergegeben hat.
Mit den neuen Befugnissen, wie sie der Kabinettsentwurf zur Reform des Nachrichtendienstrechts derzeit vorsieht, könnten die deutschen Geheimdienste endlich auf Augenhöhe mit anderen Dienste operieren, sagte auch Martin Jäger. „Wenn das BND-Gesetz so kommt, wie es derzeit im Bundestag diskutiert, hätten wir Anschluss gefunden, was heute schon in Europa Standard ist“, sagte der BND-Präsident.
Verweis auf mehr KontrolleDiesen neuen Standard bewerten Vertreter:innen der Zivilgesellschaft teilweise als verfassungswidrig. Der Gesetzentwurf hebe das Trennungsgebot zwischen Geheimdiensten und Polizei auf, senke die Hürden für Grundrechtseingriffe, gebe den Diensten erheblich mehr Befugnisse und beschränke zugleich die Kontrollmöglichkeiten, so die geballte Kritik.
Die Geheimdienst-Präsident:innen sehen das anders. „Wir begrüßen die Ausweitung der Kontrolle“, betonte Martin Jäger heute, „sie wird effektiver und besser.“ Tatsächlich soll fortan das gerade einmal neunköpfige „gerichtsähnliche Kontrollorgan“ des Unabhängigen Kontrollrats sowohl BND als auch BfV kontrollieren. Die G10-Kommission wird aufgelöst und die Bundesdatenschutzbeauftragte an den Rand gedrängt.
Aus Sicht von Reporter ohne Grenzen ist die geplante Kontrollstruktur nicht nur unzureichend, sondern sie schließt auch nicht an das Niveau anderer europäischer Länder an. So bieten etwa Frankreich und die Niederlande einen stärkeren Quellenschutz. Und in der britischen Geheimdienstkontrolle gibt es einen „Anwalt der Betroffenen“, der Interessen von Personen vertritt, die von Geheimdienstmaßnahmen betroffen sind. Die geplante Geheimdienst-Reform der Bundesregierung sieht Vergleichbares nicht vor.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Daten auswerten mit KIVerfassungsschutz und BND sollen dem Gesetzentwurf zufolge künftig auch personenbezogene Daten automatisiert auswerten dürfen. Damit ist auch der Einsatz von sogenannter Künstlicher Intelligenz gemeint.
Für Martin Jäger ist der KI-Einsatz eine „Schlüsselfrage“. Zwar werfe die Technologie zunehmend auch neue Sicherheitsfragen auf. „Jeder ist angreifbar“, betonte Jäger, und es gebe einen enormen Wettlauf, die eigene Systeme gegen KI-gesteuerte Hacks zu schützen. Sein Dienst wolle aber auch die Chancen von KI-Auswertungen nutzen. Denn die Masse an verfügbaren Daten bekomme man mit manuellen Analysen nicht mehr in den Griff, so der BND-Chef.
Selen ergänzte, dass der KI-Einsatz „nicht kostengünstig“ vonstatten gehen könne. Hier seien die Geheimdienste auf den Bundestag angewiesen, der den Haushalt beschließe. Und auch rechtlich müsste das Parlament die Voraussetzungen dafür schaffen, dass die Dienste künftig „technologieoffen“ operieren können.
Grundrechte sind wohl erst in Karlsruhe ThemaDie Befugnis zur „qualifizierten Auswertung“ auch personenbezogener Daten erachtet etwa die Gesellschaft für Freiheitsrechte als schwerwiegenden Grundrechtseingriff. Besonders kritisch sieht die GFF, dass KI-Systeme künftig autonom operative Maßnahmen auslösen sollen, also etwa automatisch sogenannte Hackbacks einleiten und durchführen können sollen.
Die Mitglieder des PKGr versäumten es heute, die Geheimdienst-Präsident:innen daraufhin zu befragen. Immerhin gab der stellvertretende Vorsitzende des PKGr, Konstantin von Notz (Grüne), zu Protokoll, dass das Gesetz aus seiner Sicht „auf jeden Fall in Karlsruhe landen wird“. Spätestens dann ist hoffentlich auch Gelegenheit für kritische Erkundigungen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
KW 40: Die Woche, in der wir uns über Brandenburg aufgeregt haben
Die 40. Kalenderwoche geht zu Ende. Wir haben 13 neue Texte mit insgesamt 99.089 Zeichen veröffentlicht. Willkommen zum netzpolitischen Wochenrückblick.
– : Fraktal, generiert mit MandelBrowser von Tomasz ŚmigielskiLiebe Leser:innen,
es gibt etwas, das mich richtig aufregt: Wenn Menschen suggerieren, demokratische Rechte seien etwas, das uns von Gnaden irgendwelcher Regierungen gewährt würde. Und wenn es nicht mehr passt, könne man die – ganz nonchalant – wieder abschaffen.
Diese Woche hat Jan Redmann, seines Zeichens Innenminister von Brandenburg, diesen Nerv bei mir getroffen. Wenn es nach ihm geht, sollen in Brandenburg keine Informationsfreiheitsanfragen mehr an die Polizei gestellt werden dürfen. Und überhaupt würden ja 90 Prozent der Anfragen sowieso abgelehnt. Da – so insinuiert er – kann man sich den Aufwand ja gleich ganz sparen.
Ich finde das unglaublich verachtend. Wenn er schon meint, die Polizei müsse den Menschen nichts mehr über ihre Arbeit verraten, dann muss die sich wenigstens die Arbeit machen, dafür gute Gründe zu finden. Und diese Gründe müssen anfechtbar sein – zur Not vor Gericht. So wie es eben bei Informationsfreiheitsanfragen der Fall ist. So wie es in einer demokratischen Gesellschaft der Fall ist. So wie es einem transparenten und überprüfbaren Staat gut zu Gesicht steht.
Das Recht auf Akteneinsicht und Informationszugang hat in Brandenburg sogar seinen eigenen Platz in der Landesverfassung. „Die Landesverfassung setzt einer Änderung des Akteneinsichts- und Informationszugangsgesetzes deutlichere Grenzen als die Überlegungen in der angesprochenen Diskussion auf Bundesebene“, schrieb mir noch im August ein Sprecher des Brandenburgischen Innenministeriums. Daher sei die Diskussion in Brandenburg mit der auf Bundesebene nicht vergleichbar.
Damals hieß es, es sollten die Rechte zu Auskunft über Kritische Infrastruktur eingeschränkt werden. Schon das ist ein Problem. Jetzt geht es auch um die Polizei. Die kann Anfragen nach sensiblen Informationen längst ablehnen und tut dies auch regelmäßig. Ein Recht mit Verfassungsrang aus Bequemlichkeit zu beschneiden, damit man sich dafür nicht mehr rechtfertigen muss? Für mich ist das mit dem Landesverfassungsrecht nicht vereinbar.
Ein konkreter Gesetzentwurf zu den geplanten Änderungen ist noch nicht bekannt. Und irgendwo hoffe ich noch, dass Redmann sich von der Abschaffung des Informationszugangs für die Polizei einfach wieder verabschiedet. Denn eine Verfassungsbeschwerde, die hoffentlich folgen würde, könnte ja auch jede Menge Aufwand nach sich ziehen. Und den könnte er sich wirklich sparen.
Ein gutes Wochenende wünscht euch
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
anna
Digitaler Euro: Was Parlament und EU-Länder bei der Privatsphäre trenntÜber den Digitalen Euro verhandeln seit diesem Monat das Europäische Parlament und die EU-Mitgliedstaaten. Bei Privatsphäre und Datenschutz haben die Institutionen unterschiedliche Vorstellungen. Das Parlament will strengere Regeln, die EU-Länder mehr Datenspuren. Von Leonhard Pitz –
Artikel lesen
Trends und Labels berauben uns der Möglichkeit, unsere Persönlichkeit auszudrücken. Sie machen uns gleichförmig und ebnen den Weg für eine sprachlose Gesellschaft, die sich autoritären Zwängen unterwirft, weil wir verlernen, Regeln zu brechen. Von Carla Siepmann –
Artikel lesen
Anne Roth hat vor 19 Jahren ein Blog bei NoBlogs.org gestartet. Jetzt hat die unkommerzielle Plattform dicht gemacht, weil die USA das dahinter stehende Tech-Kollektiv als Terrorismus eingestuft haben. Die USA greifen damit direkt und ohne jedes Verfahren die Meinungs- und Internetfreiheit in anderen Ländern an. Von Anne Roth, Anne Roth –
Artikel lesen
Die IT-Sicherheitsexpertin Lilith Wittmann leitete Daten der maltesischen Glücksspielbehörde an Medien und Ermittlungsbehörden weiter, wonach diese mutmaßlich illegales Glücksspiel ermöglichte. Die Behörde ging daraufhin gerichtlich gegen Wittmann vor. Nun liegt ein Urteil vor, das die Meinungs- und Pressefreiheit stärkt. Von Esther Menhard –
Artikel lesen
Am vergangenen Freitag starb überraschend der Musiker und Netzaktivist Bruno Kramm. Er kämpfte für ein besseres Urheberrecht und hatte seine Finger bei vielen Protesten im Spiel, die er beflügelte und bereicherte. Ein Nachruf. Von Markus Reuter –
Artikel lesen
Bei der Geheimdienstreform geht es nur um Bedrohungen durch „fremde Mächte“ und Terror? Mitnichten. Die Regeln, die derzeit der Bundestag debattiert, gehen uns alle an: beim Arztbesuch, in der Autowerkstatt und auf der Demo. Von Anna Biselli –
Artikel lesen
Brandenburgs Innenminister will die Informationsfreiheit noch weiter beschneiden als bisher bekannt. Wie er das begründet, verspottet demokratische Grundprinzipien. Ein Kommentar. Von Anna Biselli –
Artikel lesen
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Careless People: Acht Dinge, die ich aus dem Enthüllungsbuch über Facebook gelernt habeSarah Wynn-Williams spielte bei Metas Aufstieg zur globalen Supermacht eine wichtige Rolle. Jahre später warnt sie in ihrem Buch vor den verantwortungslosen Menschen an der Spitze des Konzerns. Es ist eine lesenswerte Abrechnung mit Profitgier, Sexismus und Politiker:innen, die sich Mark Zuckerberg an den Hals werfen. Von Ingo Dachwitz –
Artikel lesen
Seit Jahren warnt die KI-Branche vor den Gefahren der Technik, die sie selbst auf die Welt losgelassen hat. Bis heute hat sich daran kaum etwas verbessert. Das liegt auch daran, dass die Tech-Konzerne den Rahmen der Debatte bestimmen. Es wird Zeit, dass sie echte Verantwortung übernehmen. Ein Kommentar. Von Tomas Rudl –
Artikel lesen
Die Berichterstattung über die mögliche neue linke Berliner Bürgermeisterin Elif Eralp nimmt mittlerweile bizarre Formen an. Jetzt reagieren Nutzer:innen in sozialen Netzwerken und machen sich über FAZ & Co. lustig. Von Markus Reuter –
Artikel lesen
Das Tauziehen um die Chatkontrolle geht in den Trilog-Verhandlungen zwischen Kommission, Rat und Parlament weiter. Bei der jüngsten Runde blieb eine Einigung aus. Übrig sind noch eine ganze Reihe an Knackpunkten. Von Tomas Rudl –
Artikel lesen
Ein neues Gesetz in Nordrhein-Westfalen soll nicht nur der Polizei mehr Informationen über Menschen liefern, die in eine Klinik eingewiesen wurden. Auch die Ausländerbehörden sollen mehr über Geflüchtete in Psychiatrien erfahren – damit sie Abschiebungen besser planen können. Von Anna Biselli –
Artikel lesen
Eine neue Studie zeigt, wie Politiker:innen in Europa von sexualisierten Deepfakes betroffen sind. Forschende habe 147 Abgeordnete der nationalen Parlamente auf einschlägigen Deepfake-Seiten gefunden. Im EU-Parlament machen 119 Abgeordnete deshalb Druck für schärfere Maßnahmen. Von Carla Rochel –
Artikel lesen
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Betroffene in ganz Europa: Mindestens 147 Abgeordnete wurden Ziel sexualisierter Deepfakes
Eine neue Studie zeigt, wie Politiker:innen in Europa von sexualisierten Deepfakes betroffen sind. Forschende habe 147 Abgeordnete der nationalen Parlamente auf einschlägigen Deepfake-Seiten gefunden. Im EU-Parlament machen 119 Abgeordnete deshalb Druck für schärfere Maßnahmen.
Ein Gesicht reicht: Mit KI lassen sich Fotos für sexualisierte Deepfakes missbrauchen (Symbolbild) – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Egor KomarovRund 150 Abgeordnete aus nationalen Parlamenten in der EU sind bereits Ziel von sexualisierten Deepfakes geworden. Das haben Forschende der Berliner Denkfabrik Agora Digitale Transformation herausgefunden. Die von der Stiftung Mercator geförderte gemeinnützige Organisation arbeitet zu digitalem Wandel und Demokratie.
In der Folge fordern 119 Abgeordnete des EU-Parlaments in einem offenen Brief schärfere Maßnahmen von EU-Kommission und Mitgliedstaaten.
Für die Studie haben die Forschenden unter anderem bekannte Deepfake-Seiten durchleuchtet. Dort haben sie nach den Namen von 5.872 Abgeordneten aus den nationalen Parlamenten aller 27 EU-Staaten gesucht. In 38 Fällen stießen sie direkt auf gefälschte sexualisierte Bilder oder Videos der Abgeordneten.
Sie suchten darüber hinaus nach Spuren bereits entfernter Inhalte sowie nach Deepfake-Werkzeugen, die dazu einladen, sexualisierte Aufnahmen der Betroffenen zu erstellen. Insgesamt konnten die Forschenden auf diese Weise ermitteln, dass 147 Abgeordnete aus 22 EU-Ländern zum Ziel nicht-einvernehmlicher, sexualisierter Deepfakes geworden sind.
Mithilfe Künstlicher Intelligenz (KI) lassen sich sexualisierte Bilder oder Videos von Personen ohne deren Zustimmung erzeugen. Sogenannte „Nudifier“-Apps (Auszieh-Apps) benötigen dafür nur das Foto einer Person.
Die Ergebnisse der Studie zeigen außerdem, dass weibliche Abgeordnete von sexualisierten Deepfakes deutlich häufiger betroffen sind als männliche. Von den 147 Betroffenen waren 138 Frauen und neun Männer.
Auch die aus Österreich stammende EU-Abgeordnete Lena Schilling (Grüne) wurde Ziel von sexualisierten Deepfakes. „Man hat uns gegen unseren Willen ausgezogen“, sagte sie der Nachrichtenagentur APA. „KI verstärkt Gewalt gegen Frauen, und deshalb braucht es politische Entscheidungen, die uns schützen.“
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Gesetze allein reichen nicht ausDie Studie rückt die Frage nach der Wirksamkeit bestehender Regelungen in den Blick. In manchen der 22 Länder gibt es bereits Gesetze gegen Deepfakes. Den Autor:innen zufolge hatte das jedoch keine sichtbare Wirkung auf die Zahl der betroffenen Abgeordneten.
In ihrem offenen Brief fordern die 119 Abgeordneten des EU-Parlaments unter anderem klare Vorgaben und ausreichend ausgestattete Behörden, damit das kommende EU-weite Verbot sogenannter „Nudifier“-Apps tatsächlich durchgesetzt werden kann. Es ist Teil der KI-Verordnung (AI Act) und tritt am 2. Dezember 2026 in Kraft.
Die Abgeordneten machen jedoch deutlich, dass ein Verbot allein nicht ausreiche. „Ein Verbot auf dem Papier schützt niemanden, solange es nicht durchgesetzt wird“, heißt es auf Englisch. Unterzeichnet wurde der Brief partei- und länderübergreifend, unter anderem von den deutschen Abgeordneten Alexandra Geese (Grüne), Tiemo Wölken (SPD), Martin Schirdewan (Die Linke) und Dennis Radtke (CDU).
Weiter heißt es in dem offenen Brief über sexualisierte Deepfakes: „Dies ist geschlechtsspezifische digitale Gewalt. Ihr Zweck ist die Demütigung und Kontrolle über die Körper von Frauen“. Jede junge Frau, die eine politische Karriere in Betracht zieht, „muss heute einkalkulieren, dass ihr so etwas passieren könnte.“
Auch Agora Digitale Transformation hat Forderungen gegen sexualisierte Deepfakes. Die Autor:innen empfehlen unter anderem, Suchmaschinen stärker in den Blick zu nehmen. Selbst wenn Deepfakes bereits offline sind, könnten Suchmaschinen noch entsprechende Suchergebnisse anzeigen, was sich auf den Ruf und auf die Psyche der Betroffenen auswirke.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Psychisch-Kranken-Gesetz in NRW: Daten für die Abschiebung
Ein neues Gesetz in Nordrhein-Westfalen soll nicht nur der Polizei mehr Informationen über Menschen liefern, die in eine Klinik eingewiesen wurden. Auch die Ausländerbehörden sollen mehr über Geflüchtete in Psychiatrien erfahren – damit sie Abschiebungen besser planen können.
Abschiebungen aus Krankenhäusern kommen immer wieder vor. (Symbolbild) – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Frederic KöberlNordrhein-Westfalen will sein Psychisch-Kranken-Gesetz (PsychKG) erneuern. Darin geht es zum einen darum, wann Menschen unfreiwillig in eine psychiatrische Klinik eingewiesen werden können. Zum anderen aber auch um Hilfsangebote und Unterstützung für Menschen mit einer psychischen Erkrankung. Das ist in Deutschland auf Ebene der Bundesländer geregelt.
In NRW wie in anderen Bundesländern steht allerdings noch ein anderes Thema im Mittelpunkt der Diskussionen: der Austausch von Daten über Menschen, die in eine Klinik eingewiesen werden. Insbesondere dann, wenn die Einweisung wegen einer festgestellten Fremdgefährdung erfolgte, also weil die Sorge besteht, dass eine Person aufgrund ihres Zustands anderen gefährlich werden könnte. Und in NRW geht es auch um Abschiebungen.
Am Donnerstag sprachen im Gesundheitsausschuss des Landtags Sachverständige über den Gesetzentwurf. Zahlreiche Stellungnahmen von Kliniken, sozialpsychiatrischen Diensten, Verbänden und Betroffenen äußerten Sorgen.
Eine Klinikeinweisung ist keine Strafmaßnahme„Hier bekommt die Polizeibehörde in medizinisch psychiatrischen Zusammenhängen ein erweitertes Mitentscheidungsrecht über den Datenfluss bis hin zur Entlassung“, schreibt etwa die Freie Wohlfahrtspflege NRW. Sie ist eine Arbeitsgemeinschaft, der unter anderem das Rote Kreuz, die Caritas und die Arbeiterwohlfahrt angehören. Eine Klinik-Unterbringung nach dem PsychKG sei „keine strafrechtliche Maßnahme“.
Die Kritik der Freien Wohlfahrtspflege bezieht sich auf eine neue Regelung, wer bei der Entlassung einer zuvor zwangseingewiesenen Person von den Kliniken informiert werden muss. Neben Vertrauenspersonen oder dem sozialpsychiatrischen Dienst soll künftig in bestimmten Fällen auch die örtliche Polizei in Kenntnis gesetzt werden.
Das gilt, wenn eine Person wegen einer Fremdgefährdung eingewiesen wurde und die Polizei daran beteiligt war. Dann soll sie selbst prüfen, „ob sie aufgrund des Gefährdungspotentials der untergebrachten Person darüber hinaus zu beteiligen“ ist.
Dass im Gesetz überhaupt der Eindruck erweckt wird, man müsse psychisch Erkrankten mit Gefahrenabwehrmaßnahmen begegnen, darin sehen viele Fachleute ein Problem. Das bediene, so die Freie Wohlfahrtspflege NRW, „das Narrativ der ‚gefährlichen psychisch kranken Gewalttäter’. Eine psychische Erkrankung und Gewalttaten stehen jedoch nur in einem geringen Umfang in einem direkten Zusammenhang.“
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Mehr Daten zum AbschiebenNeben der Polizei sollen künftig auch Ausländerbehörden und Unterbringungseinrichtungen für Geflüchtete mehr über eingewiesene Personen erfahren. Laut der Gesetzesbegründung geht es dabei vor allem um zwei Dinge: Erstens sollen Gemeinschaftsunterkünfte und Erstaufnahmeeinrichtungen „geeignete Schutzmaßnahmen“ für andere Bewohner:innen ergreifen können. Zweitens sollen Ausländerbehörden in der Lage sein, „mögliche weitere Verfahrensschritte innerhalb ihres Zuständigkeitsbereiches“ zu planen und durchzuführen: „insbesondere im Hinblick auf eine bestehende Ausreisepflicht und eine anschließende Rückführung“.
Das bedeutet auch: Die Ausländerbehörde soll immer wissen, wo eine geflüchtete Person sich aufhält, damit sie sie jederzeit abschieben kann. Fachleute sind empört.
Psychiatrische Kliniken sollten „nicht zu Orten werden, von denen aus regelmäßig Abschiebungen erfolgen“, schreibt dazu die Aktion Psychisch Kranke. „Die Krankenhäuser sollten geschützte Räume bleiben“, heißt es in der Stellungnahme des Vereins, in dem sich Bundestagsabgeordnete und Fachleute aus der psychiatrischen Versorgung zusammengeschlossen haben.
Nach dem PsychKG untergebrachte Personen „mit einer schweren psychischen Erkrankung und/oder in einer Krisensituation“, schreibt die Deutsche Gesellschaft für Psychiatrie und Psychotherapie, Psychosomatik und Nervenheilkunde (DGPPN) in ihrer Positionierung, „sollten nicht aus Krankenhäusern rückgeführt werden dürfen“.
Ärzt:innen sind keine AbschiebehelferAbschiebungen aus Krankenhäusern passieren schon heute. Bei einem Abschiebeflug nach Afghanistan im Juli 2025 waren mindestens drei der 81 Betroffenen unmittelbar davor in einer psychiatrischen Klinik. Anfang 2025 holte die Polizei einen suizidalen Geflüchteten aus einer Klinik in Osnabrück, um ihn nach Gambia abzuschieben.
Wie viele solcher Abschiebung stattfinden, ist nicht bekannt. Die Bundesregierung schreibt, keine Zahlen zu kennen, denn zuständig dafür seien die Länder. Die wiederum führen teils, so wie Bayern, keine Statistiken.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Die „Melde- und Informationsstelle für Abschiebungen aus dem Krankenhaus“ sammelt Berichte über Abschiebungen aus stationärer Behandlung und veröffentlicht Handreichungen für Gesundheitspersonal. Die Stelle ist ein Projekt des Arbeitskreises Geflüchtete und Asyl der IPPNW, kurz für: Internationale Ärzt*innen für die Verhütung des Atomkrieges/Ärzt*innen in sozialer Verantwortung.
Dr. Robin Maitra, Arzt und Mitglied im Vorstand der IPPNW, schreibt gegenüber netzpolitik.org: „Diese gesetzliche Neuregelung ist mit der ärztlichen Schweigepflicht nicht vereinbar und medizinethisch und berufsrechtlich abzulehnen.“ Dass Ärzt:innen an Abschiebungen mitwirken, sei nicht Teil ihrer Aufgaben und verletze die ärztliche Fürsorgepflicht.
„Abschiebungen aus medizinischen Einrichtungen sollten untersagt werden“Maitra befürchtet, „dass ein stärkerer Datenaustausch mit Ausländerbehörden dazu führt, dass Menschen mit unsicherem Aufenthaltsstatus notwendige Behandlungen noch stärker meiden“ als bisher. Außerdem sei es nicht so, dass Menschen sich in eine stationäre Behandlung begeben, um sich einer Abschiebung zu entziehen. „Es ist eher anders herum“, so Maitra. „Die drohende Abschiebung stürzt – besonders vorerkrankte oder traumatisierte – Menschen in schwere psychische Krisen bis hin zur Suizidalität.“ Das müsse angegangen werden, „damit es gar nicht so weit kommt, dass vulnerable Menschen so allein gelassen werden, dass sie bei drohender Abschiebung stationär behandlungsbedürftig werden“.
Außerdem, so Maitra: „Stationär behandlungsbedürftige Patient*innen sind zudem im erweiterten Sinne schlicht nicht reisefähig. Abschiebungen aus medizinischen Einrichtungen sollten daher untersagt werden.“
Das fordert auch der Deutsche Ärztetag. In einem Beschluss aus dem vergangenen Jahr forderte die Hauptversammlung der Bundesärztekammer, „in allen Bundesländern die Abschiebung Geflüchteter aus stationären und weiteren medizinischen Einrichtungen für unzulässig zu erklären“. In einzelnen Bundesländern ist es verboten, Menschen aus Krankenhäusern abzuschieben, so in Thüringen. Eine solche Regelung sollte es überall geben, fordern die Ärzt:innen. Was NRW plant – also ein weiterer Datenaustausch, um eine solche Praxis auch noch zu erleichtern – wäre das genaue Gegenteil.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Chatkontrolle-Verhandlungen: EU-Staaten und Parlament weiter uneins
Das Tauziehen um die Chatkontrolle geht in den Trilog-Verhandlungen zwischen Kommission, Rat und Parlament weiter. Bei der jüngsten Runde blieb eine Einigung aus. Übrig sind noch eine ganze Reihe an Knackpunkten.
Derzeit verhandelt die EU, unter welchen Bedingungen Online-Dienste und Behörden Inhalte von Nutzer:innen überwachen dürfen. – Alle Rechte vorbehalten: IMAGO / BihlmayerfotografieBei den sechsten politischen Trilog-Verhandlungen zur CSA-Verordnung in Brüssel kam es am Dienstag zu keiner Einigung beim Knackpunkt-Thema Scannen von privaten Chats. Einigungen gab es lediglich beim „EU-Zentrum für den Schutz von Kindern vor sexuellem Missbrauch“, wie der Berichterstatter Javier Zarzalejos verkündete. Neben den politischen Runden gibt es noch technische Verhandlungen.
Umstritten war insbesondere, unter welchen Bedingungen Online-Dienste private, unverschlüsselte Inhalte von Nutzer:innen scannen dürfen oder sollen. Hierbei legte die irische Ratspräsidentschaft unter anderem den Vorschlag vor, die freiwillige und zeitlich begrenzte Chatkontrolle in einer angepassten Form dauerhaft gesetzlich zu verankern.
Verhandelt wird folgendes: Zum einen soll die sogenannte freiwillige Chatkontrolle in den Regelbetrieb überführt werden. Dies ist umstritten, da das Überwachen privater Inhalte eigentlich verboten und nur mittels zeitlich begrenzter Ausnahmeregelungen möglich ist. Zuletzt ist die freiwillige Chatkontrolle im Frühjahr ausgelaufen und konnte nur mit einem Verfahrenstrick wiederbelebt werden.
Aufgehen soll die Regelung in der CSA-Verordnung (CSA steht für „Child sexual abuse“, auf deutsch sexueller Missbrauch von Kindern), die seit dem Mai 2022 auf dem Tisch liegt – und den meisten unter dem Namen „Chatkontrolle“ bekannt ist. Im ursprünglichen Entwurf der EU-Kommission enthielt diese auch das Scannen Ende-zu-Ende verschlüsselter Inhalte mittels Client-Side-Scanning. Dies lehnen jedoch sowohl das EU-Parlament, als auch, nach jahrelangen Verhandlungen, die EU-Länder im Rat ab.
Wenig Streit um öffentlich zugängliche InhalteEinige Punkte sind bereits ausgeräumt, wenn es um Inhalte in öffentlich zugänglichen digitalen Räumen geht, etwa um Bilder in öffentlich zugänglichen Cloud-Speichern oder in sozialen Medien. Auf eigene Faust soll das geplante EU-Zentrum darin suchen und sowohl bekanntes, als auch neues Missbrauchsmaterial aufspüren dürfen.
Online-Dienste sollen wie bisher freiwillig nach bekannten Missbrauchsdarstellungen und dem, was in Deutschland Kinderpornografie, heißt suchen dürfen. Datengrundlage ist hier bisher vor allem die NCMEC-Datenbank.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Umstritten ist bei den Verhandlungen, ob die Dienste gegebenenfalls zum Scannen verpflichtet werden können. Verhandelt wurde auch, ob solche Aufdeckungsanordnungen von unabhängigen Gerichten oder administrativen Behörden ausgestellt werden sollen und auf welche Dienste sich das genau bezieht.
Private Kommunikation deutlich heiklerBetreffen würde dies zudem das Scannen nicht-öffentlicher Inhalte, also auch privater, unverschlüsselter Kommunikation. In solchen Fällen, ob freiwillig oder angeordnet, müsste dies an sogenannte „Suchpläne“ geknüpft sein. Dieser Terminus taucht jetzt in den Trilog-Verhandlungen neu auf – dabei ist selbst den deutschen Verhandlungsführern auf der Seite der EU-Länder laut einem Dokument vom 23. September, das netzpolitik.org vorliegt, nicht klar, was sich dahinter verbirgt, weswegen sie diese Suchpläne im Vorfeld ablehnten.
In diesen „Suchplänen“ sollen Online-Dienste offenbar umreißen, welche Technologie sie zum Aufspüren von Missbrauchsmaterial einsetzen und welche Schutzmaßnahmen sie vorsehen, um Fehler zu vermeiden.
Streit gibt es auch bei dem Punkt, wie zielgerichtet solche Suchpläne und Erkennungsanordnungen ausfallen sollen: So liegt der Kompromissvorschlag auf dem Tisch, dass diese „spezifische Teile eines Online-Dienstes oder, wenn möglich, individuelle Nutzer“ ins Visier nehmen dürfen. Das geht aus einem Rats-Dokument hervor, mit dem die Ratspräsidentschaft in die Verhandlungen gegangen ist.
Demnach drängt der Rat darauf, die Zahl der aufgespürten Missbrauchsinhalte nicht unter das Niveau fallen zu lassen, das gegenwärtig mit der freiwilligen Chatkontrolle erreicht wird. Würden nur individuelle Nutzer:innen gezielt überwacht, könnte diese Zahl womöglich sinken, so die Sorge.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Knackpunkt: Verpflichtend oder freiwilligDer Rat möchte die sogenannten Aufdeckungsanordnungen aus dem Gesetz streichen, er setzt sich in den Verhandlungen gegen ein verpflichtendes Scannen ein und favorisiert die freiwillige Chatkontrolle.
Das Parlament hingegen möchte an den verpflichtenden Aufdeckungsanordnungen festhalten, aber so zielgerichtet wie möglich vorgehen – wobei weiterhin eine Einigung aussteht, ob sich dies auf einzelne Nutzer:innen, Gruppen von Nutzer:innen oder Teile eines Dienstes beziehen soll.
Zudem will das Parlament eigenständig nach Missbrauchsinhalten suchende Online-Dienste dazu verpflichten, dies auf bereits bekannte und in der Datenbank des EU-Zentrums abgelegte Inhalte zu beschränken. An diese Datenbank müssten sich Online-Dienste anschließen, um suchen zu dürfen.
Wann die Verhandlungen weiter gehen, ist noch unklar. Der nächste Verhandlungstermin für den politischen Trilog ist noch nicht angesetzt.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Memes: Elif Eralp springt bei Sanifair übers Drehkreuz
Die Berichterstattung über die mögliche neue linke Berliner Bürgermeisterin Elif Eralp nimmt mittlerweile bizarre Formen an. Jetzt reagieren Nutzer:innen in sozialen Netzwerken und machen sich über FAZ & Co. lustig.
Was Elif Eralp hier wohl schon wieder vorhat? – CC-BY-SA 4.0: Roy Zuo
In Sachsen-Anhalt droht eine Regierung unter der rechtsradikalen AfD und die Wahl von Ulrich Siegmund zum Ministerpräsidenten. Doch seit dem Wahlsieg der Linken in Berlin hat sich der mediale Fokus von Sachsen-Anhalt zur Linkspartei und auf deren Spitzenkandidatin Elif Eralp verschoben.
Die kampagnenförmige Berichterstattung, über die wir auch im letzten Wochenrückblick geschrieben haben, fällt mittlerweile vielen auf – und sie hat im Netz ein neues Meme ausgelöst, was Elif Eralp schon wieder Böses angestellt habe.
Auf Bluesky und Reddit beteiligen sich zahlreiche Nutzer:innen daran, die derzeitige Berichterstattung mit Humor zu kontern.
Elif Eralp bricht Spaghetti vor dem Kochen. Sie hat die Kehrwoche nicht beachtet und „von meinem Tellerchen gegessen“. Sie hat Weißglas in den Buntglas-Container geschmissen, ist schon einmal bei Rot über die Straße gegangen, hat Bonbonpapier neben den Mülleimer geworfen und teilt ihren Netflix-Account mit haushaltsfremden Personen.
In diesem Stil machen sich Menschen darüber lustig, dass die angeblichen Skandale immer kleiner werden und zeigen zugleich, was sie von der Berichterstattung halten. Die taz widmete dieser Art von Journalismus sogar die heutige Titelseite.
Echte taz-Titelseite vom 1. Oktober. Screenshot eines fiktiven SZ- Artikels, entstanden aus einem Bluesky-Post. Screenshot eines fiktiven Artikels.Jüngster Aufreger in der Berichterstattung über die Berliner Linkspartei ist die ehemalige Mitgliedschaft von Elif Eralp in der Roten Hilfe, den die Frankfurter Allgemeine Zeitung durchs mediale Dorf treibt. Sie möchte der Bürgermeisterkandidatin damit anhängen, linksextrem zu sein. Der Landesverfassungsschutz erwähnt die Rote Hilfe in seinem Jahresbericht als mit „Abstand größte linksextremistische Organisation“ in Berlin. Die Information über die Mitgliedschaft stand transparent auf Eralps Profil-Webseite des Abgeordnetenhauses.
„Hexenjagd“ auf Elif EralpDie Rote Hilfe ist eine linke Rechtshilfeorganisation, die Angeklagte in Prozessen beispielsweise unterstützt, indem sie Anwaltskosten übernimmt. Der Verein und seine Vorgängerorganisationen gibt es seit mehr als 100 Jahren, er hat derzeit rund 20.000 Mitglieder. In Berlin ist die Littenstraße nach einem berühmten Anwalt aus dem Umfeld der Roten Hilfe benannt. Einem größeren Publikum wurde ihr Namensgeber Hans Litten durch die Fernsehserie Babylon Berlin bekannt.
Alles netzpolitisch RelevanteDrei Mal pro Woche als Newsletter in deiner Inbox.
Jetzt abonnierenDer SZ-Journalist Ronen Steinke nannte den Umgang mit der möglichen Bürgermeisterin von Berlin im ZDF Morgenmagazin eine „Hexenjagd“. Die Rote Hilfe sei eine Nichtregierungsorganisation, die mittellosen Strafverfolgten eine rechtliche Verteidigung ermögliche.
Jeder habe das Recht auf eine Strafverteidigung in einem Rechtsstaat. „Und das ist keine Bekämpfung des Systems, sondern das ist das System“, sagte Steinke. Ihm bereite die frühere Mitgliedschaft von Eralp in der Roten Hilfe keine Sorge, sondern vielmehr diejenigen, die die Politikerin zunehmend „unsachlich skandalisieren und auf sie einprügeln“, so Steinke weiter.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Too big to fail: Verantwortungslose KI-Panik
Seit Jahren warnt die KI-Branche vor den Gefahren der Technik, die sie selbst auf die Welt losgelassen hat. Bis heute hat sich daran kaum etwas verbessert. Das liegt auch daran, dass die Tech-Konzerne den Rahmen der Debatte bestimmen. Es wird Zeit, dass sie echte Verantwortung übernehmen. Ein Kommentar.
Die KI-Branche treibt demokratische Gesellschaften vor sich her. Das muss ein Ende finden. – Alle Rechte vorbehalten: IMAGO / DepositphotosSie dringen eigenständig in Websites von Regierungen ein, hacken fremde Unternehmen oder tragen dazu bei, dass Schulkinder bei Bombenangriffen zerfetzt werden. Selbst den Chefs der großen KI-Anbieter wie OpenAI oder Anthropic sind ihre eigenen Produkte nicht mehr ganz geheuer. Erst letzte Woche warnten sie erneut vor den Gefahren der Technik, diesmal vor dem UN-Sicherheitsrat, und riefen zu internationaler Kooperation auf, um sie einzuhegen.
Wir sollten sie langsam ernst, aber nicht beim Wort nehmen. Ob die KI-Apokalypse wirklich unmittelbar bevorsteht, wie manche von ihnen behaupten, sei dahingestellt. Zum größten anzunehmenden Unfall muss es aber gar nicht kommen, um sich das zerstörerische Potenzial von KI – und vor allem der KI-Unternehmen selbst – klar vor Augen zu führen.
Ohne Rücksicht auf persönliche Daten, Urheberrecht oder die Menschen, die plötzlich neben Rechenzentren leben sollen, haben diese Firmen praktisch das ganze digitalisierte Wissen der Menschheit aufgesaugt. Das verpacken sie in kommerzielle Geschäftsmodelle und verkaufen uns diese „Intelligenz“ wieder zurück. Es sei womöglich der „größte Diebstahl von Arbeitskraft in der Geschichte der Menschheit“, schrieb ein Microsoft-Manager in einem internen Memo, das bei einem Gerichtsverfahren ans Licht kam.
Mit atemberaubender Geschwindigkeit haben sich diese Firmen in wenigen Jahren tief in unsere Gesellschaften eingeschrieben und schreiben munter weiter. Oft genug spornen sie dabei führende Politiker:innen an, vom US-Präsidenten Trump über den britischen Ex-Premier Starmer bis hin zur EU-Kommissionspräsidentin von der Leyen. Man will ja nicht den Anschluss verpassen, selbst wenn man sich dabei zum Papagei der Tech-Bosse macht.
Eine Wette ohne unsEs ist eine gigantische Wette auf künftige Märkte, Geschäftsmodelle und Einnahmen, die diese Firmen eingehen. Dabei ist alles andere als gesichert, dass ihre Geschäftsmodelle überhaupt tragen. Allein die geplanten Ausgaben für den Bau von Rechenzentren in den USA würden im Schnitt 3,6 Prozent des US-Bruttoinlandsprodukts entsprechen, schätzt eine aktuelle Studie. Noch nie zuvor sei die US-Wirtschaft so stark vom Ausbau einer einzelnen Branche abhängig gewesen, warnt das Wall Street Journal.
Inzwischen ziehen etwa ehemalige Chefs der US-Notenbank Parallelen zur letzten Finanzkrise. Ungenügend regulierte Banken brachten damals mit hochriskanten Geschäftsmodellen das internationale Finanzsystem an den Rand des Abgrunds. Gerettet wurden sie, die zu groß und zu wichtig geworden waren, schließlich mit Steuergeld. Auf den Kosten ist der Rest der Gesellschaft sitzen geblieben.
Too big to fail: Das scheint zu einem der Mottos zu zählen, mit denen die heutigen Tech-Oligarchen ihre Pfründe sichern wollen. Verantwortung wollen sie indes nicht übernehmen. So stellte etwa jüngst Palantir-Chef Alex Karp in den Raum, dass eine Vergesellschaftung von KI-Firmen der aus seiner Sicht richtige Ansatz wäre.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Angesichts der sich häufenden KI-Schreckensmeldungen bliebe sonst nichts übrig, denn „wenn man sie nicht verstaatlicht, wird jeder einzelne meiner Kunden klagen“, sagte Karp. Dieses Risiko ist offenbar demokratischen Staaten zumutbar, privaten Wirtschaftsunternehmen jedoch nicht. Dass sie ihre Profite derweil für sich behalten wollen, versteht sich von selbst.
Verwässerte EU-RegelnIn ihrer Rede zur Lage der Europäischen Union wies die CDU-Politikerin Ursula von der Leyen kürzlich auf die Gefahren selbstlernender KI-Modelle hin, um im gleichen Atemzug die KI-Verordnung (AI Act) als „wichtigen Schritt hin zu einem Sicherheitsnetz“ zu loben. Was sie dabei unter den Tisch fallen ließ: Erst im Mai hat die EU ebenjenes KI-Gesetz verwässert und ausgerechnet Auflagen für hochriskante KI-Anwendungen begrenzt. Ebenfalls nicht erwähnt hat die Kommissionspräsidentin, dass die Kommission im Vorjahr ihren Vorschlag einer eigenen KI-Produkthaftungsrichtlinie zurückgezogen hat.
Der Gesetzentwurf lag seit dem Jahr 2022 auf dem Tisch, konnte sich letztlich jedoch nicht gegen zwei ungefähr zeitgleich verhandelte Vorschläge behaupten: den AI Act sowie eine aktualisierte, allgemeinere Produkthaftungsrichtlinie. Eigentlich sollten die drei Gesetze zusammen wirken und sich gegenseitig ergänzen.
So enthält der AI Act Regeln für KI-Hersteller und ‑Anbieter, die je nach Risiko des geplanten KI-Produkts unterschiedlich streng ausfallen, geschädigten Nutzer:innen jedoch keine Rechtsmittel in die Hand geben. KI-spezifische Haftungsfragen sollte die eigene Richtlinie abdecken, sie ging dann später aber in der allgemeinen EU-Richtlinie auf. Zwar wurde diese unter anderem um durch Software verschuldete Schäden erweitert, enthält aber immer noch Lücken – und harrt obendrein weiterhin ihrer EU-weiten Umsetzung, etwa in Deutschland.
Dass dieser Rahmen nicht ausreicht, um wildgewordene KI-Tools einzufangen oder, besser noch, dafür zu sorgen, dass sie gar nicht erst echten Schaden verursachen, hat nicht zuletzt der IT-Sicherheitsvorfall rund um OpenAI und Hugging Face im Sommer offengelegt: Damals brachen von OpenAI entwickelte KI-Agenten in einer Testphase aus einer unzureichend abgeschotteten Umgebung aus und griffen eigenständig die Infrastruktur des Unternehmens Hugging Face an. Da es sich um kein auf dem Markt verfügbares Produkt handelte, ist bis heute selbst unter Fachleuten umstritten, ob die EU-Regeln solche Vorfälle überhaupt erfasst hätten. Im Zweifel eher nicht.
Haftungsrisiko schafft VorsichtDerzeit scheinen sich auf EU-Ebene zwei Antworten auf dieses Problem herauszubilden. Da wären zum einen Vorschläge zu internationaler Kooperation, die sich etwa nach dem Vorbild der Internationalen Atomenergiebehörde institutionalisieren ließe. Dies hatte schon vor Jahren OpenAI-Chef Altman gefordert, auch Digitalminister Wildberger (CDU) und wohl auch seine Parteikollegin von der Leyen wären mit an Bord.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Zum anderen brodelt es im EU-Parlament. Dort hat sich jüngst eine Gruppe von Abgeordneten gebildet, die die KI-Produkthaftungsrichtlinie wiederbeleben will. Gesetze vorschlagen kann das Parlament zwar nicht, politischen Druck aufbauen indes schon. Ob der ausreichen wird, um den Deregulierungskurs der EU-Kommission zu korrigieren, bleibt vorerst offen.
Beide Ansätze stimmen nicht unbedingt hoffnungsvoll: Es könnten Jahre ins Land ziehen, bis ein Kompromiss gefunden wird, mit dem alle zufrieden sind. Eine Erfolgsgarantie gibt es dabei nicht. Widerstand gegen zu strenge Auflagen dürfte sowohl aus den USA als auch aus China kommen, die sich aus strategischen Gründen kaum reinreden lassen wollen.
Unserer Gesellschaft droht im schlimmsten Fall, gleich zwei Mal überfahren zu werden: Von einer verfrüht ausgerollten Technik, die ohne Leitplanken nichts im Massenmarkt verloren hat. Und von einer wirtschaftsfreundlichen Politik, die es in der Hand hatte, rechtzeitig einzuschreiten. Wenn sie nicht im letzten Moment der Mut verlassen hätte.
Regulierung zu demokratischen BedingungenNoch ist es nicht zu spät. Wie die KI-Bosse selbst fordern, müssen sie und ihre Unternehmen endlich Verantwortung übernehmen – allerdings nicht zu ihren Bedingungen. Sie müssen haftbar werden für all die Schäden, die ihre Produkte anrichten, ganz ohne Singularität. Wer erwarten muss, in Grund und Boden verklagt zu werden, wird es sich zwei Mal überlegen, ein halbgares und potenziell gefährliches Produkt auf die Welt loszulassen.
Dafür muss die EU eine schärfere Regulierung auf den Weg bringen, die das auch leisten kann. Der gegenwärtige Zustand, der vor Hiobsbotschaften und Warnungen vor Hiobsbotschaften überquillt, während Teile der Politik immer noch naiv einem fragwürdigen Innovationsversprechen hinterherrennen, muss ein Ende finden. Es braucht klare Kante und echte Regeln, damit die Milliardenkonzerne in Haftung genommen werden – und nicht später die Gesellschaft auf dem Scherbenhaufen sitzen bleibt. Denn das ist verantwortungslos.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Careless People: Acht Dinge, die ich aus dem Enthüllungsbuch über Facebook gelernt habe
Sarah Wynn-Williams spielte bei Metas Aufstieg zur globalen Supermacht eine wichtige Rolle. Jahre später warnt sie in ihrem Buch vor den verantwortungslosen Menschen an der Spitze des Konzerns. Es ist eine lesenswerte Abrechnung mit Profitgier, Sexismus und Politiker:innen, die sich Mark Zuckerberg an den Hals werfen.
Mark Zuckerberg bei einer Keynote im Jahr 2018, bevor der Konzern sich nach einem Skandal in Meta umbenannte. – CC-BY 2.0: Anthony Quintano
Die Geschichte von Meta ist voller Skandale und Enthüllungen, doch so unterhaltsam wie von Sarah Wynn-Williams wurde das Innenleben des Milliardenkonzerns wohl noch nie beschrieben. Dabei ist jede Geschichte, die die ehemalige Public-Policy-Direktorin in ihrem 2025 unter dem Titel „Careless People“ erschienen Buch erzählt, eine Warnung. Eine Warnung vor Menschen, die innerhalb kurzer Zeit unglaubliche Macht über Öffentlichkeit und Demokratie erlangt haben und die doch nichts anderes interessiert als ihr persönlicher Profit.
Sarah Wynn-Williams gehörte selbst für sechs Jahre zu diesen Leuten. Von 2011, als sie sich selbst eine Stelle bei dem noch jungen Unternehmen schuf, bis zu ihrer Entlassung 2017 machte sie dort eine erstaunliche Karriere. Ihre zuvor im diplomatischen Dienst für ihr Heimatland Neuseeland erworbenen Fähigkeiten nutzte sie unermüdlich, um Facebooks Kontakte zur globalen Politik zu verbessern. Das alles mit dem Ziel, wie sie selbst schreibt, das demokratische Potenzial eines globalen Sozialen Netzwerks zu realisieren und für eine globale Regulierung des digitalen Raums zu sorgen.
Sarah Wynn-Williams – Alle Rechte vorbehalten: Tom Trevatt / Flatiron BooksIhre Zeit bei Facebook schildert Wynn-Williams als sehr persönlichen Erfahrungsbericht, immer wieder zitiert sie aber auch aus internen Chat-Nachrichten, E‑Mails und Dokumenten. Wir haben acht Erkenntnisse aus dem Buch zusammengefasst, das im Juni bei Kiepenheuer & Witsch unter dem Titel „Mein Traumjob bei Facebook und wie ich alle meine Ideale verlor“ erstmalig in deutscher Übersetzung erschien.
Meta selbst weist Wynn-Williams Schilderungen zurück. Gegenüber dem Rolling Stone bezeichnete das Unternehmen das Buch als „eine Mischung aus veralteten und bereits berichteten Behauptungen über das Unternehmen und falschen Anschuldigungen gegen unsere Führungskräfte“. Das Unternehmen betont außerdem, dass die Direktorin „wegen schlechter Leistung und toxischen Verhaltens gefeuert wurde“.
Meta hat eine einstweilige Verfügung gegen Wynn-Williams erwirkt, die ihr untersagt, Werbung für das Buch zu machen. Dagegen geht die Ex-Angestellte mittlerweile selbst juristisch vor.
Übersicht- Um Regulierung zu verhindern soll Facebook Politiker:innen umgarnt haben
- Mark Zuckerberg kann offenbar schlecht verlieren
- Für Wachstum um jeden Preis soll Facebook Zensur in China geplant haben
- Schon lange vor der Jugendschutz-Debatte habe Facebook junge Menschen gefährdet
- Facebook soll Deals mit irischem Premierminister geschmiedet haben
- Die Arbeitsatmosphäre bei Facebook soll toxisch und frauenfeindlich sein
- Facebook soll seine Plattformen für politische Zwecke instrumentalisiert haben
- Die Risiken vor dem Völkermord in Myanmar seien Verantwortlichen egal gewesen
Sarah Wynn-Williams beschreibt eine Strategie, die Joel Kaplan im Jahr 2014 ausgeheckt haben soll, ihr damals neuer Vorgesetzter im Bereich politische Beziehungen. Um den Konzern vor Regulierung zu schützen, müsse man nur Politiker:innen dazu bringen, möglichst viele Werbeanzeigen auf Facebook zu schalten, damit sie abhängig von der Plattform werden. „Wenn Facebook die Gans ist, die goldene Eier legt, wird niemand hingehen und die Gans schlachten“, heißt es in der manchmal etwas holprigen deutschen Übersetzung.
Joel Kaplan ist Mitglied der republikanischen Partei, vor seiner Zeit bei Facebook war er unter anderem in der Administration von George W. Bush Junior tätig. Sein Vorschlag sei bald auch von Facebook-Chefin Sheryl Sandberg aufgegriffen und zur offiziellen Strategie gemacht worden. In der Folge habe Facebook massiv in den Vertrieb seiner Werbedienste bei Politiker:innen investiert. Im US-Präsidentschaftswahlkampf entsandte der Konzern zahlreiche Mitarbeiter:innen direkt in die Wahlkampfteams aus beiden Parteien.
Immer wieder schildert Wynn-Williams, wie gut die Strategie aufgegangen sei. Während Regierungschefs zu Beginn ihrer Arbeit als Facebook-Diplomatin oft keinerlei Interesse an Gesprächen mit Mark Zuckerberg gezeigt hätten (und er auch nicht an Gesprächen mit ihnen), hätten sich Politiker:innen ab Mitte der 2010er Jahre geradezu um ein Selfie mit dem Tech-Boss gerissen. Und alle hätten sie wissen wollen, wie Facebook ihnen helfen kann, Wahlen zu gewinnen.
2. Mark Zuckerberg kann offenbar schlecht verlierenDass Konzernchefs ungerne verlieren ist zunächst wenig überraschend, aber es hat trotzdem eine Wucht, wie Wynn-Williams Spielrunden mit Mark Zuckerberg beschreibt. Der habe nämlich ein Faible für Brettspiele wie Die Siedler von Catan, weshalb offenbar öfter mal gespielt wurde auf den zahlreichen Reisen zu Treffen mit Politiker:innen, die Wynn-Williams mit Zuckerberg und seiner Entourage in Privatjets und Luxus-Ressorts verbracht hat. Dabei seien die Spielrunden allerdings ziemlich langweilig gewesen, weil die anderen ihren Boss hätten gewinnen lassen. Wynn-Williams selbst habe dieses Spiel irgendwann nicht mehr mitspielen wollen, sondern habe Zuckerberg besiegt und auch die offensichtliche Schiebung angesprochen. Das habe Zuckerberg gar nicht gut gefunden.
Ähnliche Einblicke liefert eine weitere Episode. Wer erinnert sich noch an die Zeit, als der Milliardär mutmaßlich mit einer Präsidentschaftskandidatur geliebäugelt und öffentlichkeitswirksam zahlreiche politisch wichtige Bundesstaaten besucht hat? Wynn-Williams zufolge sei das wohl eine Trotz-Reaktion auf ein Treffen mit dem scheidenden US-Präsidenten Barack Obama 2016 gewesen. Kurz zuvor war Donald Trump gewählt worden, der Autorin zufolge auch dank der umfangreichen Hilfe, die Trumps Team von Facebook bei der zielgerichteten Wahlwerbung erhielt. Das sah offenbar auch der von Zuckerberg bewunderte Obama so. Er soll das Gespräch genutzt haben, um dem Tech-Boss den Kopf zu waschen und ihn an seine Verantwortung bei Themen wie Desinformation und Hassrede zu erinnern. Zuckerberg sei außer sich gewesen und habe dann offensichtlich beweisen wollen, dass er ohnehin der bessere – oder zumindest mächtigere – Politiker sein kann.
Dass er schlecht im Nachgeben sei, habe sich auch bei Zuckerbergs unternehmerischen Entscheidungen gezeigt. Etwa dann, als er gegen Widerstände lange Zeit am Namen „internet.org“ für ein Projekt festhielt, mit dem Facebook neue Nutzer:innen im Globalen Süden gewinnen wollte. Hierbei bot Facebook in einigen lateinamerikanischen, asiatischen und afrikanischen Ländern in Zusammenarbeit mit Mobilfunkanbietern eine kostenlose Nutzung einiger Online-Dienste an. Dagegen regte sich in vielen Ländern massiver Widerstand, weil das Projekt die Netzneutralität untergraben hat und eine extrem limitierte Version des Netzes als „das Internet“ vermarktet hat. Immerhin: Zuckerberg habe ihr gegenüber irgendwann eingeräumt, dass es falsch gewesen sei, so lange an dem irreführenden Namen festzuhalten, schreibt Wynn-Williams.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
3. Für Wachstum um jeden Preis soll Facebook Zensur in China geplant habenEines wird in dem Buch mehr als deutlich: Für das Unternehmen, das inzwischen Meta heißt, gab es ein strategisches Ziel: Wachstum – und zwar um jeden Preis. Denn steigende Nutzer:innenzahlen übersetzen sich in der Regel in steigende Aktienkurse und mehr Vertrauen von Investor:innen. Wynn-Williams’ Arbeit als Politik-Direktorin habe deshalb zu einem guten Teil daraus bestanden, auf Regierungen von Ländern einzuwirken, in denen Facebook verboten oder eingeschränkt war.
Unternehmensgründer Mark Zuckerberg sei dabei besonders auf China fixiert gewesen, so die Autorin, damals noch vor Indien das Land mit den meisten Einwohner:innen. Das Kalkül: Wenn Facebook den chinesischen Markt mit seinen mehr als einer Milliarde Internet-Nutzer:innen als Erstes erobere, sei es unschlagbar. Im Unternehmen arbeiteten Wynn-Williams zufolge deshalb kontinuierlich Teams daran, Facebook, Instagram und Co. nach China zu bringen, und das anscheinend auch unter Umgehung gesetzlicher Vorgaben.
In China wird das Internet von der Kommunistischen Partei umfassend zensiert, und Facebook machte der Regierung in Peking offenbar weitgehende Versprechen, dass man dabei helfen könne und auch Daten von chinesischen Nutzer:innen herausgeben wolle. Mark Zuckerberg, der sich gerne als Verteidiger der Meinungsfreiheit darstellt, betrieb laut Wynn-Williams enormen persönlichen Aufwand, um ins direkte Gespräch mit Präsident Xi Jinping zu gelangen. Angeblich fragte er den Autokraten 2016 sogar, ob dieser den Namen seines ersten Kindes aussuchen wolle, was Xi abgelehnt haben soll.
Wynn-Williams zufolge habe Facebook bei seinen Bestrebungen auch gezielt die US-amerikanische Öffentlichkeit und Politik belogen. Tatsächlich habe man sich sogar auf den Umgang mit Anhörungen oder kritischer Presseberichterstattung vorbereitet. Facebooks wichtigste Verteidigungslinie sei es demzufolge gewesen, dass es in China unter den gleichen Bedingungen operiere, wie alle anderen dort erlaubten Social-Media-Unternehmen. Die angeblichen Bemühungen waren bis heute jedoch nicht von Erfolg gekrönt, Meta spielt in China weiterhin keine Rolle.
4. Schon lange vor der Jugendschutz-Debatte habe Facebook junge Menschen gefährdetMeta muss sich derzeit immer wieder in der Öffentlichkeit und vor Gericht gegen den Vorwurf wehren, seine Dienste würden junge Menschen gezielt abhängig machen und gefährden. Wynn-Williams beschreibt, wie in ihrer Zeit bei Facebook sehr aktiv daran gearbeitet worden sei, junge Menschen auf die Plattform zu ziehen und dort zu halten. Und sie erinnert an einen Skandal aus dem Jahr 2017: Damals berichtete die Zeitung The Australian, dass der Konzern einer Großbank versprochen habe, sie könne mit Werbung auf Facebook gezielt emotional verletzliche Teenager:innen in Australien und Neuseeland ansprechen.
Journalist:innen konnten interne Unterlagen einsehen, denen zufolge Facebook versuche, Jugendliche zu finden, die sich „nervös“, „gestresst“, „überfordert“, „ängstlich“, „dumm“, „nutzlos“ oder „wie Versager“ fühlen. So könne es Werbetreibenden ermöglicht werden, junge Menschen in genau diesen Momenten anzusprechen. Der Konzern spielte die Enthüllung damals herunter, indem er betonte, es sei vor allem das Fehlverhalten einer internen Marktforscherin gewesen, die entlassen wurde. Die Botschaft des Konzerns: Man stelle Werbekunden keine Werkzeuge für die Emotionsanalyse zur Verfügung.
Ich habe damals selbst über den Skandal berichtet und mich mit der Erklärung mehr oder weniger abspeisen lassen. Wynn-Williams zufolge war sie jedoch glatt gelogen: Facebook habe demnach zahlreichen Werbekunden dabei geholfen, das Verhalten von Teenagern zu analysieren und ihren emotionalen Zustand für das Werbe-Targeting zu nutzen. So habe Facebook der Autorin zufolge für einen Kosmetik-Konzern untersucht, wann Mädchen im Alter zwischen dreizehn und siebzehn Selfies von sich löschen, „um ihnen genau in diesem Moment ein Schönheitsprodukt anbieten zu können“.
5. Facebook soll Deals mit irischem Premierminister geschmiedet habenVon den vielen im Buch beschriebenen haarsträubenden Geschichten über Politiker, die sich Facebook an den Hals geworfen haben sollen, ist diese wohl die krasseste: Wynn-Williams schildert eine Szene am Rande des Weltwirtschaftsforums in Davos 2015, als sich Sheryl Sandberg mit dem damaligen irischen Premierminister Enda Kenny getroffen habe. Kenny sei schon früh ein Freund des Konzerns gewesen, weil er Arbeitsplätze in Irland geschaffen hat. Die EU hätte allerdings gerade Maßnahmen gegen eine als „Double Irish“ bekannte Steuervermeidungstaktik ergriffen, so die Autorin, weshalb Facebook erstmalig selbst im konzernfreundlichen Irland relevante Steuerzahlungen drohten.
Kenny habe Sandberg versprochen, er arbeite bereits an einer Idee, wie sich die Steuerzahlungen trotzdem reduzieren ließen, allerdings müsse Facebook auch etwas für ihn tun. Damals verhandelte die EU nämlich gerade über die Einführung der Datenschutzgrundverordnung (DSGVO), und er habe erreichen wollen, dass die irische Aufsichtsbehörde DPC die Zuständigkeit für große Tech-Konzerne erhalte. Da die DPC allerdings nicht den besten Ruf hatte, wünschte er sich der Autorin zufolge, dass man gemeinsam ihre „Glaubwürdigkeit erhöhe“. Sein Vorschlag: Die Behörde solle eine Prüfung der AGB von Facebook vornehmen und einige Änderungen verlangen, die Facebook dann auch umsetzt. Sandberg habe ohne großes Zögern zugestimmt.
Enda Kenny hat diese Schilderungen zurückgewiesen. Die irische Datenschutzbehörde ist bis heute für Meta zuständig, weil laut DSGVO die Zuständigkeit bei den Staaten liegt, in denen Unternehmen ihren Hauptsitz haben.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
6. Die Arbeitsatmosphäre bei Facebook soll toxisch und frauenfeindlich seinWynn-Williams beschreibt die Arbeitsatmosphäre bei Facebook immer wieder als männerdominiert, extrem leistungsorientiert und sogar misogyn. So berichtet sie von zahlreichen mutmaßlichen Grenzverletzungen durch ihren Vorgesetzten Joel Kaplan. Dieser habe ihr etwa vor versammelter Mannschaft anzügliche Komplimente gemacht, sich bei Videokonferenzen auf dem Bett geräkelt, ihr anzügliche Witze geschickt und sie etwa auf unangenehme Weise zu Details zum Stillen sowie zu Unterleibsblutungen nach der Geburt ihres Kindes ausgefragt. Als sie nach dieser Geburt, bei der sie fast gestorben sei, im Job länger ausgefallen ist, habe er ihr eine schlechte Leistungsbewertung verpassen wollen. Meta weist gegenüber Medien wie dem Rolling Stone darauf hin, dass eine interne Untersuchung ergeben habe, dass Wynn-Williams „irreführende und unbegründete Anschuldigungen wegen Belästigung erhoben“ habe.
Auch Facebooks langjährige Operativ-Chefin Sheryl Sandberg kommt in dem Buch schlecht weg. Sie wird von manchen bis heute als feministische Ikone gefeiert, ihr 2013 erschienenes Buch „Lean In“ ist ein Manifest für einen marktkonformen Feminismus, dessen Kernrezept aus extremer Leistungsbereitschaft für die eigene Karriere besteht. Während Sandberg zahlreiche Facebook-Kolleg:innen dazu gezwungen habe, in ihrer Arbeitszeit Promo-Tätigkeiten für das Buch und ihre Lean-In-Stiftung zu übernehmen, habe sie Wynn-Williams empfohlen, sich die Kinder im Job so wenig wie möglich anmerken zu lassen.
Die Neuseeländerin ist der Ansage offenbar lange gefolgt. Nach eigenen Angaben habe sie etwa hochschwanger weite Reisen für Facebook unternommen und noch aus dem Kreißsaal ein Briefing für Sheryl Sandbergs Davos-Auftritt fertiggeschrieben. Als sie sich weigerte, auf einem langen Flug mit Sandberg in einem Bett zu schlafen, habe diese sie in der Folge mit Ignoranz bestraft.
7. Facebook soll seine Plattformen für politische Zwecke instrumentalisiert habenMark Zuckerberg und Co. haben lange Zeit behauptet, Facebook sei lediglich eine neutrale Plattform. Wynn-Williams schildert diverse Situationen, die vom Gegenteil zeugen und in denen man die Plattform für eigene Ziele instrumentalisiert habe. Das beginnt ganz harmlos bei einer Kampagne zur Förderung von Organspenden, die Sheryl Sandberg einem befreundeten Arzt zuliebe habe durchdrücken wollen.
Heftiger ging es wohl im oben schon angesprochenen Ringen um die globale Einführung von internet.org zu, das später in „Facebook Free Basics“ umbenannt wurde. Als sich 2015 der anfangs positive Wind drehte und sich allen voran in Indien und Brasilien Widerstand regte, habe Zuckerberg sein Team laut Wynn-Williams zu drastischen Maßnahmen aufgerufen. Sie schreibt: „Er will, dass wir eine Liste von Widersachern erstellen, seien es nun Unternehmen, Individuen, Organisationen oder Regierungen. Er will wissen, wie wir die Plattform und die uns zur Verfügung stehenden Mittel gegen diese Widersacher einsetzen können.“ Und weiter: „Er möchte, dass wir Methoden erfinden, wie wir die Plattform und die darin enthaltenen Algorithmen nutzen können, um diese Leute unter Druck zu setzen, einschließlich der Politiker, die gegen uns sind.“ In dem Meeting habe er sich nicht nur auf seinen liebsten römischen Kaiser Augustus berufen, sondern auch die Guerilla-Taktiken des Taxi-Konzerns Uber als Vorbild genannt, der unter anderem Streiks und Proteste angezettelt hat, um Regulierung zu verhindern.
Die Lektüre des Buchs legt nahe, dass jemand mit einem offenbar so fragilen Ego wie Mark Zuckerberg die gleichen Mittel möglicherweise auch zum Erreichen eigener Ziele einsetzt. Mit Blick auf Lehren aus der Trump-Wahl 2016 und die Kränkung durch Barack Obamas Kritik hält Wynn-Williams fest: „Ich glaube, Mark hat, während er über seine Zukunft nachdachte (…) folgendes Fazit gezogen: Wenn Trump das kann, kann ich es erst recht.“ Schließlich kenne Zuckerberg nicht nur Trumps Tricks, sondern sei auch im Besitz des Werkzeugs, das ihm bei der Wahl geholfen habe. „Und er hat etwas, das niemandem sonst zur Verfügung steht: Er hat die Macht, den Algorithmus ganz allein zu kontrollieren, ohne jede Transparenz oder Kontrolle von außen.“
Diese Macht hätten Zuckerberg und Sheryl Sandberg dem Buch zufolge auch genutzt, um die Reichweite und Engagement-Rate ihrer eigenen Accounts „zu optimieren“.
8. Die Risiken vor dem Völkermord in Myanmar seien Verantwortlichen egal gewesenÜber Metas Verwicklung in den Genozid an den Rohingya in Myanmar wurde an verschiedenen Stellen bereits viel geschrieben. Unter anderem hat ein Report des Menschenrechtsrats der UN 2018 festgestellt: Facebooks fehlende Moderation habe substanziell zur Gewalt an der muslimischen Minderheit beigetragen. Der Konzern habe demnach unter anderem nicht genug Moderator:innen mit entsprechenden Sprachkenntnissen beschäftigt, um seine eigenen Regeln durchzusetzen und den Hass einzudämmen, der von der Militär-Junta befeuert wurde.
Wynn-Williams habe zur Zulassung von Facebook in Myanmar durch Verhandlungen mit eben jener Junta selbst beigetragen, was sie später offensichtlich bereute. Ihr Fazit zur Verantwortung von Facebook: „Schuld daran war nicht irgendeine weitreichende Vision oder Böswilligkeiten gegenüber den Muslimen. Und ebenso wenig lag es an Geldmangel. Ich denke, es war einfach nur so, dass es Joel, Elliot [Shrage, Facebooks PR-Chef bis 2018], Sheryl und Mark scheißegal war. (…) Keine einzige Person aus der obersten Führungsetage (…) hat lange genug über dieses Problem nachgedacht, um die Art von System zu installieren, wie wir es gebraucht hätten. Weder in Myanmar noch irgendwo sonst.“
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Informationsfreiheit in Brandenburg: Die Verhöhnung von Transparenz
Brandenburgs Innenminister will die Informationsfreiheit noch weiter beschneiden als bisher bekannt. Wie er das begründet, verspottet demokratische Grundprinzipien. Ein Kommentar.
Wenn man Informationsfreiheit beschneidet, verwelkt sie. – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Carl TrondersBrandenburg war ein Vorreiterbundesland bei der Informationsfreiheit. Dass Menschen das Recht auf Akteneinsicht und Zugang zu Informationen von Land und Kommunen haben, hat dort Verfassungsrang. Es steht unter Artikel 21, dem „Recht auf politische Mitgestaltung“. Es war das erste deutsche Bundesland, das ein eigenes Gesetz dafür schuf: das Akteneinsichts- und Informationszugangsgesetz (AIG) von 1998.
Doch Brandenburgs Pioniergeist bei staatlicher Transparenz ist vergangen. Schon im Juli kündigte das dortige Innenministerium an, an einer Einschränkung der Informationsfreiheit zu arbeiten. Es folgte dem Trend aus anderen Bundesländern und dem Bund und begründete es mit dem Schutz Kritischer Infrastruktur.
Ganz so, als könne man Kraftwerke und Hochspannungsleitungen unsichtbar für Saboteur:innen machen, wenn man den Aktendeckel nur fest genug zudrückt. Ganz so, als wären Extremist:innen darauf angewiesen, dass ihnen eine Verwaltungsbeamtin Informationen aus dem Aktenarchiv kramt, auf die sie dann trotz mehrmaliger Erinnerung monatelang warten dürfen. Ganz so, als könnten gerade hochprofessionalisierte Akteure die Infos nicht leichter zusammenhacken oder sich anderweitig informieren. Und so, als würde uns die Geheimhaltung eines Leitungsverlaufs davor schützen, dass ein Trafo wegen eines technischen Defekts in Flammen aufgeht.
Keine Fragen mehr an die PolizeiAber das ist offenbar nicht genug. Ausgerechnet auf einer Tagung für Informationsfreiheit am Montag machte Jan Redmann (CDU), der nach dem Scheitern der Regierungskoalition aus SPD und BSW ins Innenministerium aufrückte, klar, dass das noch nicht das Ende ist. Anfragen nach dem AIG an die Polizei sollen in Zukunft einfach nicht mehr möglich sein.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Das heißt: Der Innenminister will die Institution des Staates, die das Gewaltmonopol ausübt, der öffentlichen Kontrolle entziehen. Die Begründung ist eine Verhöhnung aller, die dieses Auskunftsrecht nutzen: „Bereits jetzt würden zudem 90 Prozent der Anfragen zur Polizei abgelehnt, weil es um sensible Informationen gehe“, heißt es bei rbb24. Doch da muss die Polizei eine Ablehnung formulieren. „Angesichts dessen sei es sinnvoller, wenn auf Grundlage des Informationszugangsgesetzes überhaupt keine Fragen mehr zur Polizei gestellt werden dürften“, zitiert das Medium den Innenminister. Bürokratieabbau und Demokratieabbau: Hand in Hand.
Was Redmann zwar nicht sagt, was aber ankommt: Ihr habt doch sowieso keine Chance, relevante Informationen zu bekommen. Und wir haben keine Lust mehr, uns dafür Rechtfertigungen auszudenken. Dann können wir das Transparenztheater auch lassen. Dann erfährt eben niemand mehr, wie viele Kinder auf dem Schulweg verunglücken oder wie oft Menschen in Bestensee von Hunden gebissen werden. Dann nervt auch keiner damit, dass man sich um die Schulwege kümmern müsste, wenn die Zahlen steigen. Denn dann sehen wir nur noch die Zahlen, die gerade in Erzählungen derer passen, die damit ihre politischen Vorhaben rechtfertigen wollen.
Kein Vertrauen, nirgends„Wir wollen verhindern, dass Rückschlüsse auf Methoden der Polizei getroffen werden können“, sagt Redmann und raunt, auch bei vermeintlich harmlosen Anfragen können sich am Ende Puzzleteile so zusammensetzen, dass es „gefährlich“ wird.
Das ist Unfug. Wer eine Gesellschaft als so fragil ansieht, dass Informationen über Hundebisse in einer 10.000-Seelen-Stadt gefährlich werden können, zeigt, dass er weder den Menschen in seinem Bundesland noch seiner Polizei vertraut. Und er bereitet den Nährboden für Desinformation, wenn Behörden sich abschotten und noch weniger Transparenz als sowieso schon gewährleisten.
Denn wenn die Informationen fehlen, hört das Informationsbedürfnis der Bürger:innen nicht auf. Es kann dann wie eine leere Vase gefüllt werden von jenen, die vorgeben, die „Fakten“ zu haben. Und Antworten für diejenigen, deren Fragen ungehört verhallen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
„Demokratie erfordert Rechenschaftspflicht. Rechenschaftspflicht erfordert Transparenz“, schrieb der damalige US-Präsident Barack Obama in einem Memorandum an die Führungsebene der US-Behörden. Das gilt in den USA ebenso wie hier.
Das sollte doch gerade Redmann wissen, der sich mit seinem transparenten Umgang rechtfertigte, als er mitten im Wahlkampf betrunken mit einem E‑Roller erwischt wurde. Und dessen CDU-Landesgeneralsekretär meinte, sein Umgang sei „transparent, konsequent und zeigt, dass Jan Redmann Anstand hat“ – daher könne er Spitzenkandidat der Partei bleiben. Gerade er sollte anerkennen, dass Transparenz etwas Gutes sein kann, auch wenn es manchmal vielleicht schwerfällt. Selbst und gerade wenn es darum geht, aus Fehlern zu lernen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Ärzte, Aktivistinnen und Internetnutzer: Diese Geheimdienstreform betrifft uns alle
Bei der Geheimdienstreform geht es nur um Bedrohungen durch „fremde Mächte“ und Terror? Mitnichten. Die Regeln, die derzeit der Bundestag debattiert, gehen uns alle an: beim Arztbesuch, in der Autowerkstatt und auf der Demo.
Die Geheimdienstreform wirkt sich auf uns alle aus. – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Timon StudlerTerrorismus, Extremismus, Spionage, Sabotage, Cyberangriffe, hybride Anschläge, Destabilisierung und vor allem „fremde Mächte“. Salvenartig ratterte Bundesinnenminister Alexander Dobrindt (CSU) am vergangenen Donnerstag im Bundestag all die Bedrohungen herunter, wegen derer wir seiner Meinung nach dringend neue Geheimdienstgesetze brauchen. „Dagegen müssen wir uns rüsten“, sagt er Mantra-artig drei Mal zwischen seinen Äußerungen, die keinen Widerspruch zuzulassen schienen.
Es entsteht der Eindruck: Bei der Geheimdienst-Reform, die Kanzleramtsministerin Nina Warken (CDU) als „größte Novellierung des Rechts der Nachrichtendienste in der Geschichte unseres Landes“ nannte, geht es um die ganz großen Gefahren. Das heißt auch: Wenn ich keine aus Russland gesteuerte Wegwerfagentin bin oder verdeckter Hamas-Kämpfer in Deutschland, hat das nichts mit mir zu tun. Aber das ist falsch. Die Geheimdienstreform, die BND und Verfassungsschutz – O‑Ton Dobrindt – „selbstverständlich“ operative Fähigkeiten geben soll, betrifft uns alle.
Vertraulichkeit zweiter Klasse Wer sitzt mit im Behandlungsraum? – Alle Rechte vorbehalten: Vitaly GarievDie Geheimdienstreform betrifft Ärzt:innen und ihre Patient:innen. Sie schränkt die Vertraulichkeit im Behandlungszimmer ein.
Menschen vertrauen ihren Behandler:innen im Sprechzimmer sensible Dinge an – ihren Stuhlgang, ihre ungesunden Lebensgewohnheiten, ihre sexuelle Gesundheit genauso wie ihre Sorgen. Damit das funktioniert und wir uns öffnen können, gibt es die ärztliche Schweigepflicht. Die jedoch soll, wenn es nach den Plänen für ein neues BND- und Verfassungsschutzgesetz geht, nicht absolut gelten.
Im Entwurf für das BND-Gesetz fehlt im Paragrafen zum „Schutz von Vertraulichkeitsbeziehungen“ die Ärzteschaft. Laut Entwurf für das Bundesverfassungsschutzgesetz soll eine Abwägung stattfinden: Aufklärungs- versus Vertraulichkeitsinteresse.
„Wenn intimste Informationen betroffen sein können, darf das nicht einer Abwägungsentscheidung einer Behörde überlassen sein. Sondern es muss ein absoluter Schutz bestehen, damit das Vertrauen zwischen Ärzten und Patienten überhaupt entstehen kann“, sagt der Carsten Dochow, Leiter der Rechtsabteilung der Bundesärztekammer, im Interview mit netzpolitik.org.
„Als wesentliche Voraussetzung für wirksame psychiatrische und psychotherapeutische Behandlungen ist die Vertraulichkeit der Therapie selbst ein Element wirksamer Gewaltprävention“, sagt die Präsidentin der Deutschen Gesellschaft für Psychiatrie und Psychotherapie, Psychosomatik und Nervenheilkunde, Euphrosyne Gouzoulis-Mayfrank, in einer Pressemitteilung zu einer Stellungnahme mehrerer psychiatrisch-psychotherapeutischer Fachgesellschaften.
Abschreckung und Staatstrojaner Journalist:innen berichten aus Kriegs- und Krisenregionen weltweit, für die sich auch der BND interessiert. (Symbolbild) – CC-BY-SA 4.0: SaporaSkap
Die Geheimdienstreform betrifft Journalist:innen und ihre Quellen. Sie höhlt die Grundlagen der journalistischen Arbeit aus.
Wie Ärzt:innen sind Medienschaffende Berufgeheimnisträger:innen. Denn um Missstände recherchieren zu können und ihre Informant:innen zu schützen, müssen sie Vertraulichkeit garantieren. Das torpediert die Geheimdienstreform, denn auch für sie gilt nur ein relativer Schutz.
„Internationale Kontakte der Presse führen dazu, dass diese für den BND ausgesprochen interessant sind“, schreibt die Humanistische Union in einer Stellungnahme zum Gesetzentwurf. Doch statt das Schutzniveau für Medienschaffende auf das bisherige für Journalist:innen in Deutschland anzuheben, senkt der Vorschlag die Standards auf das, was vorher für die Presse im Ausland galt.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Eine Überwachung durch den BND soll dann möglich sein, wenn die Betroffenen „in Zusammenhang“ mit einer erheblichen Bedrohung stehen. Das kann heißen, mit einer Person in Kontakt zu sein, bei der entsprechende Informationen zu holen sind.
Doch auch andere Regelungen aus den Gesetzen schränken journalistische Arbeit ein. Im Interview verweist Maximilian Jung von Reporter ohne Grenzen darauf, dass automatisierte Datenauswertung Quellen gefährden und abschrecken könnte. Außerdem würde ein breiterer Einsatz von Staatstrojanern die Vertraulichkeit digitaler Kommunikation unterminieren. Und die ist nicht nur für Journalist:innen eine wichtige Grundlage ihrer Arbeit.
Gewalt ohne Verletzte Sitzblockade bei einem Klima-Camp 2018. – : Jason Krüger | für netzpolitik.orgDie Geheimdienstreform betrifft Klimaaktivistinnen und Sitzblockierer. Sie geraten schneller ins Visier der Dienste.
Was für den Verfassungsschutz „erheblich beobachtungsbedürftig“ ist, definiert der Gesetzesentwurf sehr breit. Denn das treffe für eine Bedrohung unter anderem dann zu, „wenn zur Zielverfolgung Straftaten begangen werden“ und ein definiertes Schutzgut beeinträchtigt wird.
Straftaten, das können alle möglichen Handlungen sein. Das ist der Sticker auf dem Straßenschild, der als Sachbeschädigung gilt. Die Formulierung, dass eine Handlung dann als Bedrohung geeignet ist, wenn das Ziel mit Gewalt verfolgt wird, schränkt hier nur weniges ein.
„Der Gewaltbegriff wurde in der strafrechtlichen Rechtsprechung vom Alltagssprachgebrauch abgekoppelt“, schreibt der Deutsche Anwaltverein. Das heißt: Es geht nicht mehr darum, ob etwa ein Mensch verletzt wird. Gewalt sind nach Ansicht des Bundesgerichtshofs auch Sitzblockaden, die friedlich verlaufen – wenn ein Stau entsteht und Menschen am Weiterfahren gehindert werden. Gewalt sind festgeklebte Hände auf Asphalt, die der Polizeibeamtin das Wegtragen der Demonstrierenden erschweren. „Der Entwurf täte daher gut daran, klarzustellen, dass hier nur Gewalt jenseits der Bagatellgrenze gemeint ist“, so der Deutsche Anwaltverein.
Die Schrauberin als Erfüllungsgehilfin Moderne Fahrzeuge erfassen jede Menge Daten über uns. – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Maxim HopmanDie Geheimdienstreform betrifft Autowerkstätten. Deren Mitarbeitende werden zu Erfüllungsgehilf:innen der Dienste.
Die geplanten Gesetze verpflichten jede Menge private Akteure, den deutschen Geheimdiensten zuzuarbeiten. Neben Anbietern von digitalen Diensten und Telekommunikation sind hier auch explizit Autowerkstätten und Kfz-Hersteller erwähnt.
Die sollen dem Verfassungsschutz auf Anfrage die Telemetriedaten von Autos zuliefern. Die verraten, je nach Fahrzeugmodell, jede Menge: Wo wurde ein Auto abgestellt? Wie war der Kilometerstand beim letzten Laden? War das Licht an und der Gurt gestrafft? Wie war Reifendruck und welches Fenster war auf?
Die Stärkung staatlicher Sicherheitsstrukturen dürfe nicht dazu führen, „dass Autohäuser und Kfz-Werkstätten zum verlängerten Arm der Nachrichtendienste werden“, sagt der Präsident des Zentralverbands Deutsches Kraftfahrzeuggewerbe Thomas Peckruhn. Es dürfe „keine vorsorgliche Sammlung zusätzlicher Fahrzeugdaten geben“ und „ein etwaiger direkter Zugriff in das Auto ist aus Sicherheitsgründen abzulehnen“, warnt Hildegard Müller, Präsidentin des Verbands der Automobilindustrie.
Der gesamte öffentliche Raum Wer sieht, was die Überwachungskamera beim Shopping erfasst? – Gemeinfrei-ähnlich freigegeben durch unsplash.com: Kamera: pawel_czerwinski, Einkaufszentrum: Chethan KVSDie Geheimdienstreform betrifft dich, wenn du durch ein Einkaufszentrum läufst. Denn die Dienste könnten dich künftig dabei beobachten.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Im Kiosk hängt eine Videokamera, bei den Spinden im Schwimmbad, vor dem Eingang zum Krankenhaus und im Einkaufszentrum sowieso. Videoüberwachung ist überall. Und künftig soll der Verfassungsschutz weitreichenden Zugriff auf die Abertausenden privat installierten Überwachungskameras bekommen können.
Wer eine private oder öffentliche Videoüberwachung betreibt, soll künftig vom Inlandsgeheimdienst verpflichtet werden können, die Daten an den Verfassungsschutz auszuleiten, dem Geheimdienst gespeicherte Daten zu übermitteln oder ihm gleich die Mitbenutzung der Kameras zu ermöglichen. Die Voraussetzung: eine „wenigstens erheblich beobachtungsbedürftige Bedrohung“. Doch bei der Suche nach dem Extremisten oder der Wegwerfagentin wären unzählige Menschen mitbetroffen.
„Die Befugnis erstreckt sich auf die Überwachung des gesamten öffentlichen Raums“, schreibt die Gesellschaft für Freiheitsrechte in ihrer Stellungnahme. „Faktisch alle Menschen, die sich in Deutschland aufhalten, werden von solchen Videoüberwachungen erfasst.“
Pseudo-Begrenzungen und viele Ausnahmen Switch im Internet-Knoten DE-CIX. – CC-BY-SA 2.0: Stefan FunkeDie Geheimdienstreform betrifft alle, die das Internet nutzen. Denn der BND darf faktisch alle übertragenen Daten abschnorcheln und durchsuchen.
Der BND darf nicht einfach alles überwachen und schon gar nicht im Inland. „Das Grundgesetz lässt eine globale und pauschale Überwachung auch zu Zwecken der Auslandsaufklärung nicht zu“, schrieb das Bundesverfassungsgericht 2020 zu einem Urteil. Es braucht daher eine Begrenzung dessen, was der Auslandsgeheimdienst abschnorcheln und durchsuchen darf.
Derzeit gibt es eine Volumenbegrenzung von 20 Prozent eines Übertragungswegs, die der BND ausleiten darf. Künftig sollen es 15 Prozent sein – jedoch bezogen auf das Datenvolumen, das „in allen Telekommunikationsnetzen übertragen werden kann“. Was also zunächst nach einer Reduktion klingt, dürfte in der Realität eine völlig wirkungslose Schranke sein.
„Selbst am größten deutschen Internetknotenpunkt werden in der Regel nicht mehr als 15 Prozent der Kapazitäten genutzt“, schreibt der Jurist und frühere Ministerialdirektor im Bundesjustizministerium Peter Schantz dazu in seiner Stellungnahme.
Auch bei der Beschränkung auf „ausländische“ Kommunikation wird es schwammig, nicht nur, weil die sich kaum mit hundertprozentiger Sicherheit von Inlandskommunikation unterscheiden lässt. Die bisherigen Schranken für Kommunikation zwischen Inland und Ausland werden an die reine Auslandskommunikation angepasst, schreibt der Deutsche Anwaltverein. Künftig sollen Ausnahmen hinzukommen, nach denen der BND in den Inlandsdatenverkehr schauen darf – etwa bei „terroristischen, staatlichen oder internationalen“ Hacking-Angriffen oder wenn die Erhebung mutmaßlich „zur Abwehr einer erheblichen Gefahr für ein besonders gewichtiges Rechtsgut“ nötig ist.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Zum Tod von Bruno Kramm: Ein Spinner im allerbesten Sinne
Am vergangenen Freitag starb überraschend der Musiker und Netzaktivist Bruno Kramm. Er kämpfte für ein besseres Urheberrecht und hatte seine Finger bei vielen Protesten im Spiel, die er beflügelte und bereicherte. Ein Nachruf.
Bruno Kramm. – CC-BY-NC 2.0: MarquisÜber Bruno Kramm kann man sehr viele verschiedene Nachrufe lesen. Denn es gibt den Musiker, den „Grufti-Star“, den geschminkten Gothic-Künstler mit den Hörnern, den Miterfinder der Musikrichtung Neue Deutsche Todeskunst – und dann gibt es den Netzaktivisten und Piraten, der gegen die GEMA, ACTA, TTIP, ein ungerechtes Urheberrecht und für ein freies Netz kämpfte.
Ich kannte Bruno Kramm lange Zeit nur als den Menschen mit dem Hut und dem gestuften Bart von den Wahlplakaten der Piraten. Bis ich dann plötzlich viel und intensiv mit ihm zu tun hatte bei den Protesten gegen die EU-Urheberrechtsrechtsreform 2019. Dabei durfte ich ihn als kreativen, freundlichen, lustigen und kämpferischen Menschen kennenlernen.
Was für eine coole, verbindliche und einnehmende Type! Bruno war einer, der morgens um 8 Uhr mit einer Riesenenergie anrief und schon wieder 1.000 Ideen im Kopf hatte, was man denn anstellen könnte. Einer, der möglich machen und anstoßen wollte. Und angestoßen hat.
Damals wusste ich nichts über seine Musik. Ein Freund, der mich und Bruno auf einer Demo zusammen sah, erzählte mir, dass er in in den Neunzigern in Karlsruhe fast bei seinen Eltern rausgeflogen wäre, weil er sie fortlaufend mit Gottes Tod von der Band „Das Ich“ beschallte. Bruno war einer der beiden Musiker der legendären Band, von der ich selbst überhaupt keine Ahnung hatte, weil ich Bruno ja nur als Netzaktivist kannte.
Soziale Bewegungen befeuert und beflügeltDas hat damals Spaß gemacht und Bruno hatte, auch überrascht von der YouTube-getriebenen Protestwelle, große Freude daran, Öl ins Feuer zu gießen und das Momentum zu nutzen: für ein Urheberecht, das eben nicht die Nutzer:innen bestrafte und die Meinungsfreiheit gefährdet. Am Ende gingen deutschlandweit im Frühling 2019 fast 200.000 Menschen auf die Straße für ein besseres Internet – und Bruno Kramm hatte seinen Anteil daran, dass diese Bewegung so groß wurde.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Der Kampf von Bruno Kramm für ein anderes Urheberrecht und ein besseres Internet hatte schon früher begonnen. Kramm setzte sich schon früh für das Recht auf Remix und die Remix-Kultur ein, er war die deutsche Stimme vieler Anonymous-Videos, wie zum Beispiel jenen gegen das ACTA-Abkommen oder gegen TTIP. Er prozessierte auch gegen die von ihm als unfair wahrgenommene Verteilung von Geldern durch die Verwertungsgesellschaft GEMA.
Mit Bruno Kramm geht ein Spinner im allerbesten Sinne, ein Tausendsassa und feiner, freundlicher Mensch. Ein Mensch, der soziale Bewegungen und Proteste befeuert, bereichert und beflügelt hat. Er wurde nur 58 Jahre alt. Möge die Erde im leicht sein.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
Malta versus Lilith Wittmann: Gerichtsurteil stärkt Meinungs- und Pressefreiheit
Die IT-Sicherheitsexpertin Lilith Wittmann leitete Daten der maltesischen Glücksspielbehörde an Medien und Ermittlungsbehörden weiter, wonach diese mutmaßlich illegales Glücksspiel ermöglichte. Die Behörde ging daraufhin gerichtlich gegen Wittmann vor. Nun liegt ein Urteil vor, das die Meinungs- und Pressefreiheit stärkt.
Lilith Wittmann nach der öffentlichen Verhandlung beim Landgericht II Berlin – CC-BY-SA 4.0: Lilith Wittmann vorm Landgericht II Berlin Tegeler Weg: netzpolitik.org; Bearbeitung: netzpolitik.orgWie viel Steuern entgehen dem deutschen Staat durch illegales Glücksspiel? Unter anderem zu dieser Frage recherchiert die IT-Sicherheitsexpertin Lilith Wittmann und wurde dabei auf die maltesische Glücksspielbehörde, die Malta Gaming Authority (MGA), aufmerksam. Sie beschaffte sich Dokumente und gab diese an Medien sowie Ermittlungsbehörden weiter. Daraufhin beantragte die MGA am Landgericht II in Berlin gegen Wittmann eine einstweilige Verfügung.
Die bestand im Wesentlichen aus zwei Forderungen: Wittmann sollte sich erstens nicht erneut ein Tarnkonto im Webportal der MGA erstellen und sich keinen Zugang mehr zu dort gespeicherten Dokumenten verschaffen dürfen. Dazu zählen etwa Jahresabschlüsse, Finanzberichte und Steuerunterlagen. Zudem forderte die MGA, dass Wittmann diese Dokumente nicht an Dritte wie Journalist*innen weitergeben darf.
Zweitens sollte Wittmann laut Verfügungsantrag der MGA nicht mehr öffentlich sagen dürfen, die MGA unterstütze „Netzwerke organisierter Kriminalität“ und habe „Strukturen geschaffen, die organisierte Kriminalität ermöglichen“ („organized crime enablement schemes you created“). Das postete Wittmann im März auf LinkedIn.
Am 24. September urteilte das Gericht. Es bestätigt die einstweilige Verfügung in Teilen: Wittmann darf demnach das Webportal der MGA nicht erneut „hacken“. In Teilen hat das Gericht die Verfügung aufgehoben: Wittmann darf die Dokumente an Presse und Ermittlungsbehörden weitergeben. Und sie darf sich über die MGA so äußern, wie sie es auf LinkedIn getan hat.
Firmenstandort MaltaWittmann recherchiert zu illegalem Glücksspiel. Teile ihrer Recherche hat sie in ihrem Blog und in Kooperation mit RTL Extra veröffentlicht. In einem im Juli ausgestrahlten Beitrag des TV-Magazins berichtete Wittmann über ihre Recherchen zur Lottoland-Gruppe. Die Gruppe bietet in Deutschland über die Websites lottoland.com und lottohelden.de sogenannte Zweitlotterien an. Spieler*innen schließen hier Wetten auf die Ziehung der Lottozahlen ab, setzen also nicht selbst Lottozahlen. Zweitlotterien sind in Deutschland verboten.
Dass Spieler*innen damit an illegalem Glücksspiel teilnehmen, ist für sie nicht ohne Weiteres erkennbar. Da die Websites unter anderem denen der staatlichen Lotterie ähneln, wirken sie auf den ersten Blick seriös. Auch können Nutzer*innen nur dem Kleingedruckten entnehmen, dass sie wetten, statt an einer Lotterie teilzunehmen.
Im Impressum der beiden Websites ist die „Deutsche Lotto- & Toto-Agentur“ angegeben und als Firmenstandort Malta. Unten auf der Website findet sich zudem das Logo der MGA. Die Behörde hat die Glücksspiel-Lizenz an Lottoland vergeben.
Was steckt in den Dokumenten?Die Geschäftspraktiken der Lottoland-Gruppe hätten den deutschen Staat zwischen 2019 und 2023 um Steuereinnahmen in Höhe von rund 400 Millionen Euro gebracht, schätzt Wittmann. Dabei stützt sie sich auf interne Dokumente wie Jahresabschlüsse der auf Malta ansässigen European Lotto and Betting Limited, die das Deutschlandgeschäft von Lottoland betreibt. Die Dokumente konnte Wittmann vom Portal der maltesischen Glücksspielbehörde extrahieren. Sie enthalten Zahlen zu den Umsätzen, die Lottoland in Deutschland erwirtschaftet hat.
Deutsche Ermittlungsbehörden haben Lottoland offenbar schon länger im Visier. Um steuerrechtlich gegen die Unternehmen hinter dem Angebot vorgehen zu können, hätten bisher aber Belege über die in Deutschland generierten Einnahmen gefehlt, sagt Thomas Dünchheim im RTL-Beitrag. Er ist Jurist und Experte für Glücksspielrecht. Diese Information sei wichtig, um die Höhe der Steuern bestimmen zu können, die Lottoland hätte zahlen müssen.
Unklar bleibt, ob die MGA Kenntnis von dem Vorgehen der Lottoland-Gruppe hatte. Auf unsere Nachfrage gab die Behörde lediglich an, „in Deutschland entstehende Steuerverbindlichkeiten fallen in den Zuständigkeitsbereich der zuständigen deutschen Behörden“. Es ist bislang kein Urteil in dieser Angelegenheit ergangen.
–––
Die Hütte brennt! Wir gehen rein.
Wir treten der Faschisierung entgegen. Wir kämpfen für eine freie, offene und solidarische Gesellschaft. Wir verteidigen die Grundrechte für alle. Das geht nur mit deiner Unterstützung.
–––
Im Sinne der Pressefreiheit„Die MGA als Klägerin wollte ein möglichst umfassendes Verbot umsetzen. Das ist ihnen im Beschlusswege zunächst auch geglückt“, sagt Jonas Kahl gegenüber netzpolitik.org. Nach der öffentlichen Verhandlung sei davon aber wenig übrig geblieben. Der Rechtsanwalt von der Kanzlei Spirit Legal vertrat Wittmann vor Gericht.
„Das Gericht stellt jetzt im Urteil klar, dass sämtliche angegriffenen Äußerungen von Lilith Wittmann zulässige Meinungsäußerungen und keine unwahren Tatsachenbehauptungen sind“, sagt Kahl. Auch Wittmann zeigt sich erleichtert. „Ich darf sagen, dass die MGA unter Umständen das organisierte Verbrechen ermöglicht und das ist extrem wichtig für die Berichterstattung“, sagt die Sicherheitsexpertin gegenüber netzpolitik.org.
Die MGA hat zudem ein weiteres wesentliches Ziel verfehlt, das sie mit ihrer einstweiligen Verfügung angestrebt hatte. Denn laut dem Urteil dürfen Journalist*innen die Dokumente verwerten, die Wittmann aus dem System der Behörde extrahiert hat.
Die maltesische Glücksspielbehörde hatte argumentiert, dass Hacken auch umfasst, Dritten – zum Beispiel Journalist*innen – Zugang zu Dokumenten zu verschaffen. Das Gericht stellt nun klar: Dritten den Zugang zu Dokumenten ermöglichen, ist nicht das Gleiche wie Dritten den Zugang zum System ermöglichen.
Sicherheitsexpertin bleibt auf Kosten sitzenAus Sicht von Rechtsanwalt Jonas Kahl war die MGA in einer Hinsicht indirekt erfolgreich. „Das Vorgehen der Gegenseite spricht dafür, dass es ihr nicht in erster Linie darum geht, ihr Recht durchzusetzen, sondern dass sie es Lilith Wittmann möglichst schwer machen und viele Verfahrenskosten verursachen will“, sagt Kahl. Die werden sich vermutlich auf 15.000 bis 20.000 Euro belaufen.
Neben Anwaltskosten fallen auch Kosten für das Verfahren bei der Zivilkammer an. Wegen der Besonderheiten im zivilrechtlichen Verfahren trägt Wittmann diese Kosten größtenteils selbst, auch wenn das Urteil des Gerichts zum Teil zu ihren Gunsten ausgefallen ist.
Weitere Kosten kämen hinzu, wenn die MGA in Berufung gehen würde. Ob sie solche Pläne verfolgt, wollte die Behörde auf Anfrage nicht kommentieren. Aus Sicht von Wittmann ist es das eigentliche Ziel der Behörde, „mich davon abzuhalten, weiter zu recherchieren und zu berichten. Deswegen gehe ich auch nicht davon aus, dass sie von mir ablassen wird.“
MGA hat Detektei eingeschaltetIm Vorfeld der einstweiligen Verfügung beauftragte die MGA eine Detektei damit, Wittmann zu beobachten. Ein Bericht der Detektei ist den Verfahrensakten beigefügt. Auf Anfrage begründete die MGA die Beauftragung gegenüber netzpolitik.org damit, dass sie die „physische Adresse von Wittmann“ ermitteln wollte, um „relevante Rechtsdokumente“ zustellen zu können.
Daneben führte die Detektei Gespräche mit ehemaligen Arbeitgebern von Wittmann. „Wenn du da auf einmal einen Bericht über mehrere Seiten siehst, wo jemand mit deinen alten Arbeitgebern gesprochen, alte Adressen von dir abgeklappert hat – das ist einschüchternd“, sagt Wittmann.
Klagen, um einzuschüchternSie und ihre Rechtsanwälte gehen davon aus, dass es sich bei dem Vorgehen der MGA um SLAPP handelt.
SLAPP bezeichnet das Vorgehen, wenn etwa Unternehmen Journalist*innen mit inhaltlich unbegründeten Klagen an ihrer Arbeit hindern. Die Abkürzung steht für „strategic lawsuit against public participation“, also strategische Klagen gegen öffentliche Beteiligung. Um Journalist*innen vor solchen Klagen zu schützen, hat die EU 2024 die Anti-SLAPP-Richtlinie beschlossen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.
–––
Die Richtlinie sieht vor, dass Beklagte potenzielle Einschüchterungsklagen frühzeitig von einem Gericht prüfen lassen können. Die Klägerin muss dann begründen, warum das Verfahren fortgesetzt werden muss. Zudem schützt die Richtlinie vor hohen Verfahrenskosten und soll Parteien mittels drohender Sanktionen von SLAPP-Klagen abhalten.
Wittmann und ihre Anwälte konnten sich jedoch nicht auf die Richtlinie stützen, weil sie in Deutschland noch nicht in nationales Recht umgesetzt wurde. Deutsche Gerichte könnten die darin enthaltenen Bestimmungen noch nicht ohne Weiteres anwenden.
Gegenüber netzpolitik.org weist die MGA den SLAPP-Vorwurf zurück. Das Ziel ihrer einstweiligen Verfügung sei es, die ihr anvertrauten Informationen vor unbefugtem Zugriff zu schützen.
Von öffentlichem InteresseLaut Gericht kann die Art und Weise, wie Wittmann sich Informationen von der Behörde beschafft hat, als Verstoß gegen den sogenannten Hackerparagrafen 202a Strafgesetzbuch gewertet werden. Ein solcher Verstoß liegt vor, wenn eine Person Sicherheitshürden überwinden muss, um sich unberechtigterweise Zugang zu einem IT-System zu verschaffen.
Um an die Dokumente im Portal der MGA zu kommen, gab Wittmann eine andere Identität vor. Und sie fand zufällig eine Schnittstelle, über die sie Zugang zu den Organisationen der MGA erhielt, wo sie dann Dokumente herunterladen konnte. Das Vorgehen beschreibt die Sicherheitsexpertin in einem Blog-Beitrag. Die Sicherheitslücke hat die MGA inzwischen geschlossen.
Ihr Vorgehen begründet Wittmann damit, dass die Dokumente von öffentlichem Interesse seien. Sie beruft sich auf das „Lex Wallraff“, das nach dem Investigativjournalisten Günther Wallraff benannt ist. Wallraff ließ sich für eine Recherche mit gefälschter Identität bei der Bild-Zeitung anstellen. Laut einer Entscheidung des Bundesgerichtshofs dürfen Journalist:innen in begründeten Einzelfällen Informationen auch mit verbotenen Mitteln beschaffen und verbreiten, sofern es darum geht, Missstände aufzudecken, die der Öffentlichkeit schaden. In solchen Fällen wiege die Pressefreiheit schwerer als die Interessen der Betroffenen, so der BGH.
Ist das Hacking?Das Landgericht II in Berlin erachtet die „Sicherheitsvorkehrungen“, die die MGA für ihre Website getroffen habe, als „hinreichend“. Bei „ordnungsgemäßer Nutzung“ des Portals sei der Zugang zu Organisationen sowie Dokumenten nicht gegeben. Dagegen argumentieren Wittmanns Anwälte, dass das System offen gewesen sei und nicht die unionsrechtlichen Vorgaben an IT-Sicherheit erfüllt habe. „Behörden müssen ihre Systeme per Gesetz schützen“, so Peter Hense, der ebenfalls Wittmanns Rechtsanwalt ist. Da die MGA personenbezogene Daten verarbeite, unterliege sie der Datenschutzgrundverordnung, die diesbezüglich strenge Vorgaben macht.
Diese Einschätzung stützt ein Prüfbericht der Beratungsfirma PricewaterhouseCoopers aus dem Jahr 2024, den die MGA eingereicht hat. Der größtenteils geschwärzte Bericht lässt aus Sicht von Wittmanns Anwälten den Schluss zu, dass die MGA ihr IT-System nicht ausreichend vor fremdem Zugriff geschützt habe.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Werde Teil dieser einzigartigen Community und unterstütze auch Du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus jetzt mit einer Spende.